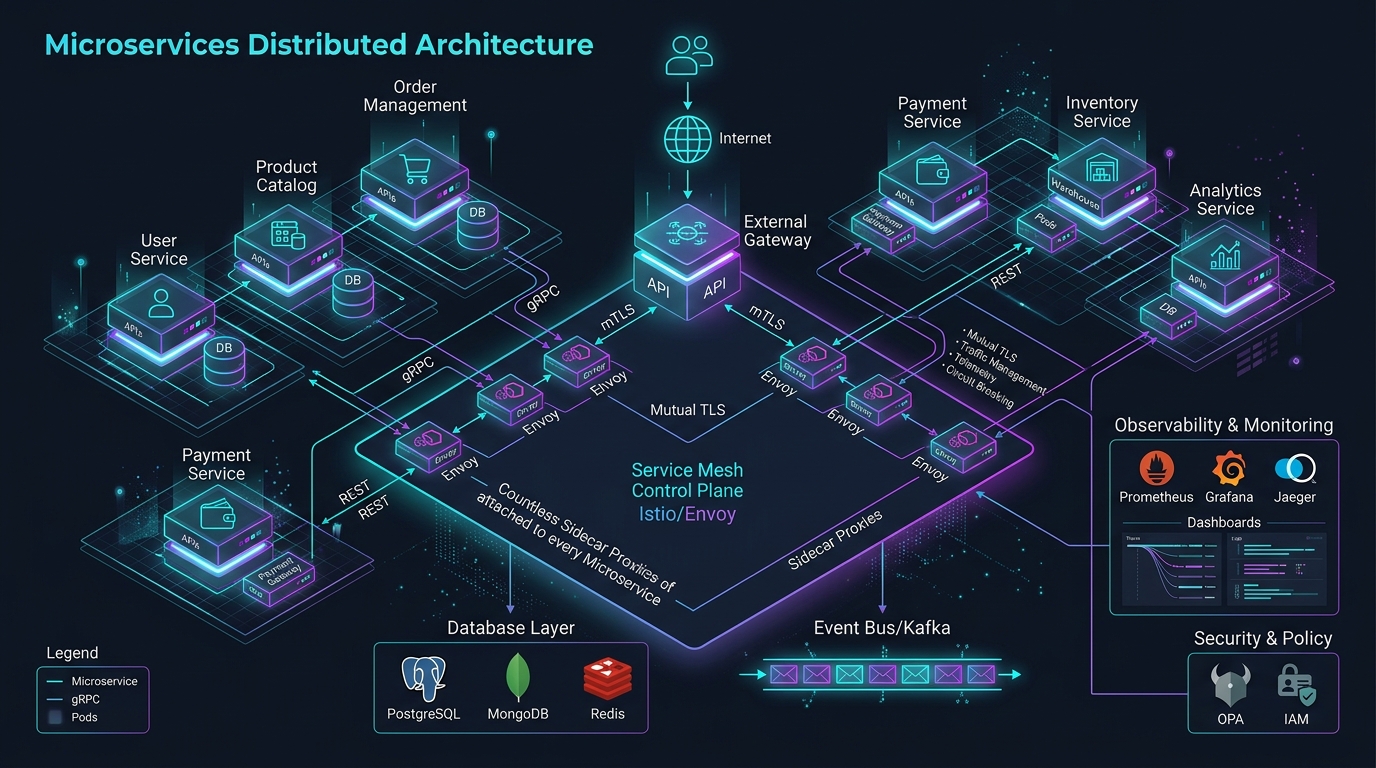
Kiến trúc Core Banking hiện đại: Bảo mật FAPI 2.0, DPoP, mTLS và Sender-Constrained Tokens

Phần 6: FAPI 2.0: DPoP, mTLS & Sender-Constrained Tokens

📖 Bản tiếng Anh (English Edition) Điều hướng series: Đây là Phần 6 trong giáo trình Kiến Trúc Core Banking Phân Tán. ← Phần 5: ISO 20022 Payment Gateways | Bài Tổng Quan Định Hướng | Phần 7: Streaming Fraud Detection → Phần 6: FAPI 2.0: DPoP, mTLS & Sender-Constrained Tokens Answer-first: Hồ sơ bảo mật FAPI 2.0 thiết lập nền tảng Zero Trust cho Open Banking bằng việc triệt tiêu nguy cơ chiếm đoạt Bearer Token. Cơ chế token ràng buộc qua DPoP (RFC 9449) và mutual TLS, kết hợp phần cứng HSM FIPS 140-3, đảm bảo an toàn tuyệt đối và tính chống chối bỏ cho giao dịch. ...

Lộ trình Core Banking Developer: Mẫu kiến trúc, fintech microservices và Go

Phần 6: Bảo Mật Core Banking, PCI-DSS & Dấu Vết Kiểm Toán

📖 Bản tiếng Anh (English Edition) Yêu cầu tiên quyết: Đọc Phần 5: Tiêu Chuẩn Core Banking ISO 8583 & ISO 20022 để nắm vững quy trình xử lý giao dịch qua cổng chuyển mạch. Phần 6: Bảo Mật Core Banking, PCI-DSS & Dấu Vết Kiểm Toán Tóm tắt cốt lõi: Bảo mật ngân hàng lõi đòi hỏi kiến trúc phòng thủ chiều sâu (Defense-in-Depth) dựa trên mô hình Zero-Trust, được bảo vệ bằng thiết bị phần cứng chuyên dụng HSM (Hardware Security Module) để quản lý vòng đời khóa mã hóa, chuyển đổi khối mã PIN theo chuẩn ANSI X9.8, mã hóa dữ liệu nhạy cảm cấp trường (AES-256-GCM) và thiết lập nhật ký kiểm toán bất biến liên kết chuỗi băm mật mã. Việc tuân thủ nghiêm ngặt tiêu chuẩn quốc tế PCI-DSS v4.0.1 cùng Thông tư 09/2020/TT-NHNN của Ngân hàng Nhà nước bảo đảm hệ thống có khả năng tự vệ vững chắc trước cả các mối đe dọa nội bộ lẫn các cuộc tấn công mạng quy mô lớn. ...