Cân Bằng Tải L4/L7 & Giới Hạn Tốc Độ — DSR, API Gateway & Token Bucket

Cân Bằng Tải L4/L7 & Giới Hạn Tốc Độ — DSR, API Gateway & Token Bucket

← Chương trước: Phần 1: CAP, PACELC & Clean Architecture | Mục lục Series | Chương tiếp theo: Phần 3: Chiến Lược Caching & Chống Sập Hệ Thống — Redis, Valkey & Cache Stampede → Điều kiện tiên quyết: Bạn nên đọc Phần 1: CAP, PACELC & Clean Architecture để nắm vững các nguyên lý đánh đổi phân tán và toán học tính sẵn sàng tổng hợp. Answer-first: Cân bằng tải Layer 4 định tuyến gói tin ở tốc độ dây mạng qua eBPF và Direct Server Return, còn API Gateway Layer 7 phân tích header HTTP và áp dụng Token Bucket. Sự kết hợp giữa bộ lọc XDP và buffer pool trong Go giúp hệ thống đạt 100.000 RPS với P99 dưới 5ms. ...
Chương 1: Các Hệ Thống Xử Lý Hàng Triệu Requests/s Ra Sao?

Chương 1: Các Hệ Thống Xử Lý Hàng Triệu Requests/s (C10M) Ra Sao?

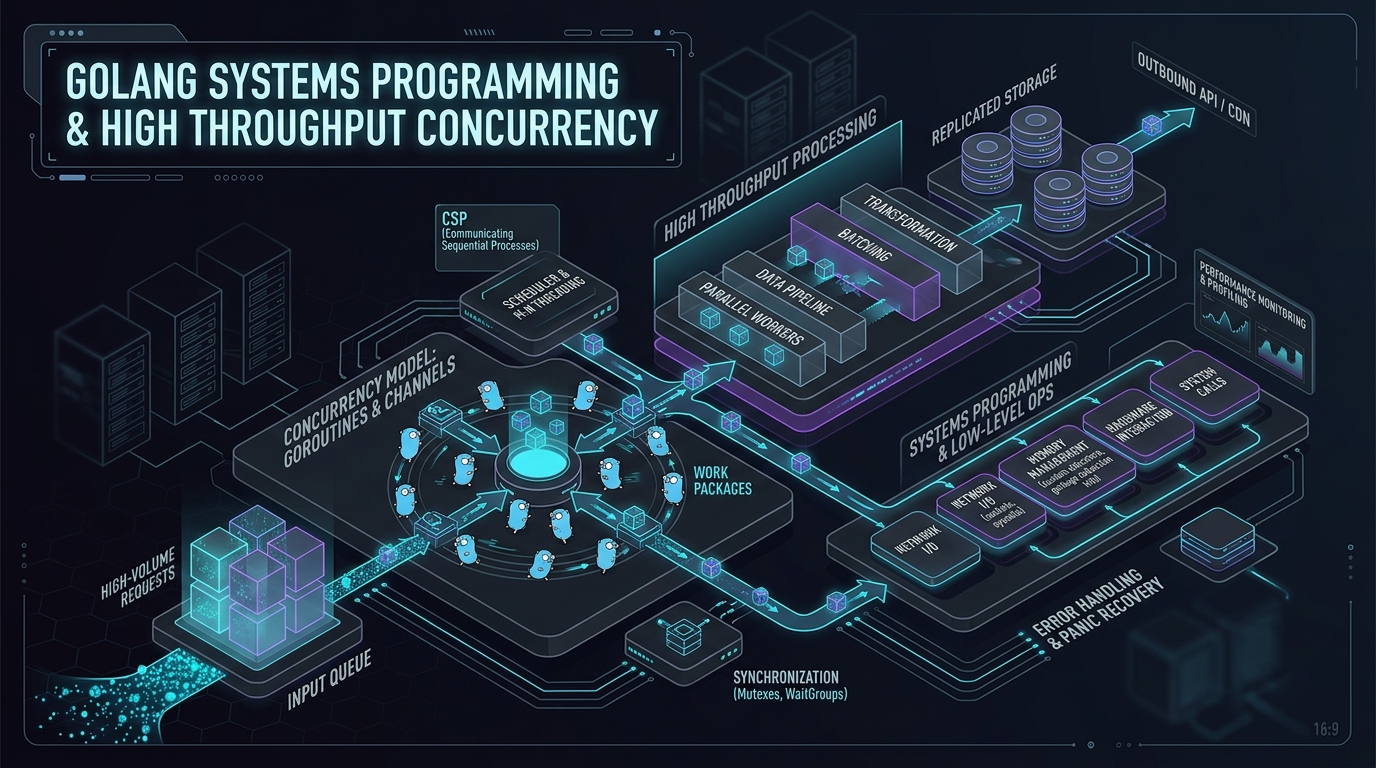
Phiên bản Tiếng Anh: 📖 Bản tiếng Anh (English Edition) Answer-first: Hệ thống Golang đạt chuẩn C10M đòi hỏi vượt qua rào cản nhân bằng ba giải pháp: thay thế syscall bằng io_uring và eBPF/XDP, vận hành Go netpoller với worker pool cố định triệt tiêu overhead lập lịch goroutine, cùng cấp phát bộ nhớ zero-GC qua sync.Pool nhằm duy trì thời gian dừng GC dưới ba trăm microsecond. Điều kiện tiên quyết: Bạn cần có hiểu biết vững chắc về system calls trong Linux, vòng đời của network socket, cơ chế quản lý bộ nhớ của hệ điều hành và các cấu trúc đồng thời trong Go trước khi nghiên cứu chương này. ...

Shopee Architecture series: scaling for flash sales — rate limiting, Redis, and distributed systems

Bài 5: Hệ Thống Giám Sát Toàn Diện — Vector, ClickHouse và Truy Vết Phân Tán Ở Quy Mô Siêu Lớn

Phiên bản đa ngôn ngữ: Bài viết này có phiên bản tiếng Anh chuẩn quốc tế tại Chapter 5: Full-Stack Observability — Vector, ClickHouse, and Distributed Tracing at Scale (tanhdev.com). Bài trước: Bài 4 — Mở Rộng Cơ Sở Dữ Liệu: Từ Phân Mảnh MySQL Đến Phân Tán TiDB Multi-Raft | Danh mục Series Nguyên tắc cốt lõi (Answer-First): Khi vận hành hàng ngàn microservices sản sinh hàng chục tỷ sự kiện mỗi ngày, kiến trúc thu thập log truyền thống (Elasticsearch/ELK) trở nên quá đắt đỏ và cạn kiệt tài nguyên xử lý. Shopee chuyển sang ứng dụng nền tảng giám sát thế hệ mới: tác tử Vector viết bằng Rust phân tích log bằng chỉ lệnh SIMD ở tầng biên, hàng đợi Apache Kafka hấp thụ tải đột biến, kho lưu trữ dạng cột ClickHouse nén log tới 12 lần với chỉ mục thưa (sparse index), cụm OpenTelemetry (OTel) lấy mẫu chọn lọc ở đuôi (tail-based sampling - giữ lại 100% vết lỗi và độ trễ p99 trong khi loại bỏ 99% trace thành công bình thường), và eBPF continuous profiling giúp phát hiện điểm nghẽn CPU và goroutine với chi phí tài nguyên chưa đầy 1%. ...

PayPay Architecture series: scaling for planet-scale mobile payment campaigns in Japan

Phần 6: Nền Tảng AI-Native — Phát Hiện Gian Lận Dưới 10ms & LLM Hub Doanh Nghiệp

Phiên bản đa ngôn ngữ: Bài viết này có phiên bản tiếng Anh chuẩn quốc tế tại Part 6: AI Platform — Real-Time Fraud Detection & Enterprise LLM Hub (tanhdev.com). Bài trước: Phần 5 — Cỗ Máy Chiến Dịch: Sống Sót Qua Cơn Bão 10 Tỷ Yên | Danh mục Series Nguyên tắc cốt lõi (Answer-First): Việc bảo vệ hơn 70 triệu người dùng trước các thủ đoạn gian lận tài chính tinh vi trong khi xử lý hàng tỷ giao dịch hàng năm đòi hỏi việc ra quyết định phải diễn ra ngay trong ngân sách thời gian cực ngắn của lệnh thanh toán. PayPay duy trì tỷ lệ gian lận dẫn đầu ngành ở mức ~0,0015% nhờ triển khai Đường Ống Chấm Điểm ML Thời Gian Thực Dưới 10ms. Được vận hành bởi Kho Đặc Trưng Feast (Feast Feature Store) trên Redis, giao dịch được phân tích đối chiếu với hàng ngàn đặc trưng hành vi qua cụm suy luận GPU NVIDIA Triton. Song song đó, PayPay xây dựng Cụm LLM Hub Doanh Nghiệp tích hợp RAG, tự động hóa quy trình thẩm định đối tác kinh doanh với cơ chế ẩn danh dữ liệu cá nhân (PII) theo Luật Bảo Vệ Dữ Liệu Nhật Bản. ...

Chương 6: API Gateway Đấu Với Service Mesh

Chương 6: API Gateway Đấu Với Service Mesh Trong Hệ Thống Microservices Tải Cao

Phiên bản Tiếng Anh: 📖 Bản tiếng Anh (English Edition) Answer-first: API Gateway quản lý lưu lượng bắc nam bên ngoài, thực thi xác thực, giới hạn tốc độ và chuyển đổi giao thức. Service Mesh điều phối giao tiếp đông tây giữa các pod, thực thi mutual TLS và truy vết. Mô hình chuẩn kết hợp cả hai giải pháp với eBPF để triệt tiêu độ trễ mạng. Điều kiện tiên quyết: Bạn cần có hiểu biết sâu sắc về mô hình mạng L4/L7, đặc tả Kubernetes Ingress và Gateway API, kiến trúc proxy Envoy cùng nguyên lý xác thực mutual TLS trước khi tìm hiểu chương này. ...

Envoy Gateway vs Cilium eBPF Service Mesh Architectural Showdown

Phần 10: Envoy Gateway vs. Cilium eBPF Service Mesh — Hiệu Năng Kernel & Quản Trị L7

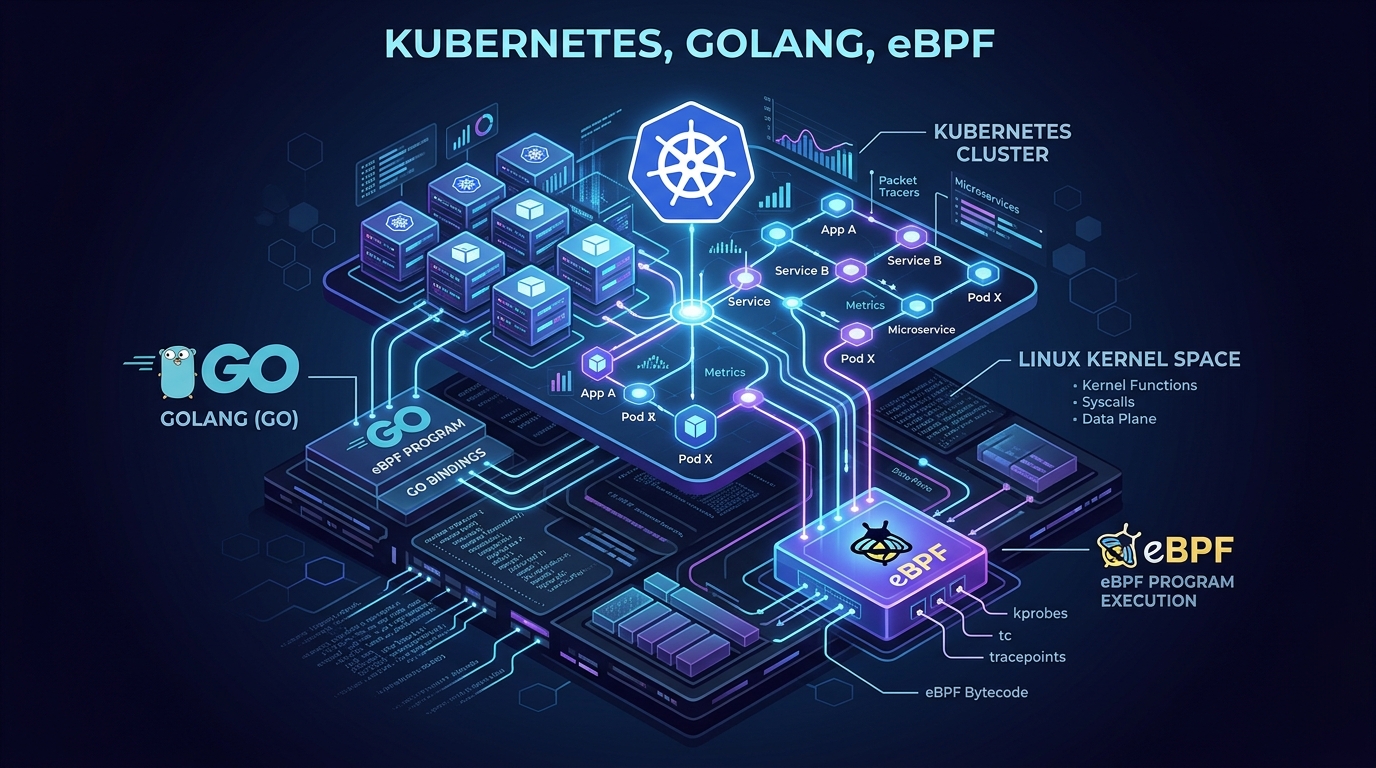
← Chương trước: Phần 9: Cookie vs. SessionStorage vs. LocalStorage | Mục lục Series 🇬🇧 Read the English version of this article on tanhdev.com Phần 10: Envoy Gateway vs. Cilium eBPF Service Mesh: Hiệu Năng Kernel & Quản Trị L7 Answer-first: Envoy Gateway tối ưu hóa cổng biên Ingress bằng cụm Pod Envoy chuyên dụng với chính sách L7 nâng cao (WAF, JWT, Rate Limiting, AI Token Quota). Ngược lại, Cilium eBPF thống trị mạng nội bộ East-West bằng cách bỏ qua TCP/IP qua sockops và cắt giảm 92% RAM qua Envoy cấp Node. Chuẩn mực 2026 là kết hợp cả hai. ...

Bảo Mật, Zero Trust & Giới Hạn Tốc Độ API Trong Go

Bảo Mật, Zero Trust & Giới Hạn Tốc Độ API Trong Go — SPIFFE/SPIRE, PASETO & eBPF

← Chương trước: Phần 10: Giám Sát Hệ Thống, Profiling Liên Tục & Pprof Trong Go | Mục lục Series | Chương tiếp theo: Phần 12: Giao Thức Truyền Tải & Tuần Tự Hóa Dữ Liệu Trong Go → Điều kiện tiên quyết: Bạn nên đọc Phần 10: Giám Sát Hệ Thống, Profiling Liên Tục & Pprof Trong Go để nắm vững cách đo lường viễn trắc trước khi thiết lập các lớp phòng thủ bảo mật và điều tiết lưu lượng API. ...

Tech Radar Tháng 09/2026: Model Context Protocol 2.0 và Kiến Trúc Lưới Tác Tử Phân Tán

Model Context Protocol 2.0 (MCP 2.0): Kiến Trúc Lưới Đa Tác Tử Phân Tán & Hộp Cát Công Cụ Zero-Trust

Tech Radar: Model Context Protocol 2.0 (MCP 2.0): Kiến Trúc Lưới Đa Tác Tử Phân Tán & Hộp Cát Công Cụ Zero-Trust Answer-First: Chuẩn Model Context Protocol 2.0 chính thức nâng cấp cơ chế thực thi công cụ từ RPC điểm-điểm sang kiến trúc Lưới Tác Tử phân tán hướng sự kiện. Với luồng dữ liệu hai chiều SSE, cơ chế đàm phán khả năng động cắt giảm 72% token prompt, cùng hộp cát WASI 0.3 cô lập cấp nhân, triển khai Go 1.26 đạt độ trễ P99 dưới 12ms tại 10.000 QPS. ...

Tech Radar: eBPF Zero-Trust Security for AI Agents with Tetragon 1.4

eBPF Zero-Trust Security for AI Agents: Tetragon 1.4

Tech Radar: eBPF Zero-Trust Security for AI Agents with Tetragon 1.4 Answer-First: Granting tool-execution permissions to AI Agents dramatically expands the attack surface for Remote Code Execution (RCE) via Indirect Prompt Injection. Cilium Tetragon 1.4 leverages eBPF probes inside the Linux kernel to intercept unauthorized system calls (execve, socket, openat), executing in-kernel SIGKILL enforcement in under 15 microseconds before malicious payloads can spawn reverse shells or exfiltrate credentials. 1. The Emerging Threat Vector: Autonomous Agent Prompt Injection RCE In modern agentic architectures, autonomous agents are granted tool execution permissions across the host environment: ...

Tech Radar: NIST AI 600-1 & OWASP ASI01–ASI10 — Hardening Enterprise Agent Gateways in Kubernetes

NIST AI 600-1 & OWASP ASI01–ASI10: AI Gateways in Kubernetes

Tech Radar: NIST AI 600-1 & OWASP ASI01–ASI10 — Hardening Enterprise Agent Gateways in Kubernetes Answer-first: Deploying autonomous AI agent swarms into enterprise Kubernetes clusters demands a paradigm shift from Least Privilege to Least Agency. By unifying NIST AI 600-1 (the 12 GenAI Risk Categories across GOVERN/MAP/MEASURE/MANAGE) with the OWASP ASI Top 10 (2026 Agentic Security Standards), production architectures enforce a 4-tier defense: L7 Kubernetes Gateway API with CEL expressions for tool parameter sanitization, SPIFFE/SPIRE for ephemeral Non-Human Identity (NHI) mTLS attestation, and Cilium Tetragon eBPF for real-time Linux kernel syscall termination (SIGKILL < 15µs). ...

Custom Kubernetes Operators in Go: Kubebuilder & eBPF

Custom Kubernetes Operators in Go: Kubebuilder & eBPF

Production-grade Kubernetes Operator and eBPF kernel observability guide using Kubebuilder v4 and cilium/ebpf. Features C eBPF kernel probes (sys_execve, tcp_connect), zero-copy BPF ringbuffers (BPF_MAP_TYPE_RINGBUF), CRD controllers with status subresources, and deployment without privileged mode.

Tech Radar Digest August 2026: Stateless MCP 2.0, Go synctest, vLLM MLA & eBPF Zero Trust

Tech Radar Digest August 2026: Stateless MCP 2.0, Go synctest, vLLM MLA & eBPF Zero Trust

Tech Radar Digest August 2026: Stateless MCP 2.0, Go synctest, vLLM MLA & eBPF Zero Trust Answer-first: Tech Radar Tháng 8/2026 tổng hợp các chuyển biến hạ tầng quan trọng: chuẩn hóa Stateless MCP 2.0 trên Kubernetes Gateway API, kiểm thử đồng thời xác định không độ trễ với Go 1.26 testing/synctest, tối ưu hóa bộ nhớ GPU inference với vLLM Multi-Head Latent Attention (MLA), và thiết lập phòng thủ Zero-Trust tầng nhân Linux cho AI Agent Swarms bằng Cilium Tetragon 1.4. ...