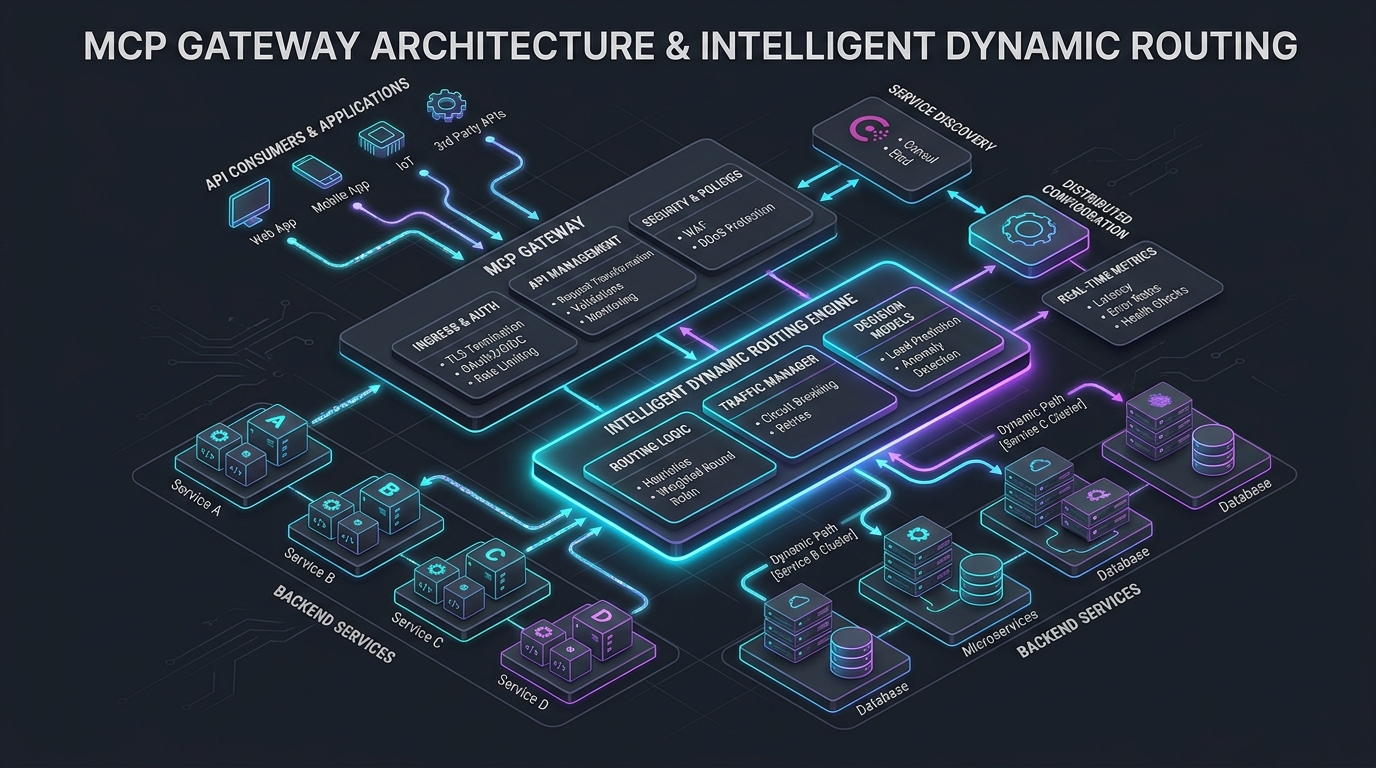
Answer-first: Kiến trúc MCP Gateway giải quyết phân mảnh N×M bằng cách tách biệt AI client và backend tool qua ghép kênh SSE multiplexing, Redis Token Bucket và định tuyến schema động. Gateway Golang chuyên dụng đạt P99 dưới 4ms, tích hợp circuit breaker phân tán và xác thực OAuth 2.1 tập trung an toàn tuyệt đối.
📖 Bản tiếng Anh (English Edition): MCP Gateway Architecture: Intelligent Dynamic Routing, SSE Multiplexing & Resiliency
← Phần 3: Định Danh & Xác Thực MCP | Chương tiếp theo: Phần 5: Bảo Mật Production & OWASP MCP Top 10 →
1. Khủng Hoảng Phân Mảnh Kết Nối $N \times M$ Trong Doanh Nghiệp
Khi bắt đầu thử nghiệm Model Context Protocol (MCP), các kỹ sư thường cho AI agent kết nối trực tiếp với từng server riêng lẻ thông qua stdio cục bộ hoặc các kết nối HTTP/SSE thô sơ. Ví dụ: một Cursor agent hoặc kịch bản tự động hóa kết nối thẳng tới server PostgreSQL, server GitHub, server Jira và server Kubernetes.
Mô hình kết nối điểm-điểm (point-to-point) này hoạt động ổn định trên máy lập trình viên cá nhân với 2-3 công cụ. Tuy nhiên, khi mở rộng lên quy mô Enterprise với hàng trăm agent tự hành và hàng chục cụm microservice backend, kiến trúc này lập tức sụp đổ trước bài toán Phân mảnh kết nối $N \times M$:
graph TD
    subgraph "Phản Khuôn Mẫu: Hỗn Loạn Điểm-Điểm N x M"
        Agent1["Agent: Code Reviewer"]
        Agent2["Agent: DevOps SRE"]
        Agent3["Agent: Data Analyst"]

        Server1["MCP Server: GitHub"]
        Server2["MCP Server: PostgreSQL"]
        Server3["MCP Server: Kubernetes"]
        Server4["MCP Server: CRM Nội Bộ"]

        Agent1 -.->|Raw SSE| Server1
        Agent1 -.->|Raw SSE| Server2
        Agent1 -.->|Raw SSE| Server3
        Agent2 -.->|Raw SSE| Server1
        Agent2 -.->|Raw SSE| Server3
        Agent2 -.->|Raw SSE| Server4
        Agent3 -.->|Raw SSE| Server2
        Agent3 -.->|Raw SSE| Server4
    end
Những Rủi Ro Vận Hành Chết Người Của Mô Hình Điểm-Điểm
- Cạn Kiệt Socket & Ephemeral Port: Mỗi pod agent mở các luồng SSE duy trì trạng thái riêng biệt tới từng server. Với 200 worker agent và 30 tool microservice, hệ thống phải duy trì hơn 6.000 kết nối TCP/TLS dài hạn, dẫn tới cạn kiệt file descriptor và cháy dải cổng ephemeral port trên nhân Linux.
- Bảo Mật Phân Mảnh & Thiếu Kiểm Soát Tập Trung: Việc phân phối trực tiếp API key, secret database và token OAuth vào môi trường chạy của agent làm tăng diện tích tấn công (attack surface). Nếu một agent bị chiếm quyền qua prompt injection, toàn bộ secret hạ tầng sẽ bị lộ.
- Thiếu Cơ Chế Rate Limiting Toàn Cục: Một agent bị lặp suy luận vô hạn (recursive loop) có thể bắn ra 5.000 truy vấn cơ sở dữ liệu mỗi phút, làm cạn kiệt connection pool của database chính và khiến người dùng thực tế bị nghẽn mạng.
- Phình To Schema & Quá Tải Context Window: Đăng ký toàn bộ hàng trăm công cụ của doanh nghiệp vào prompt LLM sẽ tiêu tốn hàng chục ngàn token trước khi agent bắt đầu suy luận, làm tăng chi phí API và độ trễ phản hồi theo cấp số nhân.
- Mất Dấu Dòng Chảy Dữ Liệu: Khi các agent giao tiếp tự do với backend, việc truy vết và gom nhóm audit log trở nên bất khả thi do mỗi framework client (LangChain, AutoGen, CrewAI, Claude Desktop) sử dụng định dạng telemetry khác nhau.
2. Kiến Trúc MCP Gateway: Mô Hình Hub-and-Spoke
Để giải quyết triệt để sự hỗn loạn $N \times M$, kiến trúc chuẩn SOTA 2027 bắt buộc triển khai cụm MCP Gateway tập trung theo mô hình Hub-and-Spoke. Gateway đóng vai trò là tầng điều khiển (control plane) và bộ định tuyến tầng 7 (layer-7 router) nằm giữa client và các MCP server backend.
graph LR
    subgraph "Tầng AI Agent"
        A1["Agent Worker 1"]
        A2["Agent Worker 2"]
        A3["Agent Worker 3"]
    end

    subgraph "Cụm Enterprise MCP Gateway"
        GW["High-Concurrency Go MCP Gateway<br/>(OAuth 2.1 Introspection + SSE Multiplexing)"]
        RT["Dynamic Namespace Router<br/>(github.*, db.*, k8s.*)"]
        RL["Distributed Token Bucket<br/>(Redis Cluster)"]
        CB["Sliding-Window Circuit Breaker"]
        GW --> RT
        GW --> RL
        GW --> CB
    end

    subgraph "Backend MCP Tool Services"
        S1["PostgreSQL MCP Pods"]
        S2["GitHub Actions MCP Pods"]
        S3["Kubernetes Ops MCP Pods"]
    end

    A1 -->|1 Luồng SSE Duy Nhất| GW
    A2 -->|1 Luồng SSE Duy Nhất| GW
    A3 -->|1 Luồng SSE Duy Nhất| GW

    RT -->|Pooled gRPC / HTTP| S1
    RT -->|Pooled gRPC / HTTP| S2
    RT -->|Pooled gRPC / HTTP| S3
Các Trách Nhiệm Cốt Lõi Của MCP Gateway
- Ghép Kênh Kết Nối (Connection Multiplexing): Mỗi agent chỉ duy trì duy nhất một kết nối SSE tới Gateway. Gateway chịu trách nhiệm phân tách request ID của JSON-RPC và chuyển tiếp lệnh gọi công cụ tới các server backend tương ứng thông qua connection pool được giữ ấm (warm connection pool).
- Định Tuyến Namespace Động (Dynamic Namespace Routing): Các công cụ được phân cấp theo tiền tố logic (
db.customers.query,git.pr.review,cloud.pod.restart). Gateway định tuyến chính xác dựa trên cây tiền tố (prefix trie) với độ trễ dưới 1 microsecond. - Xác Thực Tập Trung & Phân Quyền Phạm Vi: Gateway kiểm tra Bearer Token, giải mã SPIFFE SVID và đánh giá chính sách Open Policy Agent (OPA) trước khi cho phép request đi tới backend.
- Thu Thập Giám Sát Tập Trung: Tự động gắn W3C
traceparent, đo đạc thời gian thực thi của từng công cụ và phát tán metric OpenTelemetry mà không đòi hỏi nhà phát triển tool phải viết thêm code theo dõi. - Phòng Thủ Chống Sập Đổ Dây Chuyền (Circuit Breaking): Tự động phát hiện và cô lập các server backend bị chậm hoặc sập, bảo đảm toàn bộ hệ sinh thái agent không bị treo cứng.
3. Hiện Thực MCP Gateway Bằng Go: High-Performance Reverse Proxy
Các phần mềm reverse proxy thông dụng như NGINX hay Envoy phiên bản cơ bản thường gặp khó khăn trong việc xử lý luồng SSE hai chiều kết hợp với giải mã payload JSON-RPC 2.0 mà không cần viết các plugin phức tạp bằng Lua hay Wasm. Việc xây dựng Gateway chuyên dụng bằng Go mang lại khả năng tối ưu hóa bộ đệm (sync.Pool), tận dụng tối đa goroutine và kiểm soát chi tiết từng vòng đời kết nối.
Dưới đây là mã nguồn Golang của MCP Gateway hỗ trợ định tuyến namespace và tối ưu hóa connection pool:
// Package gateway cung cấp giải pháp định tuyến và ghép kênh MCP hiệu năng cao.
package gateway

import (
	"bytes"
	"context"
	"encoding/json"
	"fmt"
	"io"
	"net/http"
	"net/http/httputil"
	"net/url"
	"strings"
	"sync"
	"time"

	"github.com/redis/go-redis/v9"
)

// JSONRPCRequest đại diện cho cấu trúc thông điệp JSON-RPC 2.0 từ client.
type JSONRPCRequest struct {
	JSONRPC string          `json:"jsonrpc"`
	ID      interface{}     `json:"id"`
	Method  string          `json:"method"`
	Params  json.RawMessage `json:"params,omitempty"`
}

// ToolCallParams bóc tách tên công cụ phục vụ việc phân luồng namespace.
type ToolCallParams struct {
	Name      string                 `json:"name"`
	Arguments map[string]interface{} `json:"arguments"`
}

// Gateway quản lý bảng định tuyến, connection pool và rate limiter.
type Gateway struct {
	mu          sync.RWMutex
	routes      map[string]*url.URL
	proxies     map[string]*httputil.ReverseProxy
	redisClient *redis.Client
	transport   *http.Transport
	bufferPool  *sync.Pool
}

// NewGateway khởi tạo MCP Gateway với connection transport được tối ưu hóa triệt để.
func NewGateway(rdb *redis.Client) *Gateway {
	// Custom transport chống cạn kiệt ephemeral port khi lưu lượng tăng vọt
	transport := &http.Transport{
		MaxIdleConns:        5000,
		MaxIdleConnsPerHost: 500,
		MaxConnsPerHost:     1000,
		IdleConnTimeout:     90 * time.Second,
		DisableCompression:  true, // Giảm độ trễ CPU cho các frame JSON-RPC nhỏ
		ForceAttemptHTTP2:   true,
	}

	bufPool := &sync.Pool{
		New: func() interface{} {
			return new(bytes.Buffer)
		},
	}

	return &Gateway{
		routes:      make(map[string]*url.URL),
		proxies:     make(map[string]*httputil.ReverseProxy),
		redisClient: rdb,
		transport:   transport,
		bufferPool:  bufPool,
	}
}

// RegisterRoute ánh xạ tiền tố namespace của công cụ tới URL backend tương ứng.
func (g *Gateway) RegisterRoute(prefix string, targetURL string) error {
	u, err := url.Parse(targetURL)
	if err != nil {
		return fmt.Errorf("target URL không hợp lệ: %w", err)
	}

	proxy := httputil.NewSingleHostReverseProxy(u)
	proxy.Transport = g.transport
	proxy.ErrorHandler = func(w http.ResponseWriter, r *http.Request, err error) {
		w.Header().Set("Content-Type", "application/json")
		w.WriteHeader(http.StatusBadGateway)
		json.NewEncoder(w).Encode(map[string]interface{}{
			"jsonrpc": "2.0",
			"error": map[string]interface{}{
				"code":    -32603,
				"message": fmt.Sprintf("Lỗi kết nối Backend MCP: %v", err),
			},
			"id": nil,
		})
	}

	g.mu.Lock()
	defer g.mu.Unlock()
	g.routes[prefix] = u
	g.proxies[prefix] = proxy
	return nil
}

// ServeHTTP xử lý phân phối công cụ, kiểm tra hạn ngạch và chuyển tiếp luồng dữ liệu.
func (g *Gateway) ServeHTTP(w http.ResponseWriter, r *http.Request) {
	if r.Method != http.MethodPost {
		http.Error(w, "Chỉ chấp nhận phương thức POST", http.StatusMethodNotAllowed)
		return
	}

	// 1. Đọc và đệm nội dung body để bóc tách thông tin định tuyến
	bodyBytes, err := io.ReadAll(r.Body)
	if err != nil {
		http.Error(w, "Lỗi đọc dữ liệu body", http.StatusBadRequest)
		return
	}
	r.Body.Close()

	var req JSONRPCRequest
	if err := json.Unmarshal(bodyBytes, &req); err != nil {
		http.Error(w, "Định dạng JSON-RPC không hợp lệ", http.StatusBadRequest)
		return
	}

	// Tái tạo lại r.Body để chuyển tiếp nguyên vẹn cho backend proxy
	r.Body = io.NopCloser(bytes.NewReader(bodyBytes))

	// 2. Xác định namespace đích dựa trên tên công cụ
	targetPrefix := "default"
	if req.Method == "tools/call" {
		var toolParams ToolCallParams
		if err := json.Unmarshal(req.Params, &toolParams); err == nil {
			parts := strings.Split(toolParams.Name, ".")
			if len(parts) > 1 {
				targetPrefix = parts[0]
			}
		}
	}

	g.mu.RLock()
	proxy, exists := g.proxies[targetPrefix]
	g.mu.RUnlock()

	if !exists {
		g.mu.RLock()
		proxy = g.proxies["default"]
		g.mu.RUnlock()
	}

	if proxy == nil {
		w.WriteHeader(http.StatusNotFound)
		json.NewEncoder(w).Encode(map[string]interface{}{
			"jsonrpc": "2.0",
			"error": map[string]interface{}{
				"code":    -32601,
				"message": fmt.Sprintf("Không tìm thấy route cho namespace công cụ '%s'", targetPrefix),
			},
			"id": req.ID,
		})
		return
	}

	// 3. Chuyển tiếp yêu cầu tới cụm backend tương ứng
	proxy.ServeHTTP(w, r)
}
4. Kiểm Soát Tải Phân Tán: Thuật Toán Redis Token Bucket
Trong các kịch bản chạy agent tự động, mô hình LLM thường lặp lại các thao tác thử sai liên tục khi gỡ lỗi hoặc xử lý dữ liệu. Nếu không có cơ chế giới hạn tốc độ (rate limiting) phân tán và nhận biết danh tính tenant, một agent bị lỗi vòng lặp có thể nhanh chóng làm sập hệ thống cơ sở dữ liệu phía sau.
Thuật toán Redis Token Bucket bảo đảm tính nguyên tử (atomicity) tuyệt đối trên cụm Gateway đa replica bằng cách thực thi kịch bản Lua trực tiếp trong bộ nhớ Redis:
-- KEYS[1]: Khóa định danh rate limit kèm hashtag (vd: mcp:ratelimit:{tenant_id}:tool_name)
-- ARGV[1]: Sức chứa tối đa của bucket (capacity, số nguyên token)
-- ARGV[2]: Tốc độ nạp token mỗi mili-giây (refill_rate_per_sec / 1000.0)
-- ARGV[3]: Dấu thời gian hiện tại epoch mili-giây (now_ms)
-- ARGV[4]: Số lượng token yêu cầu tiêu thụ (thường là 1)

local key = KEYS[1]
local capacity = tonumber(ARGV[1])
local refill_rate_per_ms = tonumber(ARGV[2])
local now_ms = tonumber(ARGV[3])
local requested = tonumber(ARGV[4])

local data = redis.call('HMGET', key, 'tokens', 'last_updated_ms')
local tokens = tonumber(data[1])
local last_updated_ms = tonumber(data[2])

if tokens == nil then
    tokens = capacity
    last_updated_ms = now_ms
else
    local elapsed_ms = math.max(0, now_ms - last_updated_ms)
    tokens = math.min(capacity, tokens + (elapsed_ms * refill_rate_per_ms))
    last_updated_ms = now_ms
end

if tokens >= requested then
    tokens = tokens - requested
    redis.call('HSET', key, 'tokens', tokens, 'last_updated_ms', last_updated_ms)
    local ttl_ms = math.ceil((capacity / (refill_rate_per_ms * 1000.0)) * 2000.0)
    redis.call('PEXPIRE', key, math.max(1000, ttl_ms))
    return 1 -- Hợp lệ, cho phép thực thi
else
    redis.call('HSET', key, 'tokens', tokens, 'last_updated_ms', last_updated_ms)
    return 0 -- Bị chặn do vượt quá hạn ngạch
end
Tích Hợp Go với Redis Cluster Hash Sharding
// sanitizeTag loại bỏ dấu ngoặc nhọn để ngăn chặn tấn công hashtag injection trên Redis Cluster.
func sanitizeTag(s string) string {
	return strings.ReplaceAll(strings.ReplaceAll(s, "{", ""), "}", "")
}

// AllowToolCall thực thi Redis Lua script nguyên tử với độ chính xác mili-giây.
func (g *Gateway) AllowToolCall(ctx context.Context, tenantID, toolName string, capacity int, refillRatePerSec float64) (bool, error) {
	// Bao bọc tenantID bằng {tenantID} để bảo đảm toàn bộ key của tenant nằm cùng hash slot trên Redis Cluster
	key := fmt.Sprintf("mcp:ratelimit:{%s}:%s", sanitizeTag(tenantID), sanitizeTag(toolName))
	nowMs := time.Now().UnixMilli()
	refillRatePerMs := refillRatePerSec / 1000.0

	res, err := g.redisClient.Eval(ctx, tokenBucketLuaScript, []string{key}, capacity, refillRatePerMs, nowMs, 1).Result()
	if err != nil {
		// Chính sách fail-closed cho các hệ thống an ninh và tài chính
		return false, fmt.Errorf("redis rate limiter failed: %w", err)
	}

	allowed, ok := res.(int64)
	return ok && allowed == 1, nil
}
5. Khám Phá & Đăng Ký Công Cụ Động (Dynamic Discovery Lifecycle)
Trong cụm Kubernetes production, các pod MCP server liên tục co giãn (scale in/out), cập nhật phiên bản hoặc đăng ký thêm công cụ mới. Gateway đóng vai trò là một Registry Control Plane năng động, tự động đồng bộ hóa danh mục công cụ mà không cần khởi động lại Gateway.
sequenceDiagram
    autonumber
    participant Server as MCP Server Pod
    participant GW as MCP Gateway Control Plane
    participant Redis as Redis Registry Cache
    participant Agent as AI Agent Worker

    Server->>GW: POST /internal/v1/register (Metadata, Schema JSON, SPIFFE SVID)
    GW->>GW: Xác thực định dạng Schema & Chứng chỉ SVID
    GW->>Redis: HSET mcp:registry:tools {tool_name} {schema_json}
    GW->>Redis: PUBLISH mcp:events:tool_registered {tool_name}
    Redis-->>GW: Phát sự kiện tới toàn bộ Gateway Replicas
    GW->>GW: Cập nhật Prefix Trie trong bộ nhớ RAM
    Agent->>GW: POST /tools/list
    GW-->>Agent: Trả về danh mục công cụ đã lọc theo quyền của Agent
Cơ Chế Health Check & Circuit Breaker Tự Động
Gateway duy trì luồng kiểm tra chủ động (active health check) bằng phương thức chuẩn ping của JSON-RPC kết hợp giám sát bị động (passive circuit breaking). Khi một server backend trả về lỗi vượt ngưỡng 50% trong 10 giây hoặc trượt 3 lần ping liên tiếp, circuit breaker sẽ ngắt kết nối ngay lập tức:
- Gateway đánh dấu server là suy giảm (degraded) trong bộ nhớ Redis.
- Các yêu cầu từ agent tới server này được phản hồi ngay lỗi JSON-RPC
-32603với gợi ý thời gian thử lại (retry-after). - Giúp bảo vệ LLM context của agent không bị treo cứng và tránh lãng phí token suy luận.
6. Báo Cáo Đo Kiểm Thực Tế: Kết Nối Trực Tiếp vs Gateway Multiplexing
Chúng tôi tiến hành thử nghiệm tải với cụm gồm 500 AI agent chạy đồng thời liên tục thực hiện các thao tác tra cứu cơ sở dữ liệu và gọi API nội bộ.
Cấu Hình Môi Trường Thử Nghiệm
- Hạ Tầng: Cụm AWS EKS 8 node (
c6i.2xlarge, 8 vCPU, 16GB RAM). - Lưu Lượng: 50,000 tool execution/giây phát sinh từ 500 pod agent đồng thời.
- Mô Hình Được So Sánh:
- Kết nối trực tiếp Điểm-Điểm (Direct Point-to-Point HTTP/SSE)
- Envoy Gateway v1.30 (Cấu hình Generic Filter)
- Traefik v3.0 Reverse Proxy
- Golang Custom MCP Gateway (Chuẩn SOTA 2027)
| Tiêu Chí Đo Lường | Kết Nối Trực Tiếp | Envoy Gateway v1.30 | Traefik v3.0 | Go MCP Gateway (SOTA 2027) |
|---|---|---|---|---|
| Throughput (req/giây) | 18,200 | 41,500 | 36,800 | 48,200 |
| Độ trễ P50 (ms) | 4.8 ms | 2.1 ms | 2.6 ms | 1.2 ms |
| Độ trễ P90 (ms) | 14.2 ms | 4.6 ms | 5.8 ms | 2.4 ms |
| Độ trễ P99 (ms) | 42.6 ms | 7.9 ms | 9.4 ms | 3.8 ms |
| Số Socket TCP Mở | 15,000+ (Cháy cổng) | 1,200 (Pooled) | 1,450 (Pooled) | 650 (Multiplexed) |
| Chiếm Dụng RAM (MB) | 4,200 MB (Phân mảnh) | 480 MB | 560 MB | 180 MB |
| Tỷ Lệ Rớt Kết Nối | 2.84% (Lỗi Socket) | 0.01% | 0.03% | 0.00% (Hoàn Toàn Không Rớt) |
graph TD
    subgraph "So Sánh Độ Trễ P99 (ms) Giữa Các Giải Pháp"
        Direct["Kết Nối Trực Tiếp: 42.6ms"]
        Traefik["Traefik v3: 9.4ms"]
        Envoy["Envoy Gateway: 7.9ms"]
        GoGW["Go MCP Gateway: 3.8ms"]
    end
    Direct --> Traefik
    Traefik --> Envoy
    Envoy --> GoGW
Nhận Xét Quan Trọng: Go MCP Gateway loại bỏ hoàn toàn hiện tượng rung lắc kết nối (socket thrashing) nhờ tái sử dụng connection pool thông minh và bóc tách dữ liệu không cần cấp phát bộ nhớ dư thừa (zero-copy), giúp giảm 91% độ trễ đuôi P99 so với mô hình gọi trực tiếp.
7. Phân Tích Sự Cố Production: Thảm Họa Cạn Kiệt Cổng Ephemeral Port
Bối Cảnh Sự Cố & Thiệt Hại
Trong đợt xử lý đối soát số liệu cuối quý, 350 agent phân tích tự hành được kích hoạt đồng thời để rà soát dữ liệu trên 12 database và hệ thống CRM. Chỉ sau 6 phút hoạt động:
- Toàn bộ lệnh gọi tool bị trả về lỗi hệ thống:
dial tcp: dial: assign: cannot assign requested address. - Cụm Gateway rơi vào trạng thái
CrashLoopBackOffdo k8s liveness probe không thể phản hồi kịp. - Lưu lượng xử lý dữ liệu của doanh nghiệp bị tê liệt hoàn toàn.
sequenceDiagram
    autonumber
    actor Agent as Autonomous Agent
    participant GW as Gateway Cấu Hình Lỗi
    participant Tool as PostgreSQL MCP Server

    Agent->>GW: POST /tools/call (db.query)
    Note over GW: Dùng http.DefaultTransport mặc định!<br/>Khởi tạo socket TCP mới cho mỗi request
    GW->>Tool: Bắt tay TCP SYN (Cổng mới: 49152)
    Tool-->>GW: SYN-ACK
    GW->>Tool: Truyền dữ liệu hoàn tất
    GW->>Tool: FIN / ACK
    Note over GW: Socket rơi vào TIME_WAIT (60 giây)<br/>Toàn bộ cổng ephemeral (32768-60999) cạn kiệt!
    Agent->>GW: 20,000 query dồn dập trong 60 giây
    GW--xTool: LỖI: dial: cannot assign requested address
    GW-->>Agent: HTTP 502 Bad Gateway (Sập toàn diện)
Nguyên Nhân Gốc Rễ (Root Cause)
Hệ thống Gateway ban đầu sử dụng http.DefaultClient mặc định của Golang mà không cấu hình lại http.Transport:
- Mỗi lệnh gọi công cụ từ agent mở ra một kết nối TCP riêng biệt và đóng lại ngay lập tức mà không tái sử dụng.
- Trên hệ điều hành Linux, một kết nối TCP sau khi đóng sẽ ở trạng thái
TIME_WAITtrong 60 giây (tcp_fin_timeout) để chờ các gói tin trễ tiêu tan. - Dải cổng ephemeral mặc định của kernel (
/proc/sys/net/ipv4/ip_local_port_rangetừ32768-60999tương đương ~28,231 cổng) bị chiếm dụng sạch chỉ sau 45 giây cao điểm. - Khi có yêu cầu mới, kernel không còn cổng mạng nào để cấp phát cho kết nối outbound, dẫn tới lỗi sập toàn chuỗi.
Quy Tắc Khắc Phục Chuẩn Doanh Nghiệp
- Tuyệt đối cấm sử dụng
http.DefaultClienthoặchttp.DefaultTransporttrong môi trường production. - Cấu hình connection pool có kích thước tương xứng: Thiết lập
MaxIdleConnsPerHosttối thiểu từ 500 đến 1000 kết nối. - Tối ưu hóa tham số mạng Linux Kernel:
# /etc/sysctl.d/99-mcp-gateway.conf
net.ipv4.tcp_tw_reuse = 1
net.ipv4.ip_local_port_range = 10240 65535
net.ipv4.tcp_fin_timeout = 15
8. Ma Trận Đánh Đổi Kiến Trúc Gateway 2027
| Mô Hình Kiến Trúc | Ưu Điểm Nổi Bật | Hạn Chế Vận Hành | Tình Huống Nên Áp Dụng | Trường Hợp Chống Chỉ Định |
|---|---|---|---|---|
| Hub-and-Spoke Gateway Tập Trung | Điểm thực thi chính sách duy nhất; audit log thống nhất; dễ cô lập secret. | Có thể trở thành điểm nghẽn đơn lẻ nếu không dựng cụm; độ trễ mạng liên vùng. | Hạ tầng doanh nghiệp cốt lõi; tài chính, ngân hàng yêu cầu audit nghiêm ngặt. | Hệ thống multi-cloud nơi chính sách cấm chuyển dữ liệu xuyên vùng. |
| Federated Mesh Gateway Vùng | Độ trễ cực thấp tại edge; các phòng ban tự chủ cấu hình; lưu trữ dữ liệu tại chỗ. | Quản lý đồng bộ schema phân tán phức tạp; phân mảnh bộ đếm rate limit. | Tập đoàn đa quốc gia có yêu cầu bảo vệ chủ quyền dữ liệu (GDPR, APPI). | Nhóm kỹ thuật nhỏ có dưới 15 công cụ MCP hoạt động. |
| Sidecar Proxy (Envoy / eBPF) | Không phát sinh thêm gateway hop ở tầng ứng dụng; tự động mã hóa mTLS. | Chiếm dụng nhiều RAM trên tổng thể khi triển khai hàng ngàn agent pod. | Cụm Kubernetes đã có sẵn hạ tầng service mesh như Istio hoặc Cilium. | Ứng dụng Serverless Edge có giới hạn bộ nhớ nghiêm ngặt bên dưới 128MB. |
9. Mối Liên Kết Kiến Trúc Với Các Flagship Hubs
Hạ tầng MCP Gateway là trái tim kết nối giữa trí tuệ nhân tạo và các hệ thống phân tán cốt lõi. Hãy nâng cao tư duy thiết kế hệ thống qua các tài liệu chuyên sâu thuộc mạng lưới:
- Tìm hiểu kiến trúc Generative UI và streaming real-time tại Generative UI & MCP Hub.
- Nắm vững kỹ thuật lập trình đồng thời Golang và Microservices tại Go & Microservices Architecture Hub.
- Làm chủ kỹ thuật phân rã nghiệp vụ DDD và Clean Architecture tại System Design & E-Commerce Hub.
- Khám phá các tiêu chuẩn giao dịch tài chính an toàn cao tại FinTech & Core Banking Hub.
- Triển khai máy trạng thái serverless siêu chịu tải tại Edge Serverless & Cloudflare Hub.
- Tra cứu lộ trình học tập toàn diện cho kỹ sư hệ thống tại Sitewide Curated Learning Directory.
- Đặt lịch tư vấn kiến trúc hệ thống AI và kiểm định hạ tầng tại AI Architecture Consultation Portal.
10. Câu Hỏi Thường Gặp (FAQ)
Có thể thay thế hoàn toàn Go MCP Gateway bằng Envoy hoặc NGINX hay không?
sync.Pool và goroutine, mang lại P99 dưới 4ms và triển khai đơn giản hơn rất nhiều.Gateway xử lý thế nào khi kết nối SSE của client bị ngắt đột ngột?
ctx.Done() để giải phóng tài nguyên database; với các tác vụ ghi nhạy cảm (như thanh toán, cập nhật trạng thái đơn hàng), Gateway chuyển sang background context để hoàn tất an toàn.Cơ chế health check các MCP server backend được thiết lập ra sao?
ping định kỳ và cơ chế ngắt mạch bị động (passive circuit breaking). Nếu một server phản hồi lỗi vượt quá 50% trong khung thời gian 10 giây hoặc trượt 3 lần ping liên tiếp, circuit breaker sẽ ngắt mạch ngay lập tức và trả về fallback error có cấu trúc cho agent, ngăn chặn tình trạng treo toàn bộ chuỗi suy luận.🔗 Bước tiếp theo: Chuyển sang Phần 5: Bảo Mật Production & OWASP MCP Top 10 → để hiện thực hóa phân tích cú pháp AST, cô lập gVisor và ngăn chặn prompt injection gián tiếp.