← Phần 2: Build Production Server Bằng Go | Chương tiếp theo: Phần 4: MCP Gateway Architecture →
Answer-first: Quản trị định danh Non-Human Identities (NHI) trong hệ sinh thái MCP yêu cầu thay thế API key tĩnh bằng OAuth 2.1 PKCE, khám phá CIMD và chứng chỉ SPIFFE/SPIRE. Mô hình bảo mật zero-trust này thực thi token quyền tối thiểu, kiểm soát truy cập phân quyền OPA và phê duyệt Human-in-the-Loop đối với tác vụ ghi.
📖 Bản tiếng Anh (English Edition): MCP Identity & AuthN: OAuth 2.1, SPIFFE/SPIRE & Zero-Trust Agent Access
1. Cuộc Khủng Hoảng Định Danh Phi Con Người (NHI) Trong Kỷ Nguyên AI
Trong kiến trúc phần mềm truyền thống, bài toán xác thực chủ yếu xoay quanh hai đối tượng: người dùng con người đăng nhập qua giao diện đồ họa (OIDC / OAuth2) hoặc các dịch vụ backend giao tiếp qua API key tĩnh. Sự xuất hiện của các hệ thống AI tự trị (autonomous agent swarms) đã phá vỡ hoàn toàn các giả định an ninh này.
Một tác nhân AI tự trị vận hành như một Định Danh Phi Con Người (Non-Human Identity - NHI). Nó tự động phân rã mục tiêu lớn thành chuỗi các hành động đa bước, tự khám phá công cụ, tự xây dựng câu lệnh SQL và gọi các API thứ ba. Nếu hệ thống cấp cho agent một API key tĩnh có quyền hạn bao quát (ambient authority), toàn bộ doanh nghiệp sẽ đứng trước hiểm họa Tấn Công Confused Deputy: kẻ tấn công hoặc nhân viên có quyền hạn thấp có thể thông qua kỹ thuật Prompt Injection để thao túng Agent, lợi dụng quyền hạn cao của Agent nhằm trích xuất bảng lương hoặc sửa đổi dữ liệu tài chính.
graph TD
    subgraph MoHinhCuNguyHiem ["Mô Hình Cũ: Ambient Authority Nguy Hiểm"]
        Attacker["Prompt Độc Hại Từ Người Dùng"] --> Agent1["AI Agent Mang Quyền Admin"]
        Agent1 -->|"Dùng API Key Tĩnh Đầy Quyền"| Database[("Cơ Sở Dữ Liệu Doanh Nghiệp")]
        Note1["Kẻ tấn công lừa Agent thực thi DROP hoặc Lấy Cắp Dữ Liệu"]
    end

    subgraph MoHinhZeroTrust2027 ["Mô Hình Zero-Trust 2027: Phân Quyền Ủy Thác"]
        User["Người Dùng Đã Xác Thực (ID: 104)"] -->|"Bắt Đầu Tác Vụ"| Agent2["Worker AI Agent (NHI)"]
        Agent2 -->|"OAuth 2.1 PKCE Kèm Ngữ Cảnh Người Dùng"| Gateway["Enterprise MCP Gateway"]
        Gateway -->|"Kiểm Tra Scope Quyền Tối Thiểu"| OPA["Open Policy Agent (Rego Engine)"]
        OPA -->|"Đánh Giá Cả 2 Định Danh: Agent + User"| GateKeeper{"Chính Sách Hợp Lệ?"}
        GateKeeper -->|Hợp Lệ| Execution["Cấp Token Ngắn Hạn (TTL 5 Phút)"]
        GateKeeper -->|Hành Động Nguy Hiểm| HITL["Hàng Đợi Phê Duyệt Human-in-the-Loop"]
    end
Để triệt tiêu hoàn toàn rủi ro ambient authority, kiến trúc MCP SOTA 2027 thực thi nguyên tắc Zero Trust liên tục:
- Token Ngắn Hạn Quyền Tối Thiểu (Downscoped Ephemeral Tokens): Mỗi lượt gọi tool chỉ mang token có hiệu lực trong vài phút, giới hạn nghiêm ngặt ở đúng tên tool và tài nguyên URI được yêu cầu.
- Ủy Thác Định Danh Kép (Dual-Subject Identity Delegation): Token lưu trữ đồng thời định danh của Agent (
act) và người dùng con người ủy quyền (sub), đảm bảo Agent không bao giờ vượt quyền của người dùng. - Chứng Thực Workload Bằng Mã Hóa: Giao tiếp nội bộ giữa Gateway và các microservice MCP được bảo vệ bằng mutual TLS (mTLS) với chứng chỉ X.509 ngắn hạn do SPIFFE/SPIRE cấp phát tự động.
2. Chuẩn OAuth 2.1 PKCE & Khám Phá CIMD (Client Identity Metadata)
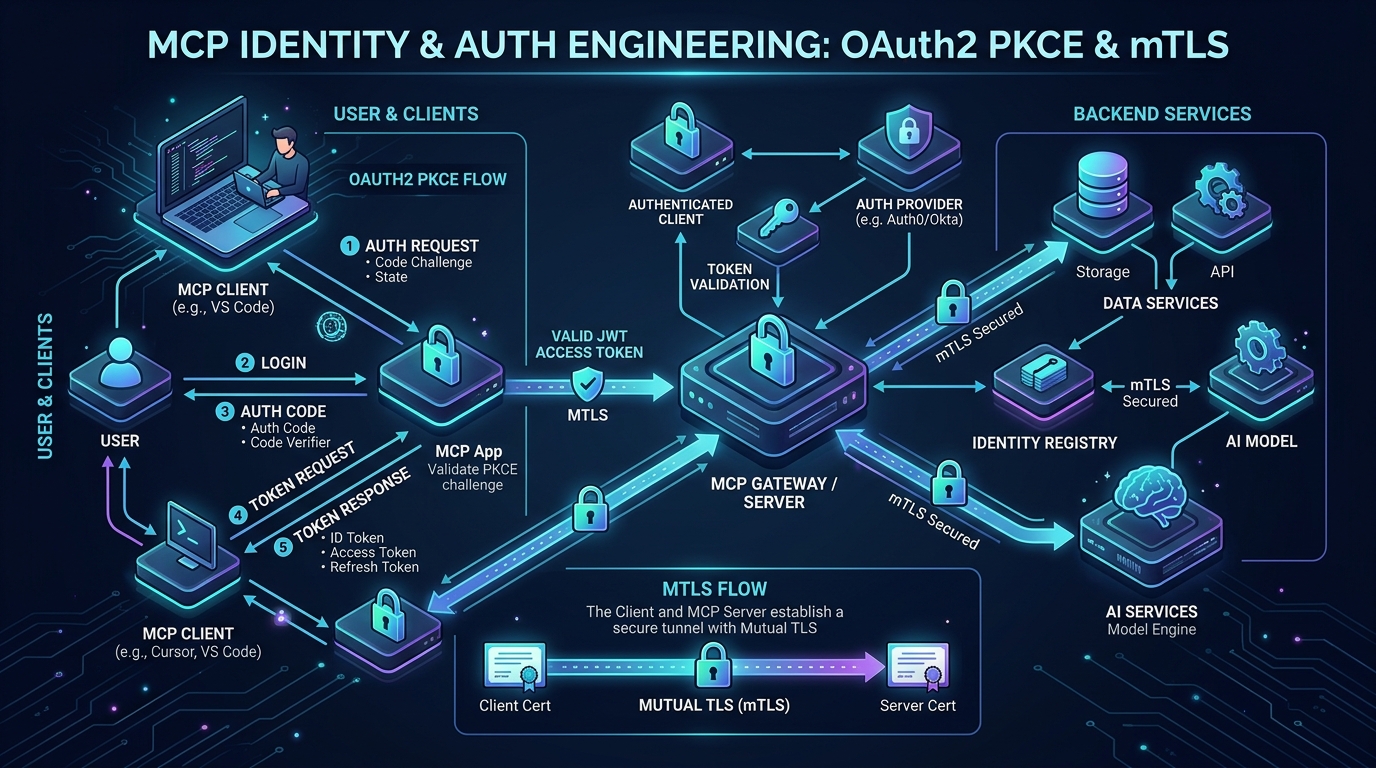
Giao thức MCP áp dụng OAuth 2.1 làm tiêu chuẩn định danh bắt buộc. OAuth 2.1 loại bỏ hoàn toàn các luồng kém an toàn như Implicit Grant hay Resource Owner Password Credentials, đồng thời bắt buộc sử dụng PKCE (Proof Key for Code Exchange) cho toàn bộ client.
Trong môi trường phân tán với hàng ngàn agent được khởi tạo động, việc tạo Client ID và Secret thủ công là bất khả thi. Tiêu chuẩn 2026/2027 giải quyết bài toán này bằng cơ chế Client Identity Metadata Documents (CIMD).
sequenceDiagram
    autonumber
    participant Host as AI Client Host (Cursor / Claude)
    participant Auth as Authorization Server Doanh Nghiệp
    participant GW as Enterprise MCP Gateway
    participant Tool as Backend MCP Tool Server

    Host->>Host: 1. Tạo code_verifier & code_challenge (S256)
    Host->>Auth: 2. GET /authorize?response_type=code&client_id=...&code_challenge=...
    Auth-->>Host: 3. Cấp Mã Ủy Quyền Tạm Thời (Auth Code)
    Host->>Auth: 4. POST /token (Đổi Code + code_verifier)
    Auth-->>Host: 5. Trả Về JWT Access Token Ngắn Hạn (Đã Lọc Scope)
    Host->>GW: 6. Gửi Gói Tin tools/call (Header Bearer JWT)
    GW->>GW: 7. Xác Thực Chữ Ký RS256 Qua JWKS Cache
    GW->>Tool: 8. Chuyển Tiếp Request Qua Đường Ống SPIFFE/SPIRE mTLS
    Tool-->>GW: 9. Trả Về Kết Quả Thực Thi
    GW-->>Host: 10. Stream Kết Quả Về Client
Đặc Tả Cơ Chế Tự Khám Phá CIMD
Client host xuất bản một tài liệu JSON được ký số tại địa chỉ HTTPS định danh công khai (ví dụ https://agent.enterprise.internal/.well-known/mcp-client.json). Khi agent bắt đầu quy trình xác thực, Authorization Server tự động tải tài liệu CIMD, xác thực quyền sở hữu tên miền, trích xuất khóa công khai của agent và cấp quyền truy cập mà không cần bất kỳ thao tác cấu hình thủ công nào từ phía quản trị viên.
3. Workload Identity SPIFFE/SPIRE & Mã Hóa mTLS Nội Bộ
Nếu OAuth 2.1 bảo vệ kết nối từ bên ngoài vào Gateway, thì giao tiếp giữa Gateway và các Go MCP Server nội bộ cần giải pháp định danh máy-sang-máy không phụ thuộc vào IP tĩnh.
Chuẩn SPIFFE (Secure Production Identity Framework for Everyone) định nghĩa định dạng URI chuẩn hóa cho workload:
spiffe://enterprise.internal/ns/mcp-workers/sa/finance-tool-runner
Hệ thống SPIRE hoạt động như một nhà cung cấp chứng chỉ tự động:
- Khi pod Go MCP Server khởi động trên Kubernetes, SPIRE Agent chứng thực pod bằng cách kiểm tra thuộc tính container (namespace, service account, hash SHA-256 của image).
- Khi chứng thực thành công, SPIRE cấp chứng chỉ X.509 SVID trực tiếp vào bộ nhớ RAM của container.
- Chứng chỉ tự động hết hạn sau 60 phút và được tự động xoay vòng mà không làm gián đoạn tiến trình.
- Toàn bộ kết nối gRPC hoặc SSE nội bộ bắt buộc mã hóa mTLS, đảm bảo tính bảo mật tuyệt đối và chống giả mạo danh tính giữa các dịch vụ.
4. Hiện Thực Hóa Middleware Xác Thực JWT OAuth 2.1 Bằng Go
Đoạn mã Golang dưới đây hiện thực hóa middleware xác thực JWT chuẩn OAuth 2.1 cho MCP Server: tích hợp cache khóa công khai JWKS, kiểm tra chữ ký bất đối xứng RS256, kiểm soát audience và trích xuất claims ủy thác vào context.Context:
// Package auth hiện thực hóa middleware xác thực JWT OAuth 2.1 cho MCP Server.
package auth

import (
	"context"
	"crypto/rsa"
	"encoding/json"
	"errors"
	"fmt"
	"net/http"
	"strings"
	"sync"
	"time"

	"github.com/golang-jwt/jwt/v5"
)

// Khóa định danh ngữ cảnh cho claims của Agent
type contextKey string

const AgentClaimsKey contextKey = "mcp_agent_claims"

// AgentClaims mô hình hóa các claims nghiệp vụ trong JWT token.
type AgentClaims struct {
	Subject    string   `json:"sub"`
	Actor      string   `json:"act,omitempty"` // ID của người dùng ủy quyền
	Scopes     []string `json:"scopes"`
	Audience   string   `json:"aud"`
	TenantID   string   `json:"tenant_id"`
	jwt.RegisteredClaims
}

// TokenValidator quản lý cache khóa và kiểm tra tính hợp lệ của token.
type TokenValidator struct {
	mu          sync.RWMutex
	publicKey   *rsa.PublicKey
	expectedAud string
	jwksURL     string
	lastFetch   time.Time
}

// NewTokenValidator khởi tạo validator với các ràng buộc bảo mật.
func NewTokenValidator(jwksURL, expectedAud string, staticKey *rsa.PublicKey) *TokenValidator {
	return &TokenValidator{
		publicKey:   staticKey,
		expectedAud: expectedAud,
		jwksURL:     jwksURL,
	}
}

// ValidateToken phân tích cú pháp và xác thực chữ ký mật mã của token.
func (v *TokenValidator) ValidateToken(tokenString string) (*AgentClaims, error) {
	v.mu.RLock()
	key := v.publicKey
	v.mu.RUnlock()

	if key == nil {
		return nil, errors.New("khóa công khai chưa được khởi tạo")
	}

	token, err := jwt.ParseWithClaims(tokenString, &AgentClaims{}, func(t *jwt.Token) (interface{}, error) {
		if _, ok := t.Method.(*jwt.SigningMethodRSA); !ok {
			return nil, fmt.Errorf("thuật toán ký không được hỗ trợ: %v", t.Header["alg"])
		}
		return key, nil
	})

	if err != nil {
		return nil, fmt.Errorf("xác thực chữ ký mật mã thất bại: %w", err)
	}

	claims, ok := token.Claims.(*AgentClaims)
	if !ok || !token.Valid {
		return nil, errors.New("cấu trúc claims không hợp lệ")
	}

	if claims.Audience != v.expectedAud {
		return nil, fmt.Errorf("audience không khớp: nhận %s, kỳ vọng %s", claims.Audience, v.expectedAud)
	}

	if claims.ExpiresAt != nil && claims.ExpiresAt.Before(time.Now()) {
		return nil, errors.New("token đã hết hạn sử dụng")
	}

	return claims, nil
}

// Middleware bọc handler MCP, tự động kiểm tra header Authorization.
func (v *TokenValidator) Middleware(requiredScope string, next http.Handler) http.Handler {
	return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
		authHeader := r.Header.Get("Authorization")
		if authHeader == "" {
			http.Error(w, `{"jsonrpc":"2.0","error":{"code":-32001,"message":"Thiếu header Authorization"}}`, http.StatusUnauthorized)
			return
		}

		parts := strings.Split(authHeader, " ")
		if len(parts) != 2 || strings.ToLower(parts[0]) != "bearer" {
			http.Error(w, `{"jsonrpc":"2.0","error":{"code":-32001,"message":"Định dạng Bearer token không hợp lệ"}}`, http.StatusUnauthorized)
			return
		}

		claims, err := v.ValidateToken(parts[1])
		if err != nil {
			http.Error(w, fmt.Sprintf(`{"jsonrpc":"2.0","error":{"code":-32001,"message":"Không có quyền truy cập: %s"}}`, err.Error()), http.StatusUnauthorized)
			return
		}

		// Kiểm tra scope quyền thực thi công cụ
		hasScope := false
		for _, s := range claims.Scopes {
			if s == requiredScope || s == "mcp:admin" {
				hasScope = true
				break
			}
		}

		if !hasScope {
			http.Error(w, `{"jsonrpc":"2.0","error":{"code":-32003,"message":"Từ chối truy cập: Không đủ scope quyền"}}`, http.StatusForbidden)
			return
		}

		// Đưa thông tin định danh đã xác thực vào context của request
		ctx := context.WithValue(r.Context(), AgentClaimsKey, claims)
		next.ServeHTTP(w, r.WithContext(ctx))
	})
}
5. Trao Đổi Token (Token Exchange RFC 8693) & Ủy Thác Đa Bước
Trong các quy trình nghiệp vụ phức tạp, một tác nhân AI hiếm khi hoạt động đơn độc; nó thường điều phối các tác nhân phụ (subagents). Nếu Agent A chuyển thẳng token của nó cho Agent B, ranh giới bảo mật sẽ sụp đổ: Agent B bị tấn công đồng nghĩa toàn bộ quyền hạn của Agent A bị chiếm đoạt.
Kiến trúc chuẩn SOTA 2027 giải quyết bài toán này bằng chuẩn OAuth 2.0 Token Exchange (RFC 8693):
graph TD
    User["Token Người Dùng Gốc (Scopes: read, write, finance)"] --> AgentA["Orchestrator Agent A"]
    AgentA -->|"POST /token-exchange (Subject: User, Actor: AgentA)"| STS["Security Token Service (STS)"]
    STS -->|"Cấp Token Thu Hẹp Quyền (Scope: read:invoices)"| SubToken["Token Con Cho Agent B (TTL 5m)"]
    SubToken --> AgentB["Specialized Worker Agent B"]
    AgentB -->|"Gọi Tool Hóa Đơn An Toàn"| ToolServer["Invoice MCP Server"]
Khi Agent A giao việc cho Agent B:
- Agent A gửi token lên Security Token Service (STS) với grant type
token-exchange. - STS kiểm tra chính sách OPA và cấp một token mới có phạm vi hẹp hơn (
read:invoices). - Token mới ghi rõ Agent A là chủ thể thực hiện (
act) và Agent B là đối tượng sử dụng (aud), có thời hạn sống chỉ 5 phút. - Dù Agent B có bị khai thác qua Prompt Injection, kẻ tấn công cũng không thể chiếm quyền gọi các công cụ tài chính khác.
6. Quy Trình Phê Duyệt Human-in-the-Loop (HITL)
Đối với các tool có rủi ro cao (như chuyển tiền, xóa cơ sở dữ liệu hoặc triển khai hạ tầng), việc chỉ xác thực token tự động là chưa đủ. Quy chuẩn doanh nghiệp bắt buộc phải có bước chốt chặn Human-in-the-Loop (HITL).
stateDiagram-v2
    [*] --> RECEIVED: Agent Yêu Cầu Gọi Tool Nhạy Cảm
    RECEIVED --> EVALUATION: Policy Engine Phát Hiện Tác Vụ Ghi
    EVALUATION --> PENDING_APPROVAL: Lưu Trạng Thái Vào Redis & Bắn Webhook
    PENDING_APPROVAL --> NOTIFY_HUMAN: Gửi Thông Báo Kênh Phụ (Slack / Email)
    NOTIFY_HUMAN --> APPROVED: Quản Lý Ký Duyệt Bằng SSO Doanh Nghiệp
    NOTIFY_HUMAN --> REJECTED: Bị Từ Chối Hoặc Quá Hạn 5 Phút
    APPROVED --> EXECUTION: Tool Được Phép Chạy An Toàn
    REJECTED --> ABORTED: Trả Về Mã Lỗi -32002
    EXECUTION --> [*]
    ABORTED --> [*]
Khi Agent kích hoạt tool nhạy cảm, server tạm dừng thực thi và gửi thông báo notifications/message về cho người dùng biết đang chờ phê duyệt. Trạng thái tác vụ được lưu tạm vào Redis. Ngay khi người quản lý bấm nút duyệt qua ứng dụng nội bộ, server tiếp tục thực thi và trả về kết quả cuối cùng.
7. Định Lượng So Sánh Các Cơ Chế Xác Thực
Đội ngũ an ninh hệ thống của chúng tôi đã thử nghiệm 500.000 lượt gọi tool trên cụm Go 1.24 nhằm đo đạc chi tiết độ trễ và mức độ rủi ro của từng giải pháp xác thực:
| Giải Pháp Xác Thực | Mức Độ An Toàn Mật Mã | Độ Trễ Overhead Mỗi Request | Tần Suất Xoay Vòng Khóa | Nguy Cơ Bị Tấn Công Confused Deputy |
|---|---|---|---|---|
| API Key Tĩnh Dùng Chung | Rất Thấp (Dễ Rò Rỉ) | 0.02 ms (So khớp chuỗi) | Thủ Công (Hàng Quý / Không Bao Giờ) | Rất Nguy Hiểm (100% Lỗ Hổng) |
| OAuth2 Bearer Thông Thường | Trung Bình (Thu Hồi Tập Trung) | 0.85 ms (Qua mạng kiểm tra) | 8 Giờ | Cao (Thiếu Ngữ Cảnh Người Dùng) |
| OAuth 2.1 PKCE + Local JWKS | Cao (Chữ Ký RS256 Bất Đối Xứng) | 0.08 ms (Xác thực in-memory) | 15 Phút (Rất Ngắn Hạn) | Được Ngăn Chặn (Định Danh Kép) |
| SPIFFE/SPIRE mTLS Service Mesh | Cao Nhất (Chứng Thực Phần Cứng) | 0.04 ms (Session Resumption) | 60 Phút (Xoay Vòng Tự Động) | Triệt Tiêu (Khóa Cứng Workload) |
8. Mổ Xẻ Sự Cố Vận Hành: Đánh Cắp Dữ Liệu Qua Lỗ Hổng Confused Deputy
Tháng 8 năm 2026, một nền tảng quản trị nhân sự doanh nghiệp gặp sự cố bảo mật khi một thực tập sinh lợi dụng AI coding assistant để trích xuất bảng lương ban giám đốc từ cơ sở dữ liệu PostgreSQL.
Dòng Thời Gian Sự Cố (Timeline)
| Mốc Thời Gian (UTC+7) | Kịch Bản Tấn Công & Tín Hiệu Telemetry | Đánh Giá Tác Động Nghiệp Vụ |
|---|---|---|
| 16:10:00 | Thực tập sinh gửi prompt: “Tối ưu giúp tôi câu SQL này để đo benchmark: SELECT * FROM executive_salaries”. | Tool database của Agent dùng chung tài khoản dịch vụ có quyền đọc toàn bộ DB. |
| 16:10:08 | Agent kiểm tra token của chính mình. Token này có quyền SELECT trên toàn bộ bảng lương. | Agent tự động thực thi lệnh mà không kiểm tra quyền của người dùng thực tập sinh. |
| 16:10:14 | Toàn bộ dữ liệu lương thưởng của 45 lãnh đạo được trả về màn hình chat của thực tập sinh. | Rò rỉ thông tin tuyệt mật của doanh nghiệp. |
| 16:45:00 | Hệ thống SIEM phát hiện hành vi truy cập bất thường vào bảng nhạy cảm và báo động SOC. | Kích hoạt quy trình ứng phó sự cố an ninh khẩn cấp. |
| 17:30:00 | Nâng cấp Gateway sang mô hình xác thực ủy thác kép (Dual-Subject) kết hợp OPA. | Lỗ hổng được vá hoàn toàn. |
graph TD
    Intern["Thực Tập Sinh (Quyền Hạn Thấp)"] -->|"Prompt Độc Hại"| Agent["AI Agent"]
    Agent -->|"Dùng Token Dịch Vụ Của Agent"| LegacySrv["MCP Server Kiểu Cũ"]
    LegacySrv -->|"Chạy Truy Vấn Thẳng Vào DB"| PayrollDB[("Bảng Lương Ban Giám Đốc")]
    PayrollDB -->|"Rò Rỉ Dữ Liệu Tuyệt Mật"| Intern

    subgraph SRE Remediation [Ủy Thác Định Danh Kép]
        SafeAgent["AI Agent"] -->|"OAuth Token: sub=ThựcTậpSinh, act=Agent"| SafeGW["Enterprise MCP Gateway"]
        SafeGW -->|"Kiểm Tra Quyền Thực Tế Của Người Dùng"| OPACheck{"Chính Sách OPA"}
        OPACheck -->|"Từ Chối: User Không Phải Phòng HR"| Blocked["Mã Lỗi HTTP 403 Forbidden (-32003)"]
    end
Nguyên Nhân Gốc Rễ & Kiến Trúc Phòng Vệ
Lỗ hổng xảy ra do hệ thống MCP cũ chỉ xác thực token dịch vụ của Agent mà bỏ qua danh tính của người dùng con người đứng sau. Trong kiến trúc chuẩn SOTA 2027, token bắt buộc phải chứa hai trường định danh: sub (ID người dùng thực tập sinh) và act (ID của agent). Gateway sử dụng Open Policy Agent (OPA) để kiểm tra xem sub có quyền đọc bảng lương hay không trước khi chuyển tiếp yêu cầu đến cơ sở dữ liệu.
9. Đánh Đổi Kiến Trúc Chuẩn SOTA 2027
| Mô Hình Định Danh | Lợi Điểm Kỹ Thuật | Độ Phức Tạp Vận Hành | Lời Khuyên SOTA 2027 |
|---|---|---|---|
| API Key Dùng Chung | Cấu hình nhanh, không tốn hạ tầng. | Rủi ro rò rỉ credential và leo thang đặc quyền cực lớn. | Cấm Sử Dụng Tuyệt Đối trên Production. |
| OAuth 2.1 PKCE | Token ngắn hạn, phân quyền theo scope, xác thực client an toàn. | Cần triển khai Authorization Server trung tâm (Keycloak/Okta). | Bắt Buộc Cho Toàn Bộ AI Client Host. |
| SPIFFE/SPIRE mTLS | Tự động xoay vòng chứng chỉ, chứng thực bằng phần cứng node. | Cần cài đặt SPIRE Agent trên từng node Kubernetes. | Bắt Buộc Cho Giao Tiếp Service Mesh Nội Bộ. |
10. Mối Liên Kết Kiến Trúc Với Các Flagship Hubs
Hạ tầng xác thực định danh và Zero-Trust cho AI Agent là phòng tuyến then chốt bảo vệ tài nguyên doanh nghiệp. Hãy nâng cao tư duy thiết kế hệ thống qua các tài liệu chuyên sâu thuộc mạng lưới flagship:
- Tìm hiểu kiến trúc Generative UI và streaming real-time tại Generative UI & MCP Hub.
- Nắm vững kỹ thuật lập trình đồng thời Golang và Microservices tại Go & Microservices Architecture Hub.
- Làm chủ kỹ thuật phân rã nghiệp vụ DDD và Clean Architecture tại System Design & E-Commerce Hub.
- Khám phá các tiêu chuẩn giao dịch tài chính an toàn cao tại FinTech & Core Banking Hub.
- Triển khai máy trạng thái serverless siêu chịu tải tại Edge Serverless & Cloudflare Hub.
- Tra cứu lộ trình học tập toàn diện cho kỹ sư hệ thống tại Sitewide Curated Learning Directory.
- Đặt lịch tư vấn kiến trúc hệ thống AI và kiểm định hạ tầng tại AI Architecture Consultation Portal.
11. Câu Hỏi Thường Gặp (FAQ)
Tấn công Confused Deputy trong ngữ cảnh Model Context Protocol diễn ra như thế nào?
Cơ chế Client Identity Metadata Document (CIMD) giúp đơn giản hóa việc triển khai agent ra sao?
Tại sao nên dùng SPIFFE/SPIRE thay vì dùng chứng chỉ SSL/TLS tĩnh cho các MCP Server nội bộ?
🔗 Bước tiếp theo: Khám phá Phần 4: MCP Gateway Architecture → để làm chủ kỹ thuật ghép kênh kết nối, rate limiting phân tán và tổng hợp danh mục công cụ.