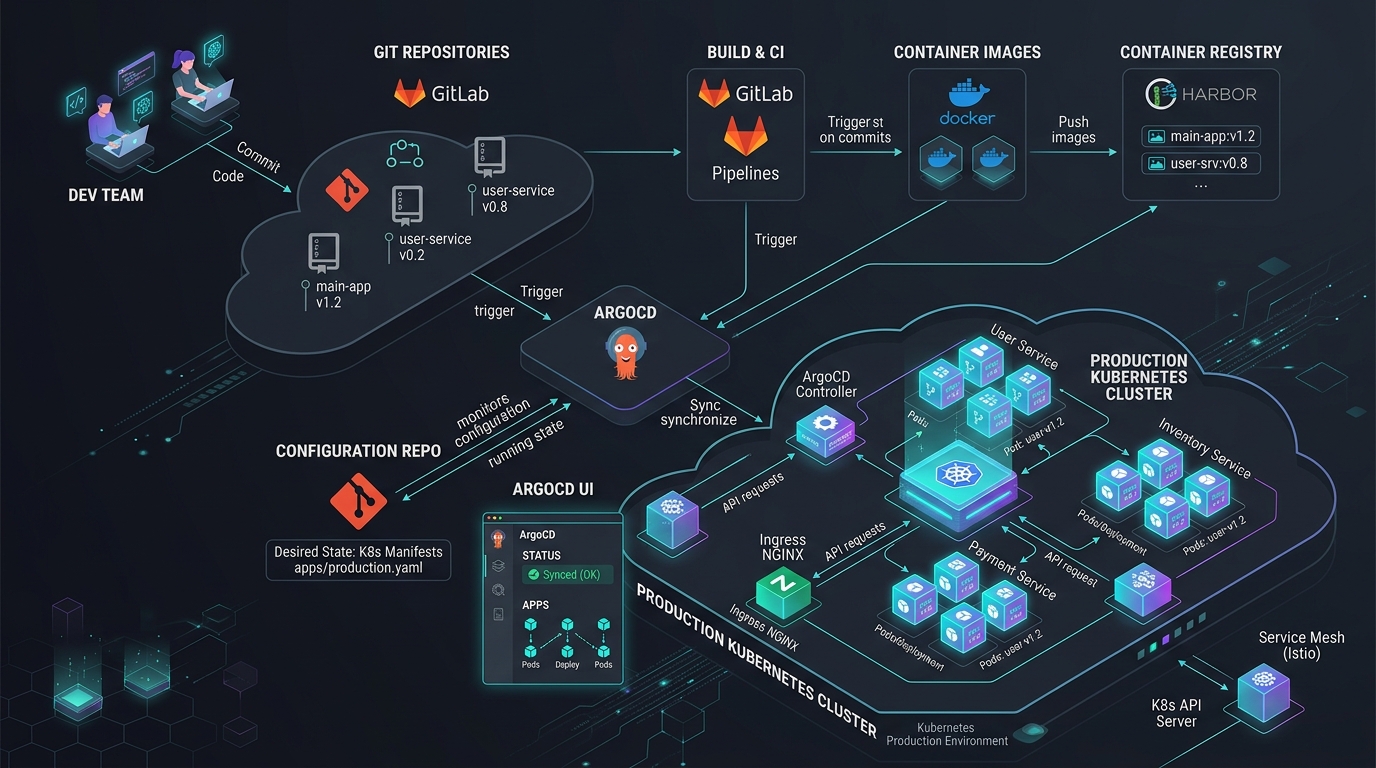
Answer-first: Quản lý và điều phối 21 Golang microservices trên cụm Kubernetes doanh nghiệp đòi hỏi việc loại bỏ hoàn toàn mô hình đẩy (Push-based) qua lệnh
kubectl applytừ laptop hoặc CI runner. Thay vào đó, kiến trúc GitOps chuẩn mực sử dụng Git làm Nguồn chân lý duy nhất (Single Source of Truth), tận dụng ArgoCD ApplicationSet với Git Generator để tự động sinh và đồng bộ hóa manifest cho hàng trăm ứng dụng đa môi trường (Dev/Staging/Prod), kết hợp Kustomize Base/Overlays, chuyển giao dần dần qua Argo Rollouts Canary và cho phép hoàn tác sự cố (Rollback) an toàn dưới 3 phút chỉ bằng lệnhgit revertthuần túy.
🇬🇧 Read the English version of this article on tanhdev.com
1. Mối Nguy Hiểm Chết Người Của Lệnh kubectl apply Trên Production
Viết được 21 microservices bằng Golang theo chuẩn Domain-Driven Design (DDD) và gRPC hiệu năng cao mới chỉ là một nửa chặng đường. Nếu quy trình triển khai (deploy) của doanh nghiệp bạn vẫn phụ thuộc vào việc một kỹ sư gõ lệnh kubectl apply -f deployment.yaml từ máy tính cá nhân vào chiều thứ Sáu, bạn chưa hề xây dựng một nền tảng enterprise — bạn vừa tạo ra một quả bom nổ chậm cho vận hành:
- Hiểm họa Lệch Pha Cấu Hình (Configuration Drift): Một kỹ sư trực on-call lúc 2h sáng can thiệp nóng bằng lệnh
kubectl edit deployment order-serviceđể tăng RAM hoặc đổi biến môi trường. Thay đổi này không được ghi lại vào Git. Ba ngày sau, một đồng nghiệp khác chạy pipeline CI/CD bình thường và vô tình ghi đè, xóa sổ bản vá khẩn cấp đó, khiến sự cố tái diễn. - Lộ Lọt Thông Tin Bảo Mật Cụm (Leaked Cluster Credentials): Trong mô hình CI/CD truyền thống kiểu “Push”, các máy chủ CI (GitHub Actions, Jenkins, GitLab Runner) bắt buộc phải nắm giữ khóa bí mật
kubeconfigcó quyền Admin cao nhất để chọc thẳng vào Kubernetes API Server. Bất kỳ lỗ hổng nào trong thư viện npm/pip của CI cũng có thể bị tin tặc khai thác để chiếm quyền kiểm soát toàn bộ cụm máy chủ. - Mất Dấu Vết Kiểm Toán (Audit Trail Failure): Khi hệ thống gặp sự cố tê liệt, không một ai biết ai là người đã thay đổi cấu hình, thay đổi vào thời điểm nào, và cấu hình hoạt động ổn định trước đó là gì.
Quy tắc kiến trúc thép của GitOps là: Tuyệt đối không một con người hay pipeline CI bên ngoài nào được phép có quyền ghi (Write Access) trực tiếp vào cụm Kubernetes production. Mọi thay đổi trạng thái hạ tầng bắt buộc phải diễn ra dưới dạng một Git Commit hoặc Pull Request. ArgoCD sẽ đóng vai trò là tác tử thi hành (Enforcement Agent) kéo dữ liệu từ Git về.
graph LR
    subgraph DeveloperWorkspace ["Quy Trình Phát Triển Ứng Dụng (CI Code Repo)"]
        Dev["Kỹ Sư Phần Mềm"] -->|git push code| AppRepo["Application Code Repo (Go)"]
        AppRepo -->|GitHub Actions CI| BuildTest["Chạy Unit Tests & Build Binary"]
        BuildTest --> PushImage["Đẩy Docker Image lên Registry"]
        PushImage -->|Tự động mở PR| ManifestPR["Cập nhật image tag trong Manifest Repo"]
    end

    subgraph GitOpsRepository ["Kho Quản Lý Trạng Thái Khai Báo (GitOps Single Source of Truth)"]
        ManifestRepo["GitOps Manifest Repo (Kustomize)"]
        ManifestPR -->|Review & Merge| ManifestRepo
    end

    subgraph KubernetesCluster ["Cụm Kubernetes Production (Pull-Based GitOps)"]
        ArgoCDCtrl["ArgoCD ApplicationSet Controller<br/>(Liên tục đối chiếu & Tự phục hồi)"]
        KubeAPI["Kubernetes API Server"]
        Workloads["21 Microservices Workloads (Pods, Services, HPA)"]
    end

    ManifestRepo -.->|Watch & Poll mỗi 3 phút| ArgoCDCtrl
    ArgoCDCtrl -->|Tự động áp dụng Diff| KubeAPI
    KubeAPI --> Workloads
2. Kiến Trúc Tách Biệt Kho Lưu Trữ (Split-Repository Pattern)
Để đảm bảo tính độc lập và an toàn bảo mật, hệ thống áp dụng mô hình Tách biệt Repository (Split-Repo Pattern):
- 21 Application Repositories (Code Repos): Chứa mã nguồn Go, Unit Tests, Dockerfile và các cấu hình CI phục vụ build binary. Các kỹ sư ứng dụng chỉ có quyền làm việc trên repo này.
- 1 Central GitOps Manifest Repository: Chứa toàn bộ các khai báo Kubernetes manifests, Kustomize bases/overlays, ArgoCD ApplicationSets và tài nguyên mạng. Repo này có chính sách bảo vệ nhánh nghiêm ngặt (Branch Protection), yêu cầu tối thiểu 2 Tech Leads phê duyệt PR trước khi merge.
gitops-manifests-repo/
├── apps/
│   ├── order-service/
│   │   ├── base/
│   │   │   ├── deployment.yaml
│   │   │   ├── service.yaml
│   │   │   └── kustomization.yaml
│   │   └── overlays/
│   │       ├── dev/
│   │       ├── staging/
│   │       └── prod/
│   │           ├── kustomization.yaml
│   │           ├── rollout.yaml
│   │           └── hpa.yaml
│   ├── inventory-service/
│   │   └── ... (tương tự cho 21 services)
│   └── payment-service/
├── clusters/
│   ├── production-tokyo/
│   └── staging-singapore/
└── argocd/
    ├── applicationset-generator.yaml   ← Bộ sinh Application tự động
    └── analysis-templates.yaml         ← Cổng kiểm định Prometheus Canary
3. ArgoCD ApplicationSet: Xóa Bỏ Nút Thắt App-of-Apps Cho 21 Microservices
Trong các hệ thống lớn, mô hình truyền thống App-of-Apps (một Application cha quản lý các Application con) nhanh chóng bộc lộ hạn chế: Bạn phải viết tay hàng chục tệp YAML Application riêng lẻ cho từng service nhân với số lượng môi trường (21 services x 3 môi trường = 63 tệp YAML trùng lặp cấu trúc).
ArgoCD ApplicationSet giải quyết triệt để vấn đề này bằng cách cung cấp cơ chế sinh mã tự động theo mẫu (Templating Generator). Chỉ với một tệp ApplicationSet duy nhất, hệ thống tự động quét thư mục apps/* trên Git và tự động đồng bộ toàn bộ 21 microservices lên cụm:
# argocd/applicationset-generator.yaml
apiVersion: argoproj.io/v1alpha1
kind: ApplicationSet
metadata:
  name: ecommerce-microservices-production
  namespace: argocd
  labels:
    tier: core-platform
spec:
  # Bộ tạo Git Directory Generator: Tự động quét mọi thư mục con trong apps/
  generators:
    - git:
        repoURL: https://github.com/tanhdev/gitops-manifests-repo.git
        revision: main
        directories:
          - path: apps/*

  # Mẫu sinh đối tượng Application cho từng service tìm thấy
  template:
    metadata:
      name: 'prod-{{path.basename}}'
      namespace: argocd
      labels:
        environment: production
        service-name: '{{path.basename}}'
    spec:
      project: default
      source:
        repoURL: https://github.com/tanhdev/gitops-manifests-repo.git
        targetRevision: main
        # Trỏ chính xác vào overlay môi trường production của service đó
        path: '{{path}}/overlays/prod'
      destination:
        server: https://kubernetes.default.svc
        namespace: production
      # Chính sách đồng bộ tự động và tự phục hồi
      syncPolicy:
        automated:
          prune: true     # Tự động xóa tài nguyên K8s nếu nó bị xóa khỏi Git
          selfHeal: true  # Tự động đè lại cấu hình từ Git nếu có ai sửa tay dưới cluster
        syncOptions:
          - CreateNamespace=true
          - ApplyOutOfSyncOnly=true
        retry:
          limit: 5
          backoff:
            duration: 5s
            factor: 2
            maxDuration: 3m
Khi nhóm phát triển tạo thêm service thứ 22 (ví dụ: recommendation-service), họ chỉ cần tạo thư mục apps/recommendation-service/ và merge vào nhánh main. ApplicationSet Controller sẽ phát hiện thư mục mới trong vòng 3 phút và tự động khởi tạo Application trên cụm mà không cần can thiệp thủ công vào cấu hình ArgoCD.
4. Kustomize Base & Overlays: Nguyên Tắc Tái Sử Dụng Không Sao Chép Mã
Kustomize cho phép chúng ta duy trì một bản thiết kế gốc (Base) chung cho tất cả các môi trường và chỉ ghi đè (Patch) các thông số khác biệt tại từng môi trường cụ thể (Overlays), triệt tiêu hoàn toàn rủi ro sai sót do copy-paste.
Tệp Base Deployment Chuẩn Doanh Nghiệp (apps/order-service/base/deployment.yaml)
apiVersion: apps/v1
kind: Deployment
metadata:
  name: order-service
  labels:
    app.kubernetes.io/name: order-service
    app.kubernetes.io/part-of: ecommerce-platform
spec:
  replicas: 2
  selector:
    matchLabels:
      app: order-service
  template:
    metadata:
      labels:
        app: order-service
    spec:
      # Tăng cường bảo mật: Chạy dưới quyền người dùng không đặc quyền
      securityContext:
        runAsNonRoot: true
        runAsUser: 10001
        fsGroup: 10001
      containers:
      - name: order-service
        image: internal-registry.tanhdev.com/ecommerce/order-service:latest
        imagePullPolicy: IfNotPresent
        securityContext:
          readOnlyRootFilesystem: true
          allowPrivilegeEscalation: false
          capabilities:
            drop: ["ALL"]
        ports:
        - name: http
          containerPort: 8080
        - name: grpc
          containerPort: 9090
        resources:
          requests:
            cpu: 250m
            memory: 256Mi
          limits:
            cpu: 1000m
            memory: 1Gi
        readinessProbe:
          httpGet:
            path: /healthz
            port: 8080
          initialDelaySeconds: 5
          periodSeconds: 10
        livenessProbe:
          httpGet:
            path: /livez
            port: 8080
          initialDelaySeconds: 15
          periodSeconds: 20
Tệp Production Overlay Patch (apps/order-service/overlays/prod/kustomization.yaml)
Tại môi trường Production, chúng ta chuyển đổi Deployment thành Argo Rollout, tăng số lượng bản sao replicas và cấu hình HPA tự động:
apiVersion: kustomize.config.k8s.io/v1beta1
kind: Kustomization

namespace: production

resources:
  - ../../base
  - hpa.yaml
  - rollout.yaml

# Khóa image tag phiên bản phát hành cụ thể (Tránh dùng nhãn latest)
images:
  - name: internal-registry.tanhdev.com/ecommerce/order-service
    newTag: v2.4.1

patches:
  - target:
      kind: Deployment
      name: order-service
    patch: |-
      $patch: delete # Xóa Deployment base để nhường quyền cho Argo Rollout
5. Progressive Delivery: Tích Hợp Argo Rollouts & Phân Tích Prometheus
Đối với các dịch vụ sinh tử như order-service hay payment-service, triển khai theo kiểu Rolling Update thông thường của Kubernetes vẫn tiềm ẩn rủi ro: Nếu phiên bản mới có lỗi rò rỉ bộ nhớ hoặc lỗi logic làm tăng tỷ lệ HTTP 500 lên 20%, bản cập nhật vẫn sẽ từ từ thay thế toàn bộ các Pod khỏe mạnh.
Kiến trúc kết hợp Argo Rollouts cho phép triển khai theo chiến lược Canary Release có cổng kiểm định tự động bằng chỉ số Prometheus:
graph TD
    DeployStart["Git Commit v2.4.1 Đẩy Lên GitOps"] --> Step1["Giai Đoạn 1: Định Tuyến 10% Traffic Sang Canary Pod"]
    Step1 --> MetricCheck1{"Phân Tích Prometheus AnalysisTemplate<br/>HTTP 5xx < 0.5% & P99 < 150ms?"}

    MetricCheck1 -->|Đạt Tiêu Chuẩn| Step2["Giai Đoạn 2: Tăng Lên 30% Traffic (Chờ 5 phút)"]
    MetricCheck1 -->|Vi Phạm SLA| AutoRollback["HỦY BỎ CANARY TỨC THÌ<br/>100% Traffic Quay Về Bản Ổn Định v2.4.0"]

    Step2 --> MetricCheck2{"Kiểm Tra Lại Chỉ Số Metric"}
    MetricCheck2 -->|Đạt Tiêu Chuẩn| Step3["Giai Đoạn 3: Tăng Lên 100% Traffic Hoàn Tất"]
    MetricCheck2 -->|Vi Phạm SLA| AutoRollback
Cấu Hình Argo Rollout Với Phân Tích Metric Tự Động (apps/order-service/overlays/prod/rollout.yaml)
apiVersion: argoproj.io/v1alpha1
kind: Rollout
metadata:
  name: order-service-rollout
  namespace: production
spec:
  replicas: 10
  strategy:
    canary:
      # Định tuyến phân tách traffic thông qua Service
      canaryService: order-service-canary
      stableService: order-service-stable
      trafficRouting:
        nginx:
          stableIngress: order-service-ingress
      steps:
        # Bước 1: 10% traffic vào bản mới
        - setWeight: 10
        # Bước 2: Tạm dừng và phân tích chỉ số lỗi trong 5 phút
        - pause: { duration: 5m }
        - analysis:
            templates:
              - templateName: prometheus-error-rate-check
        # Bước 3: Tăng lên 50% traffic
        - setWeight: 50
        - pause: { duration: 5m }
        - analysis:
            templates:
              - templateName: prometheus-error-rate-check
  template:
    metadata:
      labels:
        app: order-service
    spec:
      containers:
      - name: order-service
        image: internal-registry.tanhdev.com/ecommerce/order-service:v2.4.1
        ports:
        - containerPort: 8080
Mẫu Phân Tích Prometheus AnalysisTemplate (argocd/analysis-templates.yaml)
apiVersion: argoproj.io/v1alpha1
kind: AnalysisTemplate
metadata:
  name: prometheus-error-rate-check
  namespace: production
spec:
  metrics:
  - name: success-rate
    interval: 30s
    successCondition: result[0] <= 0.005 # Tỷ lệ lỗi HTTP 5xx phải dưới 0.5%
    failureLimit: 3
    provider:
      prometheus:
        address: http://prometheus-k8s.monitoring.svc:9090
        query: |
          sum(rate(http_requests_total{service="order-service-canary",status=~"5.*"}[2m]))
          /
          sum(rate(http_requests_total{service="order-service-canary"}[2m]))
6. Kịch Bản Khôi Phục Khẩn Cấp (Disaster Recovery): Sức Mạnh Của git revert
Trước kỷ nguyên GitOps, khi một bản phát hành gây ra sự cố thảm họa lúc 2h sáng, kỹ sư vận hành phải cuống cuồng vào CI xem tag image cũ là gì, rồi gõ lệnh kubectl rollout undo trong hoảng loạn.
Với GitOps và ArgoCD, quy trình cứu hộ sự cố production gói gọn trong 3 lệnh Git duy nhất:
# 1. Xem lịch sử commit trên tệp cấu hình của service gặp sự cố
git log --oneline apps/order-service/overlays/prod/kustomization.yaml

# 2. Hoàn tác commit gây lỗi vừa phát hành
git revert d4a9bc1 --no-edit

# 3. Đẩy commit hoàn tác lên nhánh main
git push origin main
Ngay khi lệnh git push thành công:
- ArgoCD phát hiện trạng thái trên Git đã quay về phiên bản ổn định trước đó.
- Bộ điều khiển tự động đối chiếu và ra lệnh cho Kubernetes Rolling Restart về Pod phiên bản cũ.
- Toàn bộ quá trình Rollback hoàn tất trong vòng dưới 3 phút, có đầy đủ nhật ký kiểm toán (Audit Trail) rõ ràng mà không một ai phải động tay vào
kubectl.
7. Bảng So Sánh Toàn Diện: CI/CD Truyền Thống vs. GitOps ApplicationSet
| Tiêu Chí Đánh Giá | CI/CD Truyền Thống (Push kubectl) | GitOps App-of-Apps Cũ | GitOps ApplicationSet + Argo Rollouts |
|---|---|---|---|
| Quyền truy cập cụm K8s | Cấp kubeconfig Admin cho CI runner | Chỉ ArgoCD chạy nội bộ trong cụm | Chỉ ArgoCD chạy nội bộ cụm (Không mở cổng) |
| Mở rộng thêm microservice mới | Viết thêm pipeline Jenkins/GitHub Actions | Viết thêm YAML Application thủ công | Tự động quét thư mục Git (Zero manual YAML) |
| Khắc phục trôi lệch cấu hình (Drift) | Không có (Lệch cấu hình âm thầm) | Có tự phục hồi cơ bản | Tự phục hồi tức thì (Self-Healing Loop) |
| Chiến lược phát hành an toàn | Rolling update cơ bản (Dễ lọt bug) | Rolling update | Canary Release phân tích Prometheus tự động |
| Thời gian Rollback sự cố (MTTR) | 25 – 45 phút (Đào bới CI tag) | 5 – 10 phút | < 3 phút (Chỉ bằng một lệnh git revert) |
| Tuân thủ tiêu chuẩn SOC2 / ISO | Khó đáp ứng (Nhiều người có quyền) | Đạt chuẩn | Đáp ứng 100% chuẩn kiểm toán bảo mật |
8. Kết Luận: Chuẩn Hóa Nền Tảng GitOps Cho 2026
Quản lý 21 microservices độc lập không thể dựa vào sự cẩn thận mang tính cá nhân của các kỹ sư:
- Thiết lập ranh giới bất khả xâm phạm: Tách rời hoàn toàn kho mã nguồn ứng dụng ra khỏi kho cấu hình hạ tầng GitOps.
- Khai thác sức mạnh của ApplicationSet: Biến việc quản lý hàng trăm ứng dụng đa môi trường thành một quy trình tự động hóa không có sự lặp lại mã khai báo.
- Trao quyền an toàn cho kỹ sư thông qua Progressive Delivery: Kết hợp Argo Rollouts để biến mỗi lần deploy thành một trải nghiệm mượt mà, không gây áp lực và hoàn toàn có thể tự động phục hồi nếu có bất kỳ chỉ số nghiệp vụ nào bị suy giảm.
🔗 Tài Liệu & Chuyên Đề Chuyên Sâu Liên Quan:
- Argo CD 3.4 & 3.3 Có Gì Mới: Tạm Dừng Cụm (Cluster Pause) & Cập Nhật Mới 2026
- Kiến Trúc Microservices Golang & DDD: Thiết Kế 21 Service E-Commerce
- AWS EKS vs ECS: Đối Chiếu Đánh Đổi Kiến Trúc & Chi Phí Thực Tế
- Kiến Trúc Phân Tán Tracing Go Microservices: OpenTelemetry & Tail-Based Sampling
❓ Câu Hỏi Thường Gặp (FAQ)
Tính năng Tự phục hồi (Self-Healing) trong ArgoCD hoạt động như thế nào khi có người sửa đổi trực tiếp trên cụm?
selfHeal: true được kích hoạt trong syncPolicy, ArgoCD Application Controller liên tục theo dõi (Watch Stream) các tài nguyên thực tế dưới cụm Kubernetes thông qua Kubernetes API Server. Nếu một kỹ sư thực hiện lệnh kubectl edit hoặc kubectl scale trực tiếp trên cụm, ArgoCD sẽ phát hiện sự sai lệch trạng thái (Out of Sync) trong vòng vài mili-giây và ngay lập tức gửi lệnh Patch để ghi đè, hoàn trả trạng thái của tài nguyên về chính xác những gì đang được khai báo trên Git.Làm thế nào để quản lý các thông tin bí mật (Secrets, API Keys) an toàn bên trong GitOps Manifest Repo?
SealedSecret an toàn tuyệt đối khi commit công khai lên Git.Sự khác biệt cốt lõi giữa ArgoCD ApplicationSet và Helm Charts khi quản lý số lượng lớn microservices là gì?
values.yaml) cho một ứng dụng đơn lẻ. Ngược lại, ArgoCD ApplicationSet là một Bộ điều khiển vòng đời ở tầng Meta (Controller of Controllers). ApplicationSet không thay thế Helm hay Kustomize; nó sử dụng Helm hoặc Kustomize làm công cụ render bên dưới và tự động sinh ra hàng loạt đối tượng Application dựa trên cấu trúc thư mục hoặc danh sách cụm máy chủ, giúp quản trị viên không phải lặp lại cấu hình quản lý cho từng dịch vụ.Chiến lược Rollback bằng lệnh git revert có ưu thế gì vượt trội so với nút Rollback trên giao diện Web của ArgoCD?
git revert tạo ra một commit mới hợp lệ trên Git, giữ vững nguyên tắc “Git là Nguồn chân lý duy nhất”, bảo toàn tính năng Auto-Sync và lưu lại đầy đủ lý do hoàn tác trên lịch sử commit của nhóm.Làm sao để cấu hình phân quyền truy cập (RBAC) chặt chẽ trong ArgoCD để các nhóm phát triển chỉ nhìn thấy service của mình?
AppProject. Chúng ta định nghĩa các AppProject riêng biệt cho từng nhóm nghiệp vụ (ví dụ: commerce-team, payment-team). Trong cấu hình dự án, chúng ta giới hạn chính xác: (1) Repository Git mà nhóm được phép đọc; (2) Cụm máy chủ và Namespace mà nhóm được phép deploy vào; (3) Loại tài nguyên Kubernetes được phép tạo (ví dụ cấm tạo ClusterRole hay Node-level resources). Sau đó, liên kết nhóm với tài khoản định danh thông qua SSO (GitHub/Okta) để thực thi chính sách bảo mật tối thiểu (Principle of Least Privilege).