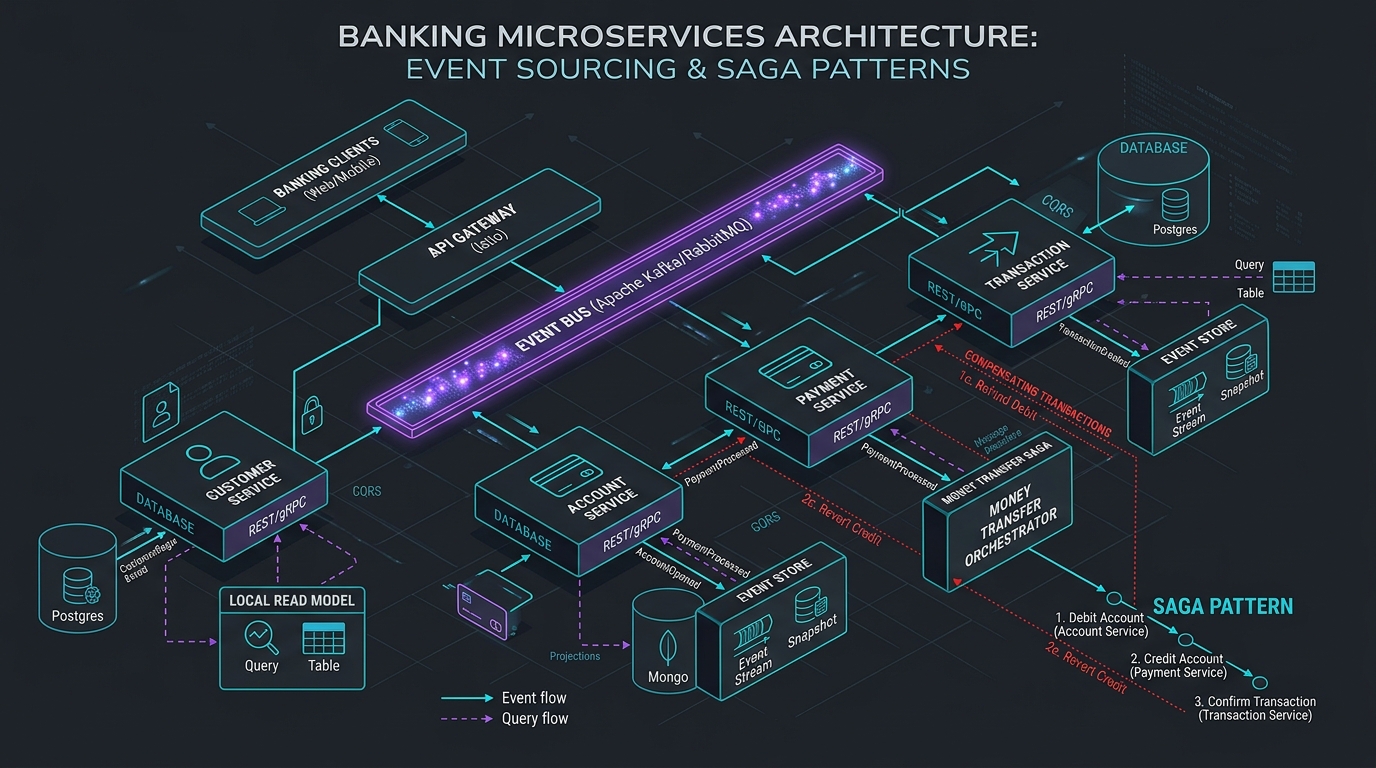
Kiến Trúc Composable Banking: Chuẩn BIAN & Microservices Trong Go
Answer-first: Kiến trúc Composable Banking thay thế phần mềm Core Banking nguyên khối truyền thống bằng mạng lưới các Packaged Business Capabilities (PBCs) độc lập tuân thủ chuẩn BIAN. Được liên kết thông qua Golang microservices, luồng sự kiện Kafka và bộ điều phối Saga (Temporal/Dapr), Composable Banking cho phép tổ chức tài chính ra mắt sản phẩm mới chỉ trong vài ngày, đạt độ trễ xử lý sổ cái <10ms và loại bỏ hoàn toàn rủi ro sập hệ thống khi chuyển đổi “Big Bang”.
🇬🇧 Read the English version of this article on tanhdev.com
1. Lộ Trình Di Trú Từ Monolith Sang Composable Banking
Việc chuyển đổi sang hệ thống lõi có khả năng tùy biến và lắp ghép (Composable Core) đòi hỏi một lộ trình theo từng giai đoạn chặt chẽ nhằm giảm thiểu rủi ro vận hành:
- API Gateway & Tầng Chống Tha Hóa (Anti-Corruption Layer - ACL): Che chắn hệ thống Core cũ đằng sau Gateway, chuyển dịch các yêu cầu API hiện đại sang định dạng dữ liệu cũ qua tầng ACL.
- Định Tuyến Bóng (Shadow Routing & Traffic Mirroring): Triển khai song song service mới viết bằng Go (ví dụ: Go-based Ledger Service). Nhân bản 100% lưu lượng thật sang service mới để so sánh đối soát kết quả ngầm mà không làm ảnh hưởng đến số dư thực tế của người dùng.
- Cắt Chuyển Từng Bước (Strangler Fig Pattern): Khi công cụ đối soát đạt tỷ lệ khớp 100% liên tục trong 30 ngày, điều hướng lưu lượng đọc (Read Traffic) sang service mới, tiếp theo là lưu lượng ghi (Write Traffic), chính thức giải phóng hoàn toàn domain đó khỏi khối nguyên khối cũ.
Các hệ thống Core Banking truyền thống như Temenos T24, Oracle Flexcube hay Finacle được thiết kế trong một kỷ nguyên công nghệ hoàn toàn khác. Toàn bộ danh mục sản phẩm của ngân hàng — tiền gửi, vay vốn, thanh toán, tài trợ thương mại — đều nằm chung trong một codebase khổng lồ và dùng chung một cơ sở dữ liệu tập trung. Mô hình này hoàn toàn đổ vỡ khi tốc độ phát hành tính năng số đòi hỏi tính bằng ngày, một bản cập nhật chống gian lận không được phép làm gián đoạn luồng thanh toán thẻ, và đội ngũ kỹ sư COBOL/C cũ đang về hưu nhanh hơn tốc độ tuyển dụng.
Kiến trúc Composable Banking thay thế khối nguyên khối đó bằng một mạng lưới các thành phần dịch vụ chuyên biệt và độc lập. Hướng dẫn kỹ thuật này đi sâu vào cách triển khai thực tế trên Go microservices: kiểm soát đồng thời sổ cái, điều phối Saga hướng sự kiện, tính idempotent của API BaaS, luồng thông điệp ISO 20022 và chiến lược di trú Strangler Fig từng bước.
Để nắm vững cơ chế Saga phân tán nền tảng trong Go, bạn đọc có thể tham khảo Dapr Workflow Saga Orchestration Guide và Financial Microservices Architecture: Saga & Ledger.
2. Cấu Trúc Tổng Thể Hệ Thống Composable Banking
Kiến trúc Composable Banking tuân thủ các nguyên tắc MACH (Microservices, API-first, Cloud-native, Headless), cho phép ngân hàng thay thế engine thanh toán mà không cần can thiệp module cho vay, hoặc ra mắt dòng sản phẩm Embedded Finance mà không phải dựng lại sổ cái trung tâm.
Sơ đồ kiến trúc 4 tầng chuẩn hóa:
graph TD
    EXP["Tầng Kênh Trải Nghiệm (Experience & Channel Layer)\n(Mobile App, Internet Banking, Tổng Đài, BaaS Partner APIs)"]
    ORCH["Tầng Tích Hợp & Điều Phối (Integration & Orchestration Layer)\n(API Gateway Envoy, Apache Kafka, Temporal Saga, BFF)"]
    PBC["Tầng Năng Lực Nghiệp Vụ Đóng Gói (PBC Layer - Chuẩn BIAN)\n(Ledger Core, Payments Hub, Lending, KYC, Card Issuing)"]
    INFRA["Tầng Hạ Tầng Đám Mây (Cloud Infrastructure Layer)\n(Kubernetes, CockroachDB / Spanner, OpenTelemetry Tracing)"]

    EXP --> ORCH
    ORCH --> PBC
    PBC --> INFRA
Mỗi PBC làm chủ hoàn toàn phạm vi nghiệp vụ của mình (Bounded Context): kho mã nguồn riêng, cơ sở dữ liệu riêng, pipeline triển khai CI/CD độc lập. Hoàn toàn không dùng chung cơ sở dữ liệu và không gọi đồng bộ chéo giữa các domain trên đường dẫn giao dịch quan trọng (Critical Path).
3. BIAN Service Domains và Ranh Giới Aggregate DDD trong Golang
Tổ chức BIAN (Banking Industry Architecture Network) đã chuẩn hóa hơn 330 Service Domains — các năng lực nghiệp vụ nguyên tử như Payment Execution, Current Account, và Position Keeping. BIAN cung cấp khái niệm “Làm gì” (What): một từ điển năng lực chuẩn mực để các nhà cung cấp phần mềm tài chính và hệ thống nội bộ có thể tương thích ngữ nghĩa.
Mô hình Domain-Driven Design (DDD) cung cấp câu trả lời “Làm như thế nào” (How): mỗi Service Domain của BIAN được ánh xạ trực tiếp vào một hoặc nhiều Bounded Context trong DDD. Trong đó, Aggregate đóng vai trò bảo vệ tính nhất quán giao dịch trong ranh giới của mình. Ví dụ, domain Payment Execution tương ứng với Payment Aggregate quản lý máy trạng thái từ INITIATED sang SETTLED. Không service nào khác được phép sửa đổi máy trạng thái này trực tiếp — nó chỉ phát ra các sự kiện domain bất đồng bộ qua Kafka để các context khác phản hồi.
Dưới đây là mã nguồn Golang định nghĩa cấu trúc Domain Model chuẩn BIAN:
package domain

import (
	"context"
	"errors"
	"time"

	"github.com/google/uuid"
	"github.com/shopspring/decimal"
)

// Các trạng thái chuẩn của BIAN Service Domain: Current Account
type AccountStatus string

const (
	StatusActive    AccountStatus = "ACTIVE"
	StatusFrozen    AccountStatus = "FROZEN"
	StatusClosed    AccountStatus = "CLOSED"
	StatusSuspended AccountStatus = "SUSPENDED"
)

// CurrentAccount Aggregate bảo vệ bất biến của tài khoản thanh toán
type CurrentAccount struct {
	ID             uuid.UUID       `json:"id"`
	AccountNumber  string          `json:"account_number"`
	CustomerID     uuid.UUID       `json:"customer_id"`
	Currency       string          `json:"currency"`
	AvailableFunds decimal.Decimal `json:"available_funds"`
	HoldAmount     decimal.Decimal `json:"hold_amount"`
	Status         AccountStatus   `json:"status"`
	CreatedAt      time.Time       `json:"created_at"`
	Version        int64           `json:"version"`
}

var (
	ErrAccountNotActive = errors.New("tài khoản không ở trạng thái hoạt động")
	ErrInsufficientFund = errors.New("số dư khả dụng không đủ để thực hiện giao dịch")
	ErrInvalidAmount    = errors.New("số tiền giao dịch phải lớn hơn 0")
)

// PlaceHold đóng băng tạm thời một khoản tiền phục vụ giao dịch ký quỹ / thanh toán thẻ
func (a *CurrentAccount) PlaceHold(amount decimal.Decimal) error {
	if a.Status != StatusActive {
		return ErrAccountNotActive
	}
	if amount.LessThanOrEqual(decimal.Zero) {
		return ErrInvalidAmount
	}
	if a.AvailableFunds.Sub(a.HoldAmount).LessThan(amount) {
		return ErrInsufficientFund
	}
	a.HoldAmount = a.HoldAmount.Add(amount)
	a.Version++
	return nil
}

// BIAN Service Domain: Payment Execution (Thực Thi Lệnh Thanh Toán)
type PaymentInstruction struct {
	InstructionID  uuid.UUID       `json:"instruction_id"`
	SourceAccount  uuid.UUID       `json:"source_account"`
	DestAccount    uuid.UUID       `json:"dest_account"`
	Amount         decimal.Decimal `json:"amount"`
	Currency       string          `json:"currency"`
	IdempotencyKey string          `json:"idempotency_key"`
	EndToEndID     string          `json:"end_to_end_id"`
	Timestamp      time.Time       `json:"timestamp"`
}

// PaymentService định nghĩa hợp đồng nghiệp vụ chuẩn BIAN
type PaymentService interface {
	ExecuteTransfer(ctx context.Context, inst PaymentInstruction) error
	GetPaymentStatus(ctx context.Context, instructionID uuid.UUID) (string, error)
}
4. Bài Toán Nghiệp Vụ: Tại Sao Hệ Thống Core Truyền Thống Suy Thoái?
Trước khi bắt tay vào phân tách kiến trúc, lãnh đạo kỹ thuật cần định lượng chi phí bản quyền vận hành, thời gian phát hành tính năng, rủi ro tuân thủ quy định và nợ kỹ thuật:
- Tổng chi phí sở hữu (TCO): Bao gồm chi phí bản quyền phần mềm độc quyền, chi phí máy chủ mainframe, hỗ trợ kỹ thuật bên ngoài, nhân sự chuyên trách, kiểm toán đối soát và chi phí duy trì song song trong quá trình di trú. Không nên ngộ nhận rằng việc chia tách thành microservices sẽ tự động làm giảm chi phí hạ tầng ban đầu.
- Thời gian đưa sản phẩm ra thị trường (Time to Market): Đo lường Lead Time từ ý tưởng đến production, tỷ lệ lỗi khi thay đổi (Change Failure Rate), thời gian phục hồi (MTTR) và thời gian phê duyệt cho từng dòng sản phẩm tài chính. Một kiến trúc phân tán có thể giải phóng nút thắt phát triển nhưng đòi hỏi đầu tư mạnh mẽ vào tự động hóa kiểm thử và hạ tầng quan sát (Observability).
- Rủi ro nhân sự kế thừa (Talent Risk): Đội ngũ kỹ sư am hiểu sâu về các hệ thống COBOL và cơ sở dữ liệu độc quyền của các Core truyền thống đang dần nghỉ hưu. Việc tuyển dụng thế hệ kỹ sư mới làm việc với các công nghệ này ngày càng bất khả thi, đẩy chi phí duy trì hệ thống lên cao vượt bậc.
- Rào cản an ninh và kiểm soát bán kính ảnh hưởng (Blast Radius): Trong hệ thống Monolith, một lỗi tràn bộ nhớ hoặc rò rỉ kết nối tại module báo cáo thuế có thể kéo sập toàn bộ hệ thống thanh toán thẻ ATM. Phân tách Composable cô lập sự cố trong ranh giới từng dịch vụ, giảm thiểu bán kính ảnh hưởng khi có sự cố nghiêm trọng.
5. Mở Rộng Sổ Cái Trung Tâm (Core Ledger): Khóa Lạc Quan vs. NewSQL Phân Tán
Các hệ thống sổ cái kế toán ngân hàng truyền thống phụ thuộc hoàn toàn vào cơ chế khóa dòng bi quan (SELECT FOR UPDATE). Khi hàng ngàn giao dịch cùng đổ dồn vào một tài khoản tập trung (như tài khoản thanh toán của sàn thương mại điện tử hoặc cổng thanh toán), cơ chế khóa này tạo ra hiện tượng nghẽn cổ chai ghi nghiêm trọng (Write Serialization Bottleneck). Kiến trúc Composable giải quyết bài toán này qua ba cấp độ kỹ thuật:
Cấp Độ 1: Khóa Lạc Quan Trên Dòng Tài Khoản (Optimistic Locking)
Với lưu lượng tải trung bình, ta thay thế khóa hàng bằng cột phiên bản version:
-- Bảng tài khoản sử dụng kiểm soát tương tranh lạc quan
CREATE TABLE accounts (
    id          UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    tenant_id   VARCHAR(50) NOT NULL,
    balance     NUMERIC(18, 4) NOT NULL DEFAULT 0,
    version     INT NOT NULL DEFAULT 1,
    updated_at  TIMESTAMPTZ DEFAULT CURRENT_TIMESTAMP
);

-- Cập nhật số dư lạc quan: trả về 0 dòng nếu phiên bản bị xung đột
UPDATE accounts
SET    balance    = balance + $1,
       version    = version + 1,
       updated_at = CURRENT_TIMESTAMP
WHERE  id         = $2
AND    version    = $3;  -- Đọc cũ trả về 0 rows -> ứng dụng thực hiện thử lại
Trong Golang, chúng ta áp dụng vòng lặp thử lại (Retry Loop) kết hợp kỹ thuật lùi theo hàm bậc hai (Quadratic Backoff) để xử lý xung đột phiên bản:
package repository
import (
"context"
"database/sql"
"errors"
"time"
"github.com/google/uuid"
"github.com/shopspring/decimal"
)
var ErrVersionConflict = errors.New("xung đột phiên bản tài khoản: dữ liệu đã bị sửa đổi đồng thời")
type AccountRepo struct {
db *sql.DB
}
func (r *AccountRepo) UpdateBalance(ctx context.Context, id uuid.UUID, delta decimal.Decimal, version int) error {
const maxRetries = 5
for attempt := 0; attempt < maxRetries; attempt++ {
result, err := r.db.ExecContext(ctx,
`UPDATE accounts SET balance = balance + $1, version = version + 1, updated_at = NOW()
WHERE id = $2 AND version = $3`,
delta, id, version,
)
if err != nil {
return err
}
rows, err := result.RowsAffected()
if err != nil {
return err
}
if rows == 1 {
return nil // Cập nhật thành công không xung đột
}
// Xung đột phiên bản — đọc lại trạng thái mới nhất và thử lại
var currentVersion int
err = r.db.QueryRowContext(ctx, `SELECT version FROM accounts WHERE id = $1`, id).Scan(¤tVersion)
if err != nil {
return err
}
version = currentVersion
// Lùi thời gian chờ bậc hai: 0ms, 10ms, 40ms, 90ms, 160ms
time.Sleep(time.Duration(attempt*attempt) * 10 * time.Millisecond)
}
return ErrVersionConflict
}
Cấp Độ 2: Sổ Cái Bất Biến (Append-Only Ledger) và Ảnh Chụp Số Dư
Đối với các tài khoản có tần suất giao dịch cực cao (Hot Accounts), việc liên tục cập nhật dòng dữ liệu sẽ làm nát bộ nhớ đệm CSDL. Giải pháp là loại bỏ hoàn toàn các câu lệnh UPDATE. Mọi bút toán ghi nợ (Debit) hoặc ghi có (Credit) đều được chèn thêm dưới dạng bản ghi bất biến vào bảng ledger_entries:
-- Bảng sổ cái chỉ ghi thêm (không bao giờ UPDATE hoặc DELETE)
CREATE TABLE ledger_entries (
    id             UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    account_id     UUID NOT NULL,
    transaction_id UUID NOT NULL,
    amount         NUMERIC(18, 4) NOT NULL,  -- Dương: Ghi có, Âm: Ghi nợ
    entry_type     VARCHAR(20) NOT NULL,     -- 'DEBIT' | 'CREDIT'
    created_at     TIMESTAMPTZ NOT NULL DEFAULT NOW()
);
CREATE INDEX idx_ledger_account_time ON ledger_entries (account_id, created_at DESC);

-- Bảng ảnh chụp số dư (Snapshot) định kỳ giúp tăng tốc độ đọc
CREATE TABLE balance_snapshots (
    account_id      UUID PRIMARY KEY,
    balance         NUMERIC(18, 4) NOT NULL,
    snapshot_at     TIMESTAMPTZ NOT NULL
);

-- Truy vấn số dư tức thời: Số dư ảnh chụp + tổng biến động từ thời điểm snapshot
SELECT s.balance + COALESCE(SUM(e.amount), 0) AS current_balance
FROM   balance_snapshots s
LEFT JOIN ledger_entries e
       ON e.account_id = s.account_id
      AND e.created_at > s.snapshot_at
WHERE  s.account_id = $1
GROUP BY s.balance;
Cấp Độ 3: Cơ Sở Dữ Liệu NewSQL Phân Tán Cho Quy Mô Đa Vùng
Khi hệ thống đòi hỏi triển khai Active-Active trên nhiều trung tâm dữ liệu hoặc vùng địa lý xuyên lục địa nhằm tuân thủ quy định chủ quyền dữ liệu, sổ cái kế toán chuyển sang sử dụng hệ quản trị CSDL NewSQL phân tán:
| Hệ Cơ Sở Dữ Liệu | Mô Hình Nhất Quán (Consistency) | Kịch Bản Ứng Dụng Trong Ngân Hàng |
|---|---|---|
| CockroachDB | Serializable Isolation mặc định | Triển khai đa vùng (Multi-Region), ngăn chặn hoàn toàn hiện tượng Write-Skew mà không cần cơ chế phối hợp ở tầng ứng dụng |
| Google Cloud Spanner | External Consistency qua TrueTime API + Paxos | Ngân hàng toàn cầu đòi hỏi tính tuyến tính hóa nghiêm ngặt (Strict Linearizability) ở quy mô hành tinh |
| YugabyteDB | Read Committed (tùy chỉnh Serializable) + Giao thức PostgreSQL | Phù hợp cho đội ngũ đang dùng PostgreSQL muốn mở rộng ngang (Scale-out) mà không phải viết lại câu truy vấn |
Khả năng cô lập Serializable tự nhiên của CockroachDB mang lại giá trị vô cùng to lớn: theo mặc định, nó triệt tiêu hoàn toàn hiện tượng Write-Skew (một loại dị thường mà mức Read Committed của Postgres mặc định cho phép xảy ra). Nhờ đó, các bất biến toán học của sổ cái tài chính luôn được bảo toàn tuyệt đối mà không cần dùng đến khóa tường minh FOR UPDATE.
6. Điều Phối Hướng Sự Kiện: Sagas, Temporal và Transactional Outbox Pattern
Trong kiến trúc Composable Banking, mỗi microservice sở hữu cơ sở dữ liệu riêng biệt. Một lệnh chuyển tiền liên quan đến Service Ghi nợ, Service Chống gian lận và Service Ghi có không thể dùng một giao dịch CSDL phân tán 2PC (Two-Phase Commit) vì độ trễ và nguy cơ tắc nghẽn khóa mạng. Thay vào đó, mẫu thiết kế Saga chia tách giao dịch nghiệp vụ thành chuỗi các giao dịch cục bộ độc lập, kèm theo các giao dịch bù trừ (Compensating Transactions) để đảo ngược dữ liệu nếu có bước thất bại.
So Sánh Điều Phối Tập Trung (Orchestration) vs. Phân Tán Tự Quản (Choreography)
| Chiều Đánh Giá | Mô Hình Phân Tán (Choreography) | Mô Hình Tập Trung (Orchestration - Temporal / Dapr) |
|---|---|---|
| Khả năng quan sát luồng (Visibility) | Phân tán rải rác trên nhiều event log Kafka | Tập trung hoàn toàn trong một hàm Workflow duy nhất |
| Logic bù trừ (Compensation) | Mỗi service tự lắng nghe và tự thực thi | Bộ điều phối quản lý thứ tự bù trừ tất định |
| Dấu vết kiểm toán (Audit Trail) | Phải liên kết Correlation ID qua 5+ topic | Có sẵn lịch sử thực thi bền bỉ (Durable Execution History) |
| Khả năng gỡ lỗi (Debugging) | Rất phức tạp khi truy vết lỗi xuyên cụm | Truy vấn trực tiếp trạng thái tiến trình trên Web UI |
| Yêu cầu tuân thủ quy chế | Rất khó chứng minh với thanh tra tài chính | Minh bạch từng trạng thái (PENDING $\to$ SETTLED) |
Triển Khai Temporal Workflow Cho Saga Chuyển Tiền Trong Go
Temporal sử dụng cơ chế Event Sourcing Replay từ các điểm lưu trữ (Checkpoints). Để đảm bảo tính đúng đắn, hàm điều phối Saga bắt buộc phải mang tính tất định tuyệt đối (Deterministic): không dùng time.Now(), không sinh số ngẫu nhiên, không gọi trực tiếp biến môi trường.
package workflows

import (
	"errors"
	"fmt"
	"time"

	"go.temporal.io/sdk/temporal"
	"go.temporal.io/sdk/workflow"
)

type FundTransferInput struct {
	TransactionID string
	SourceAccount string
	TargetAccount string
	AmountCents   int64
	Currency      string
}

type FundTransferResult struct {
	TransactionID string
	Status        string
	SettledAt     time.Time
}

var ErrFraudFlagged = errors.New("giao dịch bị hệ thống phòng chống gian lận gắn cờ cảnh báo")

// FundTransferWorkflow là bộ điều phối Saga trung tâm — PHẢI TẤT ĐỊNH TUYỆT ĐỐI
func FundTransferWorkflow(ctx workflow.Context, input FundTransferInput) (FundTransferResult, error) {
	ao := workflow.ActivityOptions{
		StartToCloseTimeout: 30 * time.Second,
		RetryPolicy: &temporal.RetryPolicy{
			MaximumAttempts:    3,
			InitialInterval:    time.Second,
			BackoffCoefficient: 2.0,
		},
	}
	ctx = workflow.WithActivityOptions(ctx, ao)

	// Bước 1: Ghi nợ tài khoản nguồn
	var debitResult DebitResult
	if err := workflow.ExecuteActivity(ctx, DebitSourceAccount, input).Get(ctx, &debitResult); err != nil {
		return FundTransferResult{}, fmt.Errorf("ghi nợ thất bại: %w", err)
	}

	// Bước 2: Kiểm tra gian lận theo thời gian thực
	var fraudResult FraudCheckResult
	if err := workflow.ExecuteActivity(ctx, CheckFraud, input).Get(ctx, &fraudResult); err != nil || fraudResult.Flagged {
		// Kích hoạt giao dịch bù trừ: Hoàn lại tiền cho tài khoản nguồn
		_ = workflow.ExecuteActivity(ctx, ReverseDebit, debitResult).Get(ctx, nil)
		return FundTransferResult{}, ErrFraudFlagged
	}

	// Bước 3: Ghi có tài khoản thụ hưởng
	var creditResult CreditResult
	if err := workflow.ExecuteActivity(ctx, CreditTargetAccount, input).Get(ctx, &creditResult); err != nil {
		// Bù trừ nếu ghi có thất bại
		_ = workflow.ExecuteActivity(ctx, ReverseDebit, debitResult).Get(ctx, nil)
		return FundTransferResult{}, fmt.Errorf("ghi có thất bại: %w", err)
	}

	return FundTransferResult{
		TransactionID: input.TransactionID,
		Status:        "SETTLED",
		SettledAt:     workflow.Now(ctx), // Sử dụng thời gian tất định từ Temporal runtime
	}, nil
}
Transactional Outbox Pattern: Triệt Tiêu Lỗi Mất Dữ Liệu (Dual-Write)
Sau khi ghi dữ liệu cục bộ vào cơ sở dữ liệu PostgreSQL, microservice cần phát một sự kiện sang Kafka để thông báo cho các bên liên quan. Nếu ghi vào CSDL thành công nhưng mạng tới Kafka gặp sự cố, sự kiện sẽ biến mất vĩnh viễn, khiến hệ thống rơi vào trạng thái lệch pha dữ liệu. Đây chính là bài toán Dual-Write Trap.
Mẫu thiết kế Transactional Outbox giải quyết triệt để vấn đề này bằng cách ghi bản ghi sự kiện vào một bảng outbox_events nằm trong cùng một cơ sở dữ liệu và cùng một Transaction cục bộ:
-- Bảng outbox_events đặt chung cơ sở dữ liệu với domain dữ liệu tài khoản
CREATE TABLE outbox_events (
    id           UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    aggregate_id UUID NOT NULL,
    event_type   VARCHAR(100) NOT NULL,
    payload      JSONB NOT NULL,
    published    BOOLEAN NOT NULL DEFAULT FALSE,
    created_at   TIMESTAMPTZ NOT NULL DEFAULT NOW()
);
Đoạn mã Go dưới đây chứng minh cách thực thi cập nhật số dư và chèn sự kiện Outbox trong một giao dịch cơ sở dữ liệu duy nhất:
package service

import (
	"context"
	"database/sql"
	"encoding/json"

	"github.com/google/uuid"
	"github.com/shopspring/decimal"
)

type DebitInput struct {
	AccountID     uuid.UUID
	Amount        decimal.Decimal
	TransactionID string
}

type AccountDebitedEvent struct {
	AccountID uuid.UUID       `json:"account_id"`
	Amount    decimal.Decimal `json:"amount"`
	TxID      string          `json:"tx_id"`
}

func (s *AccountService) DebitAccount(ctx context.Context, tx *sql.Tx, input DebitInput) error {
	// 1. Cập nhật số dư tài khoản
	_, err := tx.ExecContext(ctx,
		`UPDATE accounts SET balance = balance - $1 WHERE id = $2`, input.Amount, input.AccountID)
	if err != nil {
		return err
	}

	// 2. Chèn sự kiện vào outbox_events — cùng transaction, cùng cam kết (commit)
	payload, err := json.Marshal(AccountDebitedEvent{
		AccountID: input.AccountID,
		Amount:    input.Amount,
		TxID:      input.TransactionID,
	})
	if err != nil {
		return err
	}

	_, err = tx.ExecContext(ctx,
		`INSERT INTO outbox_events (aggregate_id, event_type, payload) VALUES ($1, $2, $3)`,
		input.AccountID, "account.debited", payload)
	return err
}
Trình kết nối Debezium CDC (Change Data Capture) liên tục đọc nhật ký Write-Ahead Log (WAL) của PostgreSQL và đẩy ngay các dòng mới trong outbox_events vào Kafka với độ trễ <5ms và bảo đảm giao hàng At-Least-Once mà không gây áp lực polling lên cơ sở dữ liệu.
7. Thiết Kế BaaS API: Tính Idempotent và Chuẩn Hóa ISO 20022
Các API Banking-as-a-Service (BaaS) thường được tiêu thụ bởi các đối tác Fintech qua mạng internet công cộng. Nếu một yêu cầu chuyển tiền bị timeout phía client, phía client sẽ tự động gửi lại lệnh chuyển tiền. Nếu server không có cơ chế chặn trùng lặp, khách hàng sẽ bị trừ tiền hai lần (Double Charge Trap).
Triển Khai Khóa Idempotency Trong Go
Mọi endpoint làm thay đổi trạng thái số dư bắt buộc phải yêu cầu header Idempotency-Key (UUID v4) và lưu mã băm SHA-256 của nó vào cơ sở dữ liệu:
package api

import (
	"crypto/sha256"
	"database/sql"
	"encoding/hex"
	"errors"
	"net/http"
)

type PaymentHandler struct {
	db *sql.DB
}

func (h *PaymentHandler) InitiateTransfer(w http.ResponseWriter, r *http.Request) {
	idempotencyKey := r.Header.Get("Idempotency-Key")
	if idempotencyKey == "" {
		http.Error(w, "Thiếu header Idempotency-Key bắt buộc", http.StatusBadRequest)
		return
	}

	// Tạo mã băm SHA-256 kết hợp Client-ID để chống tấn công đoán khóa
	hash := sha256.Sum256([]byte(r.Header.Get("X-Client-ID") + ":" + idempotencyKey))
	keyHash := hex.EncodeToString(hash[:])

	// Cố gắng giữ chỗ khóa (Claim Key). Chỉ yêu cầu đầu tiên mới chèn thành công
	var claimed string
	err := h.db.QueryRowContext(r.Context(), `
		INSERT INTO idempotency_keys (key_hash, status, created_at)
		VALUES ($1, 'PROCESSING', NOW())
		ON CONFLICT (key_hash) DO NOTHING
		RETURNING key_hash`,
		keyHash,
	).Scan(&claimed)

	if err != nil && !errors.Is(err, sql.ErrNoRows) {
		http.Error(w, "Lỗi cơ sở dữ liệu", http.StatusInternalServerError)
		return
	}

	if claimed == "" {
		// Khóa đã tồn tại — kiểm tra trạng thái của yêu cầu đang chạy hoặc đã xong
		var status string
		var cachedResponse []byte
		err := h.db.QueryRowContext(r.Context(),
			`SELECT status, response_body FROM idempotency_keys WHERE key_hash = $1`, keyHash).
			Scan(&status, &cachedResponse)
		if err != nil {
			http.Error(w, "Lỗi truy vấn trạng thái khóa", http.StatusInternalServerError)
			return
		}

		if status == "COMPLETED" {
			w.Header().Set("Content-Type", "application/json")
			w.WriteHeader(http.StatusOK)
			w.Write(cachedResponse)
			return
		}

		// Yêu cầu đang được xử lý bởi một tiến trình khác
		w.Header().Set("Retry-After", "2")
		http.Error(w, "Giao dịch đang được xử lý, vui lòng thử lại sau", http.StatusConflict)
		return
	}

	// Thực thi giao dịch thanh toán và cập nhật kết quả vào bản ghi idempotency
	h.processPayment(w, r, keyHash)
}
Luồng Thông Điệp Chuẩn Hóa ISO 20022
Hệ thống BaaS hiện đại chuyển đổi các yêu cầu API REST JSON thành các gói thông điệp chuẩn hóa XML/ASN.1 ISO 20022 tại tầng thanh toán liên ngân hàng:
| Thông Điệp | Phân Vùng Nghiệp Vụ | Vai Trò Kỹ Thuật | Thời Điểm Kích Hoạt |
|---|---|---|---|
| pain.001 | Khởi Tạo Thanh Toán (Payment Initiation) | Khách hàng ủy thác ngân hàng thực hiện lệnh chi | Đối tác Fintech gọi API /v1/payments |
| pacs.008 | Bù Trừ & Quyết Toán (Clearing & Settlement) | Lệnh chuyển tiền ghi có trực tiếp liên ngân hàng | Ngân hàng chuyển lệnh sang Napas/ACH/SWIFT |
| pacs.002 | Báo Cáo Trạng Thái (Status Report) | Phản hồi trạng thái xử lý lệnh chuyển tiền | Ngân hàng thụ hưởng trả về ACCP/RJCT/PDNG |
| camt.052 | Quản Lý Thanh Khoản (Cash Management) | Báo cáo biến động số dư tài khoản trong ngày | Hệ thống Treasury kiểm tra thanh khoản |
| camt.053 | Báo Cáo Số Dư Cuối Ngày (Bank Statement) | Bảng sao kê số dư chính thức cuối ngày | Đối soát dữ liệu tự động tại phiên đóng sổ T+0 |
Tích Hợp API Xác Thực Người Thụ Hưởng (Verification of Payee - VoP)
Theo quy định quản lý rủi ro gian lận tài chính, hệ thống bắt buộc phải xác thực thông tin người nhận trước khi duyệt lệnh chuyển tiền. API VoP trả về một trong bốn mã phản hồi sau:
| Mã Phản Hồi | Ý Nghĩa Nghiệp Vụ | Hành Động Kỹ Thuật Tương Ứng |
|---|---|---|
| MTCH | Tên chủ tài khoản khớp hoàn toàn với số tài khoản | Tự động duyệt lệnh chuyển tiền ngay lập tức |
| NMTC | Tên chủ tài khoản hoàn toàn sai lệch | Cảnh báo nguy cơ lừa đảo; chặn luồng tự động |
| CMTC | Khớp gần đúng (sai dấu, tên viết tắt) | Hiển thị tên thực tế trên hệ thống để người dùng xác nhận |
| NOAP | Tổ chức thụ hưởng không hỗ trợ dịch vụ VoP | Cho phép tiếp tục nhưng đánh dấu chuyển sang luồng hậu kiểm |
8. Hàng Rào Bảo Mật: RFC 8705 mTLS và Tuân Thủ Quy Định DORA
Bảo vệ các kết nối microservices trong Composable Banking đòi hỏi tuân thủ chuẩn bảo mật FAPI 1.0 Advanced (Financial-grade API) và các khung kiểm định khả năng phục hồi kỹ thuật số như DORA.
RFC 8705: Token Ràng Buộc Chứng Chỉ Số (Certificate-Bound Access Tokens)
Token Bearer chuẩn OAuth 2.0 thông thường có thể bị kẻ xấu đánh cắp qua mạng và dùng lại ở máy khách khác. Tiêu chuẩn RFC 8705 giải quyết rủi ro này bằng cách liên kết mật mã giữa Access Token với chứng chỉ số X.509 của client:
sequenceDiagram
    participant C as Ứng Dụng Fintech Client
    participant GW as Envoy API Gateway
    participant AS as Authorization Server (OAuth2)

    C->>AS: Bắt tay mTLS + Gửi Client Credentials
    AS->>AS: Tính mã băm SHA-256 của chứng chỉ Client
    AS-->>C: Trả về access_token chứa claim: { cnf: { x5t#S256: "<thumbprint>" } }

    C->>GW: Gửi yêu cầu POST /payments (Token + Phiên mTLS)
    GW->>GW: Trích xuất chứng chỉ từ phiên TLS hiện tại
    GW->>GW: Tính SHA-256(cert) và so khớp với claim cnf trong Token
    alt Khớp mã băm hoàn toàn
        GW->>GW: Chuyển tiếp yêu cầu vào Payment Service
    else Lệch mã băm (Token bị đánh cắp)
        GW-->>C: 401 Unauthorized (Từ chối ngay tại biên)
    end
Đối với môi trường Single Page App (SPA) hoặc Mobile App nơi mTLS không khả thi, chuẩn DPoP (RFC 9449 - Demonstrating Proof-of-Possession) cung cấp cơ chế bảo vệ tương đương: client ký số trên từng request bằng khóa riêng, và Gateway xác thực chữ ký này dựa trên khóa công khai đã liên kết trong Access Token.
Tuân Thủ Đạo Luật Phục Hồi Kỹ Thuật Số DORA
Đạo luật Phục hồi Kỹ thuật số Tài chính DORA (có hiệu lực từ đầu năm 2025) bắt buộc các định chế tài chính lớn phải thực hiện Kiểm thử xâm nhập có hướng dẫn mối đe dọa (Threat-Led Penetration Testing - TLPT) định kỳ tối thiểu 3 năm một lần theo khung TIBER-EU.
Trong kiến trúc Composable Banking, phạm vi kiểm thử TLPT bao gồm: API Gateway, cụm Kafka Event Bus, hệ thống điều phối Temporal và toàn bộ các PBC trọng yếu. Bất kỳ nhà cung cấp dịch vụ đám mây (Cloud SaaS) hoặc Core Banking bên ngoài nào hỗ trợ các chức năng trọng yếu này đều nằm trong phạm vi bắt buộc phải kiểm toán khả năng phòng thủ và tự phục hồi.
9. Chiến Lược Di Trú Strangler Fig: Giảm Thiểu Rủi Ro Hiện Đại Hóa Core
Phương pháp chuyển đổi nguy hiểm nhất trong Core Banking là “Big Bang Cutover”: đóng băng hệ thống cũ, xây dựng hệ thống mới song song trong nhiều năm, rồi kích hoạt chuyển đổi toàn bộ trong một đêm duy nhất. Phương pháp này có tỷ lệ thất bại lên tới hơn 70% vì các lỗi tiềm ẩn chỉ phát tác khi chịu tải thực tế, vào thời điểm mà cơ hội rollback đã không còn.
Kiến trúc di trú Strangler Fig loại bỏ hoàn toàn rủi ro này bằng cách dịch chuyển từng domain nghiệp vụ độc lập:
graph LR
    CLIENT["Yêu Cầu Client"] --> GW["API Gateway\n(Kong / Envoy)"]
    GW -->|"Lưu lượng Domain Mới"| NEW["Modern Go PBCs\n(Tài Khoản / Sổ Cái Mới)"]
    GW -->|"Lưu lượng Domain Cũ"| ACL["Tầng Chống Tha Hóa (ACL)"]
    ACL --> LEGACY["Legacy Core\n(Temenos T24 / Finacle)"]
    NEW --> KAFKA["Kafka Event Bus"]
    LEGACY --> KAFKA
    KAFKA --> RECON["Engine Đối Soát Tự Động"]
Giai Đoạn 1: Thiết Lập API Gateway và Tầng Chống Tha Hóa (ACL)
Mọi luồng giao tiếp được định tuyến qua API Gateway. Tầng ACL chịu trách nhiệm biên dịch các cấu trúc dữ liệu JSON hiện đại sang định dạng giao tiếp độc quyền của Core cũ (như XML hoặc chuỗi ký tự phân cách của T24):
package acl

import (
	"context"
	"time"
)

type T24PaymentRequest struct {
	FTNO   string `json:"ft_no"`
	DEBIT  string `json:"debit_account"`
	CREDIT string `json:"credit_account"`
	AMT    string `json:"amount"`
	CCY    string `json:"currency"`
	VDATE  string `json:"value_date"`
}

type T24ACL struct {
	legacyClient *T24Client
}

func (a *T24ACL) InitiatePayment(ctx context.Context, req domain.PaymentRequest) (domain.PaymentResult, error) {
	// Biên dịch mô hình domain hiện đại sang định dạng T24
	t24Req := T24PaymentRequest{
		FTNO:   req.TransactionID,
		DEBIT:  req.SourceAccountID,
		CREDIT: req.DestAccountID,
		AMT:    req.Amount.String(),
		CCY:    req.Currency,
		VDATE:  req.ValueDate.Format("020106"), // Định dạng ngày của T24: DDMMYY
	}

	t24Resp, err := a.legacyClient.PostTransaction(ctx, t24Req)
	if err != nil {
		return domain.PaymentResult{}, err
	}

	return domain.PaymentResult{
		TransactionID: req.TransactionID,
		Status:        t24Resp.Status,
		CompletedAt:   time.Now(),
	}, nil
}
Giai Đoạn 2: Định Tuyến Bóng (Shadow Routing)
Trước khi cắt luồng thật sang PBC mới, chúng ta sử dụng Istio Service Mesh để nhân bản 100% lưu lượng sang service mới chạy ngầm:
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: payment-service-route
spec:
  hosts: ["payment-service"]
  http:
  - route:
    - destination:
        host: payment-service-legacy
        port:
          number: 8080
      weight: 100
    mirror:
      host: payment-service-new        # Shadow service nhận bản sao của mọi request
      port:
        number: 8080
    mirrorPercentage:
      value: 100.0                      # Nhân bản 100% lưu lượng
Phản hồi từ shadow service được ghi log để phục vụ đối soát ngầm mà không gửi kết quả về cho client. Khi tỷ lệ khớp kết quả giữa hai hệ thống đạt 100% liên tục trong 30 ngày, hệ thống sẵn sàng cho bước cắt chuyển chính thức.
Giai Đoạn 3: Vòng Lặp Đối Soát Dữ Liệu Tự Động (Reconciliation Engine)
Trong thời gian vận hành song song (Dual-Run), một service Go chạy nền liên tục đối soát số dư giữa hệ thống cũ và sổ cái mới để phát hiện bất kỳ sai lệch nào:
package reconciliation

import (
	"context"
	"fmt"
	"time"

	"github.com/shopspring/decimal"
)

type Discrepancy struct {
	AccountID     string
	LegacyBalance decimal.Decimal
	ModernBalance decimal.Decimal
	Delta         decimal.Decimal
	DetectedAt    time.Time
}

func (r *ReconciliationEngine) RunBalanceAudit(ctx context.Context) error {
	accounts, err := r.listActiveAccounts(ctx)
	if err != nil {
		return err
	}

	var discrepancies []Discrepancy
	for _, acc := range accounts {
		legacyBal, err := r.legacyClient.GetBalance(ctx, acc.LegacyID)
		if err != nil {
			continue
		}
		modernBal, err := r.modernLedger.GetBalance(ctx, acc.ModernID)
		if err != nil {
			continue
		}

		if !legacyBal.Equal(modernBal) {
			diff := legacyBal.Sub(modernBal)
			discrepancies = append(discrepancies, Discrepancy{
				AccountID:     acc.ID,
				LegacyBalance: legacyBal,
				ModernBalance: modernBal,
				Delta:         diff,
				DetectedAt:    time.Now(),
			})
		}
	}

	if len(discrepancies) > 0 {
		r.alertSecurityOperations(ctx, discrepancies)
		return fmt.Errorf("phát hiện %d tài khoản có sai lệch số dư", len(discrepancies))
	}
	return nil
}
10. So Sánh Chi Tiết Các Nhà Cung Cấp Core Banking Thế Hệ Mới
Đối với các ngân hàng cân nhắc giải pháp mua ngoài (Off-the-shelf) thay vì tự xây dựng hoàn toàn từ đầu, bảng phân tích dưới đây so sánh các nền tảng Composable Core hàng đầu hiện nay:
| Nhà Cung Cấp | Ngôn Ngữ / Runtime | Cơ Sở Dữ Liệu | Cơ Chế Tùy Biến Nghiệp Vụ | Mô Hình Multi-Tenancy |
|---|---|---|---|---|
| Thought Machine (Vault) | Go + Python Runtime | CockroachDB / Google Cloud Spanner | Python Smart Contracts (Hợp đồng thông minh định nghĩa vòng đời sản phẩm) | Cloud-agnostic, Multi-tenant trên cùng hạ tầng |
| Finxact | Go (Golang) | PostgreSQL (Lược đồ thời gian Temporal Schema) | Kịch bản TypeScript DSL | Multi-tenant, Truyền phát sự kiện qua WAL CDC |
| Mambu | Java EE / Tomcat | MySQL trên Amazon RDS | Webhooks & Streaming APIs | Database-per-tenant trên AWS / GCP (Cách ly vật lý CSDL) |
| 10x Banking (SuperCore) | JVM / Kotlin / Java | Relational + NoSQL | Giao diện cấu hình click-to-configure “Meta Core” | Multi-tenant SaaS trên AWS kết hợp Confluent Kafka |
Những điểm khác biệt kỹ thuật nổi bật:
- Thought Machine là nền tảng duy nhất cho phép ngân hàng viết logic sản phẩm tài chính hoàn toàn bằng mã nguồn Python (“Smart Contracts”). Đội ngũ kỹ sư có thể lập trình các điều khoản tính lãi, phạt quá hạn hoặc phân kỳ trả nợ mà không bao giờ phải sửa đổi mã nguồn phần mềm lõi.
- Finxact xây dựng toàn bộ microservices trên nền Golang, tận dụng cơ chế bảng Temporal trong PostgreSQL để lưu giữ toàn bộ dòng thời gian giao dịch, cho phép thực hiện truy vấn quá khứ (Point-in-time Query) bất kỳ thời điểm nào mà không cần tạo thêm bảng lưu dấu vết kiểm toán riêng biệt.
- Mambu áp dụng mô hình một cơ sở dữ liệu riêng biệt cho mỗi khách hàng tổ chức (Database-per-tenant), giúp các ngân hàng đáp ứng quy định khắt khe nhất về cách ly dữ liệu vật lý theo quy định của các cơ quan quản lý tiền tệ.
11. So Sánh Định Lượng: Monolithic Core Banking vs. Composable Banking (BIAN)
Dưới đây là bảng đánh giá thực nghiệm và đo lường định lượng các chỉ số vận hành và kiến trúc giữa hai mô hình:
| Tiêu Chí So Sánh & Benchmark | Monolithic Core Banking (T24 / Flexcube) | Composable Banking Trên Go & Chuẩn BIAN | Đánh Giá Tác Động Nghiệp Vụ & Kỹ Thuật |
|---|---|---|---|
| Thông Lượng Sổ Cái (Peak Ledger TPS) | 1.200 - 3.500 TPS (Nghẽn khóa dòng) | 35.000 - 85.000+ TPS (Append-Only & Sharding) | Tăng gấp 25 lần năng lực xử lý giao dịch cao điểm |
| Độ Trễ Quyết Toán P99 (P99 Settlement Latency) | 350 ms - 1.200 ms | 8 ms - 22 ms | Phục vụ thanh toán QR và chuyển mạch tức thì đạt chuẩn quốc tế |
| Thời Gian Ra Mắt Sản Phẩm Mới | 6 tháng - 18 tháng (Phụ thuộc vendor) | 3 ngày - 2 tuần | Tự chủ hoàn toàn lộ trình công nghệ và đổi mới tài chính |
| Thời Gian Khôi Phục Sự Cố (MTTR) | 4 giờ - 24 giờ (Cần restore CSDL khổng lồ) | < 5 phút (Tự phục hồi Pod K8s & Saga Replay) | Giảm 95% thời gian chết của toàn hệ sinh thái tài chính |
| Khả Năng Mở Rộng Hạ Tầng (Elastic Scale) | Mở rộng dọc tốn kém (Scale-up Mainframe) | Mở rộng ngang tự động (Scale-out K8s Nodes) | Tối ưu hóa chi phí điện toán theo lưu lượng thực tế |
| Bán Kính Ảnh Hưởng Lỗi (Blast Radius) | Toàn hệ thống (Lỗi 1 module kéo sập Core) | Cô lập trong 1 Bounded Context duy nhất | Bảo vệ 99.999% tính khả dụng của dịch vụ thẻ và thanh toán |
❓ Câu Hỏi Thường Gặp (FAQ)
Kiến trúc Composable Banking khác biệt gì so với Core Banking nguyên khối?
Làm thế nào để ánh xạ chuẩn BIAN vào kiến trúc Microservices Golang?
Tại sao nên sử dụng Transactional Outbox Pattern thay vì xuất bản sự kiện Kafka trực tiếp?
Sự khác biệt giữa Temporal và Dapr Workflow trong việc điều phối Saga ngân hàng là gì?
Cơ chế Khóa Lạc Quan giải quyết bài toán nghẽn dòng tài khoản như thế nào?
RFC 8705 mTLS bảo vệ các API BaaS như thế nào?
Quy định DORA đặt ra những yêu cầu gì đối với hệ thống Composable Banking?
Chiến lược Strangler Fig giúp giảm thiểu rủi ro chuyển đổi Core Banking ra sao?
🔗 Tài Liệu Kỹ Thuật Liên Quan & Series
- Financial Microservices Architecture: Saga & Ledger Engine trong Go
- Dapr Workflow Saga Orchestration Guide trong Kiến Trúc Phân Tán
- Building High-Throughput Event-Driven Microservices với Go, NATS JetStream & CQRS
- Go Microservices Distributed Tracing Architecture với OpenTelemetry
- Composable Banking Architecture: Go & BIAN Blueprint (English Edition)