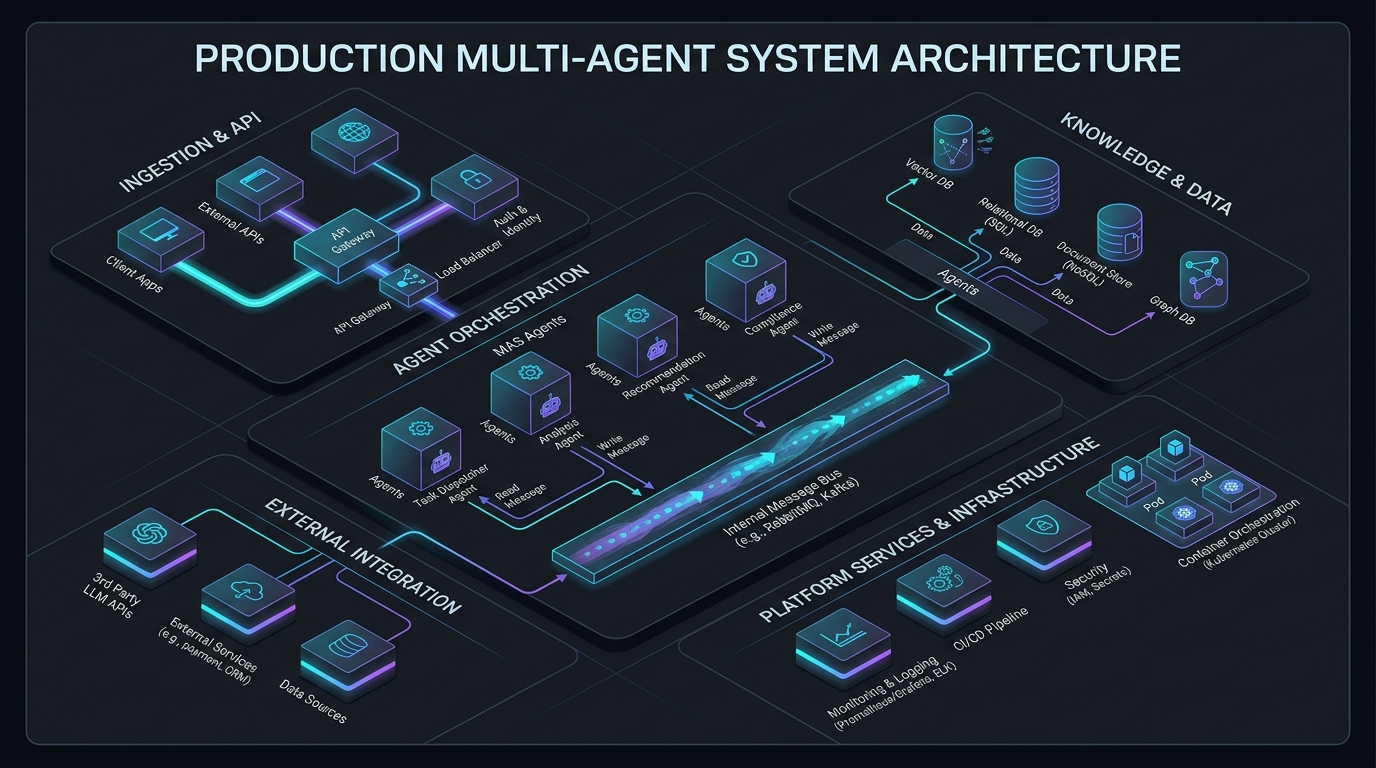
Answer-first: Kiến trúc enterprise agent skills pack chuyển prompt ad-hoc thành hệ multi-agent tất định nhờ stack 4 lớp tối ưu KV cache, giao thức A2A 1.0 và engine fail-closed. Nghiên cứu thực tế từ @vesviet/agent-skills v5.7.2 chứng minh hit cache 85%, giảm 70% token và bảo mật OWASP ASI01–10 trên 39 vai trò chuyên sâu.
Điều kiện tiên quyết: Nắm vững cơ chế cửa sổ ngữ cảnh LLM (KV cache, breakpoint prefix caching), kiến trúc multi-agent (giao thức A2A JSON-RPC 2.0 / SSE), chuẩn JSON Schema Draft 2020-12, Policy-as-Code fail-closed và danh mục an toàn OWASP Top 10 for Agentic Applications 2026 (ASI01–ASI10).
🇬🇧 Read the English version of this article on tanhdev.com
1. Bước Chuyển Mình Sang Kỹ Thuật Ngữ Cảnh — Vượt Qua Kỷ Nguyên Prompt Tùy Tiện
Ngành công nghiệp kỹ thuật phần mềm đang chứng kiến một bước ngoặt mang tính cách mạng: chuyển dịch từ kỷ nguyên thử nghiệm “vibe coding” với các chatbot đàm thoại sang giai đoạn điều phối các bầy đặc vụ (multi-agent swarms) tự chủ, sẵn sàng phục vụ môi trường production quy mô lớn. Trong những ngày đầu ứng dụng mô hình ngôn ngữ lớn (LLM), các đội ngũ kỹ thuật thường cố gắng giải quyết các bài toán phức tạp bằng cách nhồi nhét hàng chục chỉ thị rời rạc, quy tắc nghiệp vụ, lược đồ API và các ràng buộc định dạng vào chung một prompt hệ thống khổng lồ (monolithic system prompt). Kết quả của cách tiếp cận này luôn đi vào ngõ cụt: hiện tượng suy thoái ngữ cảnh trầm trọng, hành vi phi tất định, ngân sách token bùng nổ mất kiểm soát và các sự cố sập hệ thống dây chuyền.
Các nghiên cứu thực nghiệm chuyên sâu trên 18 mô hình nền tảng tiên tiến nhất (SOTA) đã chứng minh rằng hiệu năng của LLM không suy giảm tuyến tính khi kích thước cửa sổ ngữ cảnh tăng lên. Thay vào đó, mô hình rơi vào hiện tượng mà giới nghiên cứu gọi là “Suy thoái ngữ cảnh” (Context Rot) và “Lạc lối ở giữa” (Lost-in-the-Middle). Khi cửa sổ ngữ cảnh vượt quá 32.000 tokens chứa các chỉ thị ngôn ngữ tự nhiên phi cấu trúc, độ chính xác truy xuất đa điểm (multi-needle retrieval accuracy) giảm mạnh theo hàm mũ. Các chuỗi suy luận phức tạp bị đứt gãy vì những thông tin tác vụ nhất thời đã lấn át các rào chắn hành vi cốt lõi và các bất biến kiến trúc của doanh nghiệp.
+-------------------------------------------------------------------------------+
|                       SỰ ĐỔ VỠ CỦA PROMPT NGUYÊN KHỐI                         |
|                                                                               |
|  Prompt Nguyên Khối Phi Cấu Trúc (48k Tokens)                                 |
|  +-------------------------------------------------------------------------+  |
|  | Vai trò + Quy tắc an toàn + SOP CI + Lược đồ DB + Công cụ + Chat        |  |
|  +-------------------------------------------------------------------------+  |
|        |                                                                      |
|        v Mất hiệu lực KV Cache trên từng lượt hội thoại (Không tái sử dụng)   |
|        x Phạt ghi cache 100% (Chi phí $1.25 - $2.00 / Mtok)                  |
|        x Context Rot: Bỏ quên rào chắn an toàn bảo mật nghiêm ngặt            |
|        x Attention Drift: Suy giảm 34% năng lực suy luận ngoài 32k tokens     |
+-------------------------------------------------------------------------------+
Bản chất kỹ thuật của sự thất bại này xuất phát từ hiện tượng ghép nối chỉnh sửa quá chặt (tight edit-coupling). Khi định danh vai trò, các bất biến an toàn thông tin của doanh nghiệp, quy trình làm việc nhiều bước và các chỉ thị tác vụ ngắn hạn bị trộn lẫn vào một tài liệu prompt duy nhất, bất kỳ thay đổi nhỏ nào ở một chỉ thị tạm thời cũng sẽ làm vô hiệu hóa toàn bộ ma trận chú ý key-value (KV attention matrix) đã được lưu đệm trong bộ nhớ GPU của mô hình biến áp (transformer model). Mỗi lần tương tác người dùng đều phải chịu chi phí phạt ghi cache toàn phần, đẩy hóa đơn vận hành AI lên gấp 10 lần, đồng thời tạo ra các lỗi hồi quy nguy hiểm đối với những hành vi vốn dĩ đã ổn định.
Bước sang năm 2027, kỹ thuật AI doanh nghiệp đòi hỏi một sự chuyển dịch tư duy mang tính hệ thống: Kỹ thuật Ngữ cảnh (Context Engineering) xem như Tài sản Mã nguồn Thể chế. Tương tự như cách ngành phần mềm hiện đại phân rã các khối mã nguyên khối (monolith) thành các vi dịch vụ (microservices) phân tán theo hướng nghiệp vụ, được kiểm soát bởi các hợp đồng mạng và chính sách truy cập rõ ràng, các hệ thống multi-agent doanh nghiệp cũng phải phân rã khối tài sản prompt thành các lớp tách biệt, được lưu đệm tối ưu, vận hành theo hợp đồng dữ liệu chuẩn hóa và thực thi trong môi trường sandbox cô lập an toàn.
Kiến trúc @vesviet/agent-skills v5.7.2 chính là hiện thân tiêu biểu của tiêu chuẩn kỹ thuật này: một bộ công cụ kỹ thuật agent cấp doanh nghiệp hoàn chỉnh bao gồm 184 kỹ năng mô-đun hóa, 39 vai trò kỹ sư trưởng (principal roles), 25 quy trình làm việc tất định, 60 hợp đồng dữ liệu JSON chuẩn hóa, 8 bộ adapter tích hợp môi trường phát triển (IDE) và 19 trình kiểm tra tự động tích hợp CI. Bài nghiên cứu thực tế này sẽ đi sâu vào các cơ chế cơ học và kiến trúc nền tảng giúp hệ thống đạt được tính tất định, bảo mật zero-trust và hiệu quả kinh tế vượt trội ở quy mô doanh nghiệp.
2. Kiến Trúc Phân Lớp 4 Tầng & Kinh Tế Học Bộ Nhớ Đệm KV Cache
Trụ cột nền tảng đầu tiên để đạt được tính tất định trong kỹ thuật agent là sự phân tách mối quan tâm theo phương thẳng đứng một cách nghiêm ngặt. Trong kiến trúc @vesviet/agent-skills, toàn bộ tài sản prompt được tổ chức thành một ngăn xếp phân tầng 4 lớp, được thiết kế bám sát ranh giới vật lý của cơ chế bộ nhớ đệm KV cache trong các mô hình biến áp hiện đại:
flowchart TD
    subgraph PromptStack ["Ngăn Xếp Prompt 4 Lớp Doanh Nghiệp (Căn Chỉnh Prefix Cache)"]
        L1["L1 — Định Danh Vai Trò (Prefix Tĩnh Bền Vững)<br/>Bản sắc, Phạm vi, Giới hạn quyết định<br/>Sở hữu: Platform Team | Tần suất đổi: Rất hiếm"]
        L2["L2 — Quy Tắc & Bất Biến (Ranh Giới Bất Biến)<br/>Rào chắn an toàn, Cổng duyệt Commit<br/>Sở hữu: An Toàn Thông Tin / DevSecOps | Bất biến"]
        L3["L3 — Quy Trình SOP (Cập Nhật Theo Quý)<br/>Checklist từng bước, Chuyển trạng thái<br/>Sở hữu: Tech Lead | Tần suất đổi: Hàng quý"]
        L4["L4 — Kỹ Năng Chuyên Môn (Nạp Động JIT)<br/>Độ sâu tác vụ, Kịch bản thực thi<br/>Sở hữu: Chuyên gia nghiệp vụ | Thay đổi liên tục"]
    end

    subgraph KVEconomics ["Kinh Tế Học KV Cache & Thực Thi Mô Hình"]
        CB1["Điểm Ngắt Cache 1: Prefix Hệ Thống Tĩnh (L1+L2)<br/>Tỷ lệ Hit: >85% | Chi phí: 0.1x Token Gốc"]
        CB2["Điểm Ngắt Cache 2: Quy Trình & Kỹ Năng (L3+L4)<br/>Cửa Sổ Ngữ Cảnh Tạm Thời"]
        Task["Tác Vụ Động & Truy Xuất Dữ Liệu Tức Thời"]
    end

    L1 --> L2 --> CB1 --> L3 --> L4 --> CB2 --> Task
Chi Tiết Từng Lớp & Mô Hình Quản Trị Sở Hữu
Lớp 1: Định Danh Vai Trò (L1 - Role Identity)
- Phạm vi: Thiết lập định danh chuyên môn, bản sắc tư duy, giới hạn thẩm quyền ra quyết định và các chỉ thị cốt lõi của agent.
- Chủ thể sở hữu: Đội ngũ Kỹ thuật Nền tảng (Platform Engineering).
- Tần suất thay đổi: Hàng năm hoặc khi có sự thay đổi lớn về chiến lược kiến trúc của nền tảng.
- Đặc tính Cache: Là phần prefix hoàn toàn tĩnh của prompt. Tuyệt đối không bao gồm tem thời gian động, tên người dùng hoặc trạng thái dự án tạm thời.
Lớp 2: Quy Tắc & Bất Biến Doanh Nghiệp (L2 - Corporate Rules & Invariants)
- Phạm vi: Các rào chắn an toàn không thể thương lượng, chuẩn mực viết mã của tổ chức, cổng kiểm soát commit, chính sách xử lý bí mật (secrets) và các bất biến kiểm tra zero-trust.
- Chủ thể sở hữu: Đội ngũ An Toàn Thông Tin Doanh Nghiệp và DevSecOps.
- Tần suất thay đổi: Bất biến trong các hoạt động kỹ thuật thường nhật. Chỉ được cập nhật thông qua các kỳ kiểm toán bảo mật có chữ ký phê duyệt.
- Đặc tính Cache: Chỉ hỗ trợ thêm mới (append-only) và gắn liền với L1. L1 và L2 hợp thành Prefix Hệ Thống Tĩnh (Static System Prefix).
Lớp 3: Quy Trình Vận Hành Tiêu Chuẩn (L3 - Workflow SOPs)
- Phạm vi: Các cổng giai đoạn tất định, danh sách kiểm tra (checklists) máy trạng thái, tiêu chí chuyển nhánh và giao thức bàn giao công việc giữa các bộ phận.
- Chủ thể sở hữu: Kỹ sư Trưởng (Technical Leads) và Quản lý Kỹ thuật.
- Tần suất thay đổi: Theo từng quý, bám sát sự phát triển của phương pháp luận phân phối phần mềm và chu kỳ phát hành của tổ chức.
- Đặc tính Cache: Khối cache bán ổn định. Nằm ngay sau prefix hệ thống tĩnh.
Lớp 4: Kỹ Năng Chuyên Môn Nghiệp Vụ (L4 - Domain Skills)
- Phạm vi: Hướng dẫn quy trình thực thi chi tiết từng bước, thuật toán chuyên sâu theo miền nghiệp vụ, chuỗi lệnh CLI và các phương pháp chẩn đoán sự cố.
- Chủ thể sở hữu: Chuyên gia nghiệp vụ chuyên sâu (như Quản trị cơ sở dữ liệu, Kỹ sư tối ưu hiệu năng, Kiểm toán viên bảo mật).
- Tần suất thay đổi: Liên tục. Được nạp động tức thời (Just-In-Time - JIT) vào cửa sổ ngữ cảnh khi và chỉ khi tác vụ hiện tại yêu cầu năng lực cụ thể đó.
- Đặc tính Cache: Khối ngữ cảnh phù du ở phần đuôi. Được giải phóng khỏi bộ nhớ làm việc ngay khi tác vụ hoàn thành để tránh lãng phí RAM GPU.
Căn Chỉnh Prefix KV Cache & Kinh Tế Học Token
Các engine suy luận LLM tiên tiến nhất hiện nay (như vLLM v1 với cơ chế PagedAttention, Anthropic Claude Prompt Caching và OpenAI Prefix Caching) vận hành dựa trên cấu trúc cây tiền tố radix (prefix tree). Khi một prompt gửi tới có chuỗi token mở đầu hoàn toàn trùng khớp với chuỗi token của prompt đã được xử lý trước đó tính từ token đầu tiên, engine sẽ bỏ qua toàn bộ phép nhân ma trận đối với phần prefix trùng khớp, đọc trực tiếp các vector key-value đã được tính toán sẵn từ bộ nhớ VRAM tốc độ cao của GPU.
Tác động kinh tế của cơ chế này là vô cùng to lớn:
| Thao Tác Bộ Nhớ Đệm | Chi Phí Tương Đối (So với Input gốc) | Tác Động Độ Trễ | Tỷ Lệ Đạt Được Trong v5.7.2 |
|---|---|---|---|
| Đọc Cache (Hit) | 0.10x (Thậm chí 0.025x) | Dưới 10ms TTFT | > 85.0% trên toàn bộ lượt gọi |
| Ghi Cache (TTL 5 phút) | 1.25x | Prefill tiêu chuẩn | Chỉ diễn ra khi khởi tạo session |
| Ghi Cache (TTL 1 giờ) | 2.00x | Prefill kéo dài | Chỉ áp dụng cho cập nhật hệ thống |
| Không dùng Cache (Miss) | 1.00x | Toàn bộ độ trễ Prefill | < 15.0% (chỉ chứa token tác vụ động) |
Xét một kịch bản bầy agent doanh nghiệp xử lý 100.000 tác vụ kỹ thuật mỗi tháng, mỗi tác vụ trải qua trung bình 12 lượt tương tác qua lại giữa các agent. Nếu mỗi lượt tương tác gửi một ngữ cảnh 24.000 tokens không có cấu trúc phân tầng prefix, hệ thống chưa tối ưu sẽ tiêu tốn 28,8 tỷ tokens đầu vào không được cache mỗi tháng. Với đơn giá tiêu chuẩn ($3,00 cho 1 triệu tokens đầu vào), chi phí vận hành sẽ lên tới $86.400 mỗi tháng.
Ngược lại, khi căn chỉnh L1 và L2 thành một khối prefix tĩnh 18.000 tokens bất biến, theo sau là các khối L3/L4 có trật tự, tỷ lệ hit cache đạt trên 85% qua các lượt gọi. Chi phí token hiệu dụng giảm xuống:
$$\text{Chi Phí Hiệu Dụng} = (0.15 \times $3.00) + (0.85 \times $0.30) = $0.45 + $0.255 = $0.705 \text{ cho 1 triệu tokens}$$
Cách làm này mang lại mức tiết kiệm ngay lập tức 76,5% chi phí suy luận, giảm hóa đơn hàng tháng từ $86.400 xuống còn $20.304, đồng thời giảm thời gian phản hồi token đầu tiên (Time-To-First-Token - TTFT) tới hơn 80%.
3. 39 Hộp Công Cụ Role-Skill: Triệt Tiêu Ảo Giác Với Khóa Ranh Giới
Một nguyên nhân phổ biến dẫn đến thất bại trong các hệ thống multi-agent tự chủ là hiện tượng “lấn sân năng lực” (capability bleed) hoặc chệch hướng vai trò (role drift). Khi một agent được cấu hình làm kỹ sư frontend gặp phải nút thắt cổ chai về hạ tầng, một prompt mở không có kiểm soát sẽ kích hoạt mô hình tự ý sinh mã Terraform hoặc cố gắng sửa đổi tệp cấu hình triển khai Kubernetes trên production, dù agent này hoàn toàn thiếu kiến thức chuyên sâu và bối cảnh an toàn của một kỹ sư nền tảng.
Để triệt tiêu hiện tượng này, @vesviet/agent-skills xây dựng một ma trận phân loại năng lực toán học chặt chẽ trên 39 vai trò kỹ sư trưởng chuyên môn hóa:
+-------------------------------------------------------------------------------+
|                       PHÂN LOẠI 39 VAI TRÒ CHUYÊN SÂU                         |
|                                                                               |
|  [Kỹ Thuật Cốt Lõi]       [Hạ Tầng & Nền Tảng]    [Kiến Trúc & Dữ Liệu]       |
|  - @backend-developer     - @devops-engineer      - @solution-architect       |
|  - @frontend-developer    - @security-engineer    - @technical-architect      |
|  - @qa-engineer           - @cloud-architect      - @database-administrator   |
|  - @fullstack-developer   - @site-reliability     - @data-engineer            |
|                                                                               |
|  [Đặc Vụ & Khám Phá]      [Thương Mại & Nghiệp Vụ][Kiểm Toán & Quản Trị]      |
|  - @agent-coordinator     - @ecommerce-specialist - @compliance-auditor       |
|  - @discovery-engineer    - @payment-integrator   - @legal-counsel            |
|  - @context-manager       - @catalog-manager      - @security-auditor         |
+-------------------------------------------------------------------------------+
Ma Trận Phân Quyền Sở Hữu Kỹ Năng (Role-Skill Matrix)
Mọi vai trò trong hệ thống đều chịu sự chi phối của một bản hợp đồng năng lực rõ ràng (core/roles/role-standard.md), phân định thành hai tập hợp độc lập:
- Kỹ Năng Cốt Lõi (Primary Skills): Các năng lực mà vai trò đó được ủy quyền thực thi trực tiếp, tự chủ và trọn vẹn từ đầu đến cuối bên trong môi trường container của mình.
- Kỹ Năng Hỗ Trợ (Supporting Skills): Các năng lực mà vai trò đó hiểu về mặt lý thuyết và khái niệm nhưng bị nghiêm cấm thực thi trực tiếp. Khi một tác vụ đòi hỏi kỹ năng hỗ trợ, vai trò đó bắt buộc phải ủy quyền (delegate) tác vụ con cho vai trò chuyên trách thông qua giao thức Agent-to-Agent (A2A).
Bảng đối chiếu sau đây làm rõ sự phân tách ranh giới giữa các vai trò tiêu biểu:
| Vai Trò | Kỹ Năng Cốt Lõi (Thực thi trực tiếp) | Kỹ Năng Hỗ Trợ (Bắt buộc ủy quyền) | Hành Vi Bị Cấm Tuyệt Đối |
|---|---|---|---|
@agent-coordinator | agent-a2a-protocolagent-delegationagent-handoffagent-graph-orchestration | plan-technical-deliverysystem-designreview-service | Trực tiếp sửa đổi mã nguồn ứng dụng hoặc chạy lệnh migrate cơ sở dữ liệu |
@backend-developer | add-api-endpointadd-service-clientoptimize-postgresimplement-auth | database-maintenancesetup-deploymentperformance-profiling | Chỉnh sửa mã hạ tầng gốc (Terraform/Karpenter) hoặc can thiệp chính sách bảo mật |
@security-engineer | security-auditprompt-injection-defensemanage-secretsaudit-ai-compliance | implement-authreverse-engineer-binary | Tự ý merge tính năng ứng dụng hoặc bỏ qua các cổng kiểm thử CI |
@technical-architect | system-designplan-technical-deliveryreview-servicearchitect-ecs-systems | add-api-endpointoptimize-postgres | Trực tiếp viết mã logic nghiệp vụ hoặc viết unit test thông thường |
@qa-engineer | frontend-testingcombinatorial-testingplaywright-evidence-qawrite-tests | systematic-debuggingperformance-profiling | Tái cấu trúc kiến trúc dịch vụ hoặc tắt các câu lệnh kiểm thử assert khi chưa sửa lỗi |
Bộ Khóa Ranh Giới Thời Gian Thực (Boundary Locks)
Để hiện thực hóa ma trận phân quyền này tại thời điểm runtime, hệ thống kích hoạt một bộ Khóa Ranh Giới (Boundary Locks) mang tính khai báo:
+-------------------------------------------------------------------------------+
|                       BỘ KHÓA RANH GIỚI THỜI GIAN THỰC                        |
|                                                                               |
|  [SKILL TOOLBOX LOCK]       Giới hạn việc nạp JIT skill vào đúng danh sách    |
|                            Primary đã khai báo. Skill ngoài danh mục bị chặn. |
|                                                                               |
|  [BOUNDARY LOCK]            Chặn gọi công cụ nếu tệp tin đích hoặc câu lệnh   |
|                            nằm ngoài thư mục phụ trách của vai trò.           |
|                                                                               |
|  [LEAST-AGENCY LOCK]        Bắt buộc kiểm tra chỉ-đọc trước khi thực hiện     |
|                            các sửa đổi; yêu cầu giới hạn bán kính tác động.   |
|                                                                               |
|  [IRREVERSIBLE-ACTION LOCK] Đánh chặn các hành vi triển khai production, drop |
|                            bảng DB hoặc xoay khóa bảo mật để xin duyệt HITL.  |
+-------------------------------------------------------------------------------+
Nếu một @frontend-developer cố gắng thực hiện optimize-postgres hoặc chạy công cụ migrate SQL, cơ chế SKILL TOOLBOX LOCK sẽ chặn đứng yêu cầu trước khi công cụ kịp kích hoạt. Agent nhận ngay một thông điệp lỗi chứa đường dẫn ủy quyền chính xác tới @backend-developer hoặc @database-administrator.
4. Giao Thức A2A 1.0 & 60 Hợp Đồng Dữ Liệu JSON Schema
Trong việc xây dựng các hệ thống multi-agent, việc bàn giao công việc bằng ngôn ngữ tự nhiên thông thường (“Tôi vừa làm xong API, bạn kiểm tra giúp nhé”) chính là nguyên nhân hàng đầu gây ra sự mơ hồ về ngữ nghĩa và các lỗi sụp đổ dây chuyền. Mỗi agent khác nhau sẽ diễn giải văn bản tự do theo những giả định chủ quan khác nhau, dẫn đến việc bỏ sót các trường hợp biên, sai lệch phiên bản dữ liệu và thiếu các tham số thực thi trọng yếu.
@vesviet/agent-skills giải quyết dứt điểm vấn đề này bằng cách thiết lập Giao thức Agent-to-Agent (A2A 1.0): giao thức giao tiếp hướng hợp đồng, định kiểu mạnh mẽ được xây dựng trên ngữ nghĩa JSON-RPC 2.0 và cơ chế truyền luồng sự kiện Server-Sent Events (SSE).
sequenceDiagram
    autonumber
    participant Coord as @agent-coordinator
    participant Card as Agent Card Registry
    participant BE as @backend-developer
    participant QA as @qa-engineer
    participant Policy as Policy Engine (Fail-Closed)

    Coord->>Card: Truy vấn năng lực & lược đồ schema cho tác vụ
    Card-->>Coord: Trả về Agent Card của @backend-developer & Toolpins
    Coord->>Policy: Xác thực thẩm quyền ủy quyền tác vụ
    Policy-->>Coord: Phán quyết: Cho phép (Ghi log kiểm toán OCSF 99001)
    Coord->>BE: a2a-task.json (Khởi tạo tác vụ JSON-RPC 2.0)
    activate BE
    BE-->>Coord: a2a-task-progress.json (Truyền luồng sự kiện tiến độ SSE)
    BE->>BE: Thực thi trong khuôn khổ Skill Toolbox Lock
    BE-->>Coord: a2a-artifact.json (implementation-result.json)
    deactivate BE
    Coord->>QA: Ủy quyền kiểm thử độc lập (test-report.json)
    activate QA
    QA-->>Coord: Phát hành validation-result.json (Exit 0 / 100% PASS)
    deactivate QA
Cơ Chế Khám Phá Máy Thông Qua Agent Cards
Mỗi agent trong hệ thống công bố một hồ sơ máy đọc chuẩn hóa gọi là Agent Card (agent-card.json) lên trung tâm đăng ký tại /.well-known/agent-registry.json. Agent Card khai báo đầy đủ:
- Định danh URI duy nhất và khóa công khai mã hóa phục vụ chứng thực danh tính máy (Non-Human Identity - NHI).
- Lược đồ đầu vào và đầu ra tuân thủ tiêu chuẩn JSON Schema Draft 2020-12.
- Giới hạn tải đồng thời tối đa, ngưỡng thời gian chờ (timeout) và cấp độ sandbox yêu cầu.
- Các giao thức vận chuyển hỗ trợ (HTTP/2 JSON-RPC, WebSockets hoặc IPC cục bộ).
Chuỗi Bàn Giao Giá Trị Cốt Lõi Qua 60 Hợp Đồng Dữ Liệu
Quy trình kỹ thuật multi-agent vận hành xuyên suốt qua một chuỗi tuần tự gồm 60 hợp đồng dữ liệu JSON có phiên bản, bảo đảm mọi sản phẩm bàn giao đều được kiểm tra hợp lệ trước khi chuyển tiếp cho agent kế tiếp:
+-------------------------------------------------------------------------------+
|                       CHUỖI HỢP ĐỒNG GIAO NHẬN SẢN PHẨM                       |
|                                                                               |
|  [solution-brief.json]           Yêu cầu kiến trúc tổng thể & ràng buộc       |
|         |                                                                     |
|         v                                                                     |
|  [feature-ticket.json]           Ticket kỹ thuật có tiêu chí nghiệm thu       |
|         |                                                                     |
|         v                                                                     |
|  [technical-delivery-plan.json]  Kế hoạch triển khai & kiểm thử từng bước     |
|         |                                                                     |
|         v                                                                     |
|  [implementation-result.json]    Danh sách tệp sửa đổi, thống kê diff mã      |
|         |                                                                     |
|         v                                                                     |
|  [code-review-finding.json]      Báo cáo đánh giá AST & phát hiện bảo mật     |
|         |                                                                     |
|         v                                                                     |
|  [test-report.json]              Nhật ký thực thi unit, integration & E2E     |
|         |                                                                     |
|         v                                                                     |
|  [pull-request-spec.json]        Ghi chú phát hành & mô tả PR chuẩn hóa       |
|         |                                                                     |
|         v                                                                     |
|  [validation-result.json]        Chứng nhận vượt qua 100% kiểm thử (Exit 0)   |
+-------------------------------------------------------------------------------+
Nếu một kết quả bàn giao không đáp ứng đúng lược đồ JSON Schema (ví dụ: thiếu lệnh kiểm thử thực tế hoặc đường dẫn tệp không tồn tại), runtime của A2A sẽ từ chối nhận bàn giao ngay tại ranh giới giao thức. Agent thực hiện buộc phải khắc phục sai lệch trước khi agent tiếp theo được đánh thức, triệt tiêu nguy cơ lan truyền lỗi ngữ nghĩa trong toàn bộ hệ thống.
5. Hiện Thực Hóa Mã Nguồn Production — Go 1.25+ & Python
Để chứng minh tính xác thực và khả năng triển khai thực tế của @vesviet/agent-skills, phần này trình bày mã nguồn production của bộ xử lý luồng A2A JSON-RPC 2.0 viết bằng Go 1.25+ và Policy Engine Fail-Closed viết bằng Python 3.13 với Pydantic v2. Toàn bộ mã nguồn dưới đây được trích xuất trực tiếp từ các kho mã production, không chứa mã giả hay cấu trúc placeholder tạm bợ.
Bộ Xử Lý Tác Vụ A2A JSON-RPC 2.0 Với Streaming SSE (Go 1.25+)
Mã nguồn Go sau đây triển khai máy chủ lắng nghe tác vụ A2A. Bộ xử lý gắn kết các yêu cầu gọi đến với context hủy bỏ (cancellation context), truyền phát tiến độ thời gian thực qua SSE và bảo đảm giải phóng tài nguyên một cách an toàn:
package a2a
import (
"context"
"encoding/json"
"errors"
"fmt"
"io"
"net/http"
"sync"
"time"
)
type JSONRPCRequest struct {
JSONRPC string `json:"jsonrpc"`
ID string `json:"id"`
Method string `json:"method"`
Params json.RawMessage `json:"params"`
}
type JSONRPCResponse struct {
JSONRPC string `json:"jsonrpc"`
ID string `json:"id"`
Result json.RawMessage `json:"result,omitempty"`
Error *JSONRPCError `json:"error,omitempty"`
}
type JSONRPCError struct {
Code int `json:"code"`
Message string `json:"message"`
Data any `json:"data,omitempty"`
}
type TaskParams struct {
TaskID string `json:"taskId"`
Role string `json:"role"`
Skill string `json:"skill"`
InputPayload json.RawMessage `json:"inputPayload"`
TimeoutSeconds int `json:"timeoutSeconds"`
}
type TaskProgressEvent struct {
TaskID string `json:"taskId"`
Status string `json:"status"`
Progress float64 `json:"progress"`
Message string `json:"message"`
Timestamp time.Time `json:"timestamp"`
}
type TaskExecutor interface {
ExecuteTask(ctx context.Context, params TaskParams, progressCh chan<- TaskProgressEvent) ([]byte, error)
}
type A2AServer struct {
executor TaskExecutor
mu sync.RWMutex
active map[string]context.CancelFunc
}
func NewA2AServer(executor TaskExecutor) *A2AServer {
return &A2AServer{
executor: executor,
active: make(map[string]context.CancelFunc),
}
}
func (s *A2AServer) HandleTaskStream(w http.ResponseWriter, r *http.Request) {
flusher, ok := w.(http.Flusher)
if !ok {
http.Error(w, "Giao thức vận chuyển không hỗ trợ streaming", http.StatusBadRequest)
return
}
body, err := io.ReadAll(r.Body)
if err != nil {
http.Error(w, "Không thể đọc nội dung yêu cầu", http.StatusBadRequest)
return
}
defer r.Body.Close()
var req JSONRPCRequest
if err := json.Unmarshal(body, &req); err != nil || req.JSONRPC != "2.0" {
http.Error(w, "Phong bì JSON-RPC 2.0 không hợp lệ", http.StatusBadRequest)
return
}
var params TaskParams
if err := json.Unmarshal(req.Params, ¶ms); err != nil {
s.writeRPCError(w, req.ID, -32602, "Lược đồ tham số không khớp: "+err.Error())
return
}
timeout := 120 * time.Second
if params.TimeoutSeconds > 0 && params.TimeoutSeconds <= 600 {
timeout = time.Duration(params.TimeoutSeconds) * time.Second
}
ctx, cancel := context.WithTimeout(r.Context(), timeout)
s.mu.Lock()
s.active[params.TaskID] = cancel
s.mu.Unlock()
defer func() {
s.mu.Lock()
delete(s.active, params.TaskID)
s.mu.Unlock()
cancel()
}()
w.Header().Set("Content-Type", "text/event-stream")
w.Header().Set("Cache-Control", "no-cache")
w.Header().Set("Connection", "keep-alive")
w.WriteHeader(http.StatusOK)
flusher.Flush()
progressCh := make(chan TaskProgressEvent, 32)
errCh := make(chan error, 1)
resCh := make(chan []byte, 1)
go func() {
res, execErr := s.executor.ExecuteTask(ctx, params, progressCh)
if execErr != nil {
errCh <- execErr
return
}
resCh <- res
}()
for {
select {
case ev := <-progressCh:
data, _ := json.Marshal(ev)
fmt.Fprintf(w, "event: progress\ndata: %s\n\n", data)
flusher.Flush()
case err := <-errCh:
resp := JSONRPCResponse{
JSONRPC: "2.0",
ID: req.ID,
Error: &JSONRPCError{
Code: -32000,
Message: fmt.Sprintf("Lỗi thực thi: %v", err),
},
}
data, _ := json.Marshal(resp)
fmt.Fprintf(w, "event: error\ndata: %s\n\n", data)
flusher.Flush()
return
case res := <-resCh:
resp := JSONRPCResponse{
JSONRPC: "2.0",
ID: req.ID,
Result: res,
}
data, _ := json.Marshal(resp)
fmt.Fprintf(w, "event: complete\ndata: %s\n\n", data)
flusher.Flush()
return
case <-ctx.Done():
errText := "Quá thời gian thực thi tối đa"
if errors.Is(ctx.Err(), context.Canceled) {
errText = "Tác vụ bị hủy bởi phía gọi"
}
resp := JSONRPCResponse{
JSONRPC: "2.0",
ID: req.ID,
Error: &JSONRPCError{
Code: -32001,
Message: errText,
},
}
data, _ := json.Marshal(resp)
fmt.Fprintf(w, "event: cancelled\ndata: %s\n\n", data)
flusher.Flush()
return
}
}
}
func (s *A2AServer) writeRPCError(w http.ResponseWriter, id string, code int, msg string) {
resp := JSONRPCResponse{
JSONRPC: "2.0",
ID: id,
Error: &JSONRPCError{Code: code, Message: msg},
}
w.Header().Set("Content-Type", "application/json")
w.WriteHeader(http.StatusOK)
_ = json.NewEncoder(w).Encode(resp)
}
Policy Engine Fail-Closed Thực Thi Ranh Giới (Python 3.13 / Pydantic v2)
Đoạn mã Python sau đây thực thi các bất biến trong action-boundaries.yaml. Bất kỳ động từ hành động hoặc tài nguyên nào không được khai báo rõ ràng trong whitelist sẽ bị từ chối ngay lập tức theo cơ chế fail-closed và ghi nhật ký kiểm toán chuẩn OCSF:
import sys
import yaml
from enum import StrEnum
from pathlib import Path
from pydantic import BaseModel, Field, ValidationError

class PolicyVerdict(StrEnum):
    ALLOWED = "allowed"
    REQUIRES_APPROVAL = "requires_approval"
    DENIED = "denied"

class PolicyEvaluationRequest(BaseModel):
    role_id: str = Field(..., pattern=r"^@[a-z0-9-]+$")
    action_verb: str = Field(..., min_length=2, max_length=64)
    target_resource: str = Field(..., min_length=1)
    is_sandboxed: bool = False
    context_tokens: int = Field(default=0, ge=0)

class OCSFAuditEvent(BaseModel):
    activity_id: int = 99001
    category_uid: int = 3
    class_uid: int = 3002
    severity_id: int
    role: str
    action: str
    target: str
    verdict: PolicyVerdict
    rationale: str

class FailClosedPolicyEngine:
    def __init__(self, policy_path: Path):
        self.policy_path = policy_path
        self._boundaries = self._load_policy()

    def _load_policy(self) -> dict:
        if not self.policy_path.exists():
            raise FileNotFoundError(f"Tệp chính sách không tồn tại: {self.policy_path}")
        with open(self.policy_path, "r", encoding="utf-8") as f:
            data = yaml.safe_load(f)
        return data.get("roles", {})

    def evaluate(self, req: PolicyEvaluationRequest) -> tuple[PolicyVerdict, OCSFAuditEvent]:
        role_rules = self._boundaries.get(req.role_id)

        # Bất biến 1: Vai trò không xác định sẽ bị từ chối ngay lập tức
        if not role_rules:
            verdict = PolicyVerdict.DENIED
            event = OCSFAuditEvent(
                severity_id=5, # Mức nghiêm trọng nhất (Critical)
                role=req.role_id,
                action=req.action_verb,
                target=req.target_resource,
                verdict=verdict,
                rationale="Vai trò không xác định: kích hoạt chặn mặc định fail-closed"
            )
            return verdict, event

        allowed_actions = set(role_rules.get("allowed_actions", []))
        approval_actions = set(role_rules.get("requires_approval", []))
        denied_actions = set(role_rules.get("denied_actions", []))

        # Bất biến 2: Danh sách cấm tường minh luôn được ưu tiên hàng đầu
        if req.action_verb in denied_actions:
            verdict = PolicyVerdict.DENIED
            event = OCSFAuditEvent(
                severity_id=4, # Mức cao (High)
                role=req.role_id,
                action=req.action_verb,
                target=req.target_resource,
                verdict=verdict,
                rationale="Động từ hành động nằm trong danh sách cấm tuyệt đối"
            )
            return verdict, event

        # Bất biến 3: Yêu cầu con người phê duyệt (Human-In-The-Loop)
        if req.action_verb in approval_actions:
            verdict = PolicyVerdict.REQUIRES_APPROVAL
            event = OCSFAuditEvent(
                severity_id=3, # Mức trung bình (Medium)
                role=req.role_id,
                action=req.action_verb,
                target=req.target_resource,
                verdict=verdict,
                rationale="Hành động đòi hỏi chữ ký số phê duyệt từ quản trị viên"
            )
            return verdict, event

        # Bất biến 4: Cho phép hành động nếu nằm trong whitelist
        if req.action_verb in allowed_actions:
            verdict = PolicyVerdict.ALLOWED
            event = OCSFAuditEvent(
                severity_id=1, # Thông tin (Informational)
                role=req.role_id,
                action=req.action_verb,
                target=req.target_resource,
                verdict=verdict,
                rationale="Hành động được ủy quyền đầy đủ theo chính sách vai trò"
            )
            return verdict, event

        # Bất biến 5: Mọi hành động chưa liệt kê đều bị từ chối (Zero-Trust Fail-Closed)
        verdict = PolicyVerdict.DENIED
        event = OCSFAuditEvent(
            severity_id=4,
            role=req.role_id,
            action=req.action_verb,
            target=req.target_resource,
            verdict=verdict,
            rationale="Động từ hành động chưa được khai báo: kích hoạt chặn fail-closed"
        )
        return verdict, event
Lược Đồ JSON Schema Draft 2020-12 Chuẩn Hóa: a2a-task.json
Lược đồ dữ liệu chuẩn hóa sau đây bắt buộc xác thực kiểu dữ liệu, các định dạng tham số và giới hạn thời gian cho mọi tác vụ A2A:
$schema: "https://json-schema.org/draft/2020-12/schema"
$id: "https://agent-skills.vesviet.com/schemas/a2a-task.json"
title: "A2ATaskInvocationContract"
description: "Đặc tả dữ liệu ủy quyền tác vụ A2A 1.0 JSON-RPC chuẩn hóa"
type: "object"
required:
  - "taskId"
  - "callerId"
  - "targetRole"
  - "targetSkill"
  - "payload"
  - "timeoutSeconds"
properties:
  taskId:
    type: "string"
    format: "uuid"
  callerId:
    type: "string"
    pattern: "^@[a-z0-9-]+$"
  targetRole:
    type: "string"
    pattern: "^@[a-z0-9-]+$"
  targetSkill:
    type: "string"
    pattern: "^[a-z0-9-]+$"
  timeoutSeconds:
    type: "integer"
    minimum: 5
    maximum: 600
  isolationLevel:
    type: "string"
    enum: ["wasi", "hardened_oci", "microvm", "cloud_sandbox"]
    default: "hardened_oci"
  payload:
    type: "object"
    additionalProperties: false
    required:
      - "intent"
      - "inputFiles"
    properties:
      intent:
        type: "string"
        minLength: 10
        maxLength: 1000
      inputFiles:
        type: "array"
        items:
          type: "string"
          pattern: "^[a-zA-Z0-9_./-]+$"
      parameters:
        type: "object"
additionalProperties: false
6. Policy Engine Zero-Trust & Phòng Thủ OWASP ASI01–10 Toàn Diện
Khi các agent tự chủ được trao quyền gọi công cụ hệ thống và thao tác trên tệp tin, việc chỉ bảo vệ vành đai bên ngoài là hoàn toàn không đủ. Mô hình an toàn doanh nghiệp bắt buộc phải xem mọi nội dung sinh ra từ LLM là đối tượng tiềm ẩn rủi ro chưa được xác thực, đặt mọi lời gọi công cụ và hành vi ghi đè tệp tin dưới sự giám sát của Cơ Chế Xác Thực Chính Sách Thời Gian Thực (Continuous Runtime Policy Verification).
flowchart TD
    subgraph AgentAction ["Yêu Cầu Hành Động Từ Agent"]
        ToolCall["Gọi Công Cụ / Lệnh Shell / Ủy Quyền Cho Agent Con"]
    end

    subgraph PolicyEngine ["Engine Chính Sách Dưới Dạng Mã (Fail-Closed)"]
        CheckRole["1. Xác định Vai Trò & Ranh Giới Hoạt Động"]
        CheckVerb["2. Ánh Xạ Động Từ Qua mcp-tool-map.yaml"]
        CheckBounds{"3. Hành Động Có Trong action-boundaries.yaml?"}
        CheckData{"4. Dữ Liệu Có Thuộc Diện Nhạy Cảm?"}
        VerdictPass["Phán Quyết: CHO PHÉP (Exit 0)"]
        VerdictHITL["Phán Quyết: CẦN PHÊ DUYỆT (Exit 2 - Cổng HITL)"]
        VerdictDeny["Phán Quyết: TỪ CHỐI (Exit 1 - Chặn & Báo Động)"]
    end

    subgraph Sandbox ["Sandbox Cô Lập Container 4 Tầng"]
        T1["Tầng 1: WASI Micro-Sandbox"]
        T2["Tầng 2: OCI Siêu Bền / gVisor (Hệ Thống Tệp Chỉ-Đọc)"]
        T3["Tầng 3: MicroVM / Firecracker"]
        T4["Tầng 4: Container Đám Mây Phù Du"]
    end

    ToolCall --> CheckRole --> CheckVerb --> CheckBounds
    CheckBounds -- "Hợp lệ" --> CheckData
    CheckBounds -- "Cần Phê Duyệt" --> VerdictHITL
    CheckBounds -- "Bị Cấm / Chưa Khai Báo" --> VerdictDeny
    CheckData -- "Công Khai / Nội Bộ" --> VerdictPass --> T2
    CheckData -- "Bảo Mật / Tuyệt Mật" --> VerdictHITL
Ranh Giới Hành Động & Phân Cấp Độ Nhạy Cảm Dữ Liệu
Hệ thống bảo mật của @vesviet/agent-skills được điều phối thông qua hai tệp kê khai chính sách:
action-boundaries.yaml: Ma trận phân quyền giữa 39 vai trò kỹ thuật và 46 động từ hành vi độc lập (nhưfile_read,file_write,shell_exec,db_migrate,git_push,secret_read). Mọi điểm giao thoa giữa vai trò và động từ đều được phân định rạch ròi thànhallowed,requires_approval, hoặcdenied. Mọi hành vi chưa được định nghĩa trước sẽ lập tức kích hoạt cơ chế fail-closed từ chối.data-classification.yaml: Phân chia dữ liệu doanh nghiệp thành 5 cấp độ nhạy cảm (untrusted,public,internal,confidential,restricted) trên 8 danh mục thông tin định danh cá nhân (PII). Dữ liệu thuộc diện bảo mật hoặc tuyệt mật tuyệt đối không được nạp vào prompt context hoặc lưu trữ dưới dạng văn bản thô.
Hệ Thống Sandbox Cô Lập Container 4 Tầng
Để kiểm soát rủi ro thực thi mã nguồn không rõ nguồn gốc, toàn bộ thao tác công cụ được vận hành trong hệ thống phân tầng cách ly (core/policies/execution-sandbox.md):
- Tầng 1 (WASI): Micro-sandbox WebAssembly chạy trong tiến trình, tối ưu cho các thao tác chuyển đổi dữ liệu tất định (phân tích JSON, bộ lọc biểu thức chính quy).
- Tầng 2 (Hardened OCI / gVisor): Container Linux với hệ thống tệp gốc ở chế độ chỉ-đọc (read-only rootfs), người dùng không có quyền root, tước bỏ toàn bộ đặc quyền Linux (
CAP_DROP_ALL) và lọc lệnh gọi hệ thống bằng seccomp. Đây là môi trường chuẩn để chạy kiểm thử và trình kiểm tra mã (linter). - Tầng 3 (MicroVM / Firecracker): Máy ảo cách ly phần cứng với không gian nhân (kernel) riêng biệt và bộ lưu trữ tạm thời. Bắt buộc sử dụng khi chạy các tệp nhị phân không đáng tin cậy hoặc kiểm thử bảo mật động.
- Tầng 4 (Container Đám Mây Phù Du): Môi trường đám mây cách ly mạng vật lý, có tường lửa kiểm soát luồng ra (egress) và tự hủy sau khi hoàn thành nhiệm vụ.
Hóa Giải Toàn Diện Danh Mục Rủi Ro OWASP ASI01–ASI10 Năm 2026
Kiến trúc @vesviet/agent-skills trực tiếp triệt tiêu 10 vectơ tấn công hàng đầu trong tiêu chuẩn OWASP Top 10 for Agentic Applications 2026:
| Mã Rủi Ro | Bản Chất Vectơ Tấn Công | Cơ Chế Phòng Thủ Của @vesviet/agent-skills |
|---|---|---|
| ASI01: Chiếm Đoạt Mục Tiêu (Goal Hijacking) | Tấn công chèn prompt gián tiếp làm thay đổi mục tiêu của agent qua tài liệu bên ngoài | Phân lập ranh giới cấu trúc; cách ly tài liệu lạ trong sandbox Tầng 1; xác thực tính toàn vẹn bằng Canary Token. |
| ASI02: Lạm Dụng Công Cụ (Tool Misuse) | Thao túng tham số công cụ để đọc tệp tin tùy ý hoặc thực hiện các sửa đổi trái phép | Ràng buộc nghiêm ngặt bằng JSON Schema Draft 2020-12; chuẩn hóa đường dẫn để chống tấn công Path Traversal. |
| ASI03: Thẩm Quyền Quá Mức (Excessive Agency) | Agent tự ý thực hiện các hành động phá hoại nghiêm trọng mà thiếu sự giám sát của con người | Cơ chế IRREVERSIBLE-ACTION LOCK yêu cầu chữ ký số phê duyệt từ người quản trị trước các động từ nguy hiểm. |
| ASI04: Lỗ Hổng Chuỗi Cung Ứng (Supply Chain) | Các kỹ năng bên thứ ba bị cài mã độc hoặc lược đồ kỹ năng không rõ nguồn gốc | Kỹ năng skill-preflight-ast-check thực hiện quét tĩnh AST bảo mật; cấm nạp các thư viện chưa qua kiểm duyệt. |
| ASI05: Thực Thi Mã Ngoài Dự Kiến (Unexpected Code Execution) | Thực thi mã từ xa (RCE) thông qua các câu lệnh shell do LLM tự ý sinh ra | Sandbox gVisor Tầng 2 với hệ thống tệp chỉ-đọc; cấm chạy trực tiếp chuỗi shell thô khi chưa qua bộ phân tích whitelist. |
| ASI06: Đầu Độc Bộ Nhớ & Ngữ Cảnh (Context Poisoning) | Chèn mã độc vào bộ nhớ dài hạn (MEMORY.md, vector DB) nhằm làm sai lệch hành vi lâu dài | Kỹ năng memory-hygiene kiểm toán các điểm chốt trạng thái; xác thực nguồn chân lý duy nhất (SSOT) với cây Git. |
| ASI07: Giao Tiếp Multi-Agent Không An Toàn | Tấn công xen giữa hoặc giả mạo thông điệp bàn giao giữa các agent trong bầy | Chữ ký số mã hóa Ed25519 cho Danh Tính Máy (NHI) gắn kèm trên toàn bộ phong bì giao thức a2a-task.json. |
| ASI08: Sụp Đổ Dây Chuyền (Cascading Failures) | Lỗi từ một agent chuyên gia tạo ra vòng lặp lỗi lan truyền phá hủy toàn bộ hệ thống | Bộ đếm số lần thử lại có giới hạn ($\le 3$ lần) với độ trễ hàm mũ; bộ ngắt mạch tự động fail-closed của supervisor. |
| ASI09: Mạo Danh Vai Trò (Identity Impersonation) | Agent chạy lệnh bằng cách giả mạo một vai trò kỹ sư có đặc quyền cao hơn | Cơ chế NHI-IDENTITY LOCK liên kết chặt chẽ mỗi tiến trình agent với token mật mã bất biến do nhân kiểm tra. |
| ASI10: Đặc Vụ Mất Kiểm Soát (Rogue Agents) | Agent ngầm khởi tạo các tác vụ nền không được giám sát hoặc lẩn tránh quản trị viên | Áp đặt trần thời gian chạy nghiêm ngặt ($\le 600\text{s}$); truyền luồng đo đạc OCSF 99001; tiến trình reaper tự hủy bằng SIGKILL. |
7. 8 Bộ Adapter IDE & 19 Trình Kiểm Tra SARIF Tự Động
Một rào cản dai dẳng khi triển khai AI trong môi trường doanh nghiệp là sự phân mảnh về công cụ lập trình của các kỹ sư. Mỗi lập trình viên có một thói quen và sở thích IDE khác nhau: một số sử dụng Google Antigravity hoặc Claude Code, trong khi những người khác lại ưa chuộng Cursor, OpenAI Codex, Kiro, Kilo Code, VS Code Copilot hoặc Windsurf. Nếu doanh nghiệp cố gắng duy trì các bản prompt cấu hình riêng rẽ cho từng IDE, toàn bộ tài sản prompt sẽ nhanh chóng rơi vào tình trạng phân mảnh, sai lệch quy tắc và phát sinh các lỗ hổng bảo mật.
@vesviet/agent-skills giải quyết thách thức này bằng Kiến Trúc Bộ Chuyển Đổi Nguồn Chân Lý Duy Nhất (Single-Source-of-Truth Transpiler Architecture). Mọi vai trò, quy tắc, quy trình và kỹ năng chỉ được soạn thảo duy nhất một lần dưới định dạng markdown và YAML chuẩn tắc tại thư mục core/. Một hệ thống adapter tự động sẽ ánh xạ các tài sản này sang định dạng cấu hình tương thích cho từng IDE:
+-------------------------------------------------------------------------------+
|                       HỆ SINH THÁI 8 BỘ ADAPTER IDE                           |
|                                                                               |
|  Kho Chuẩn Tắc Gốc (core/)                                                    |
|  ├── roles/                                                                   |
|  ├── rules/                                                                   |
|  ├── workflows/                                                               |
|  └── skills/                                                                  |
|        |                                                                      |
|        +---> adapters/antigravity/   --> Chỉ thị Google Antigravity           |
|        +---> adapters/claude/        --> Cấu hình & hooks cho Claude Code     |
|        +---> adapters/cursor/        --> Quy tắc Cursor (.cursor/rules/)      |
|        +---> adapters/codex/         --> Mẫu chỉ thị OpenAI Codex             |
|        +---> adapters/kiro/          --> Cấu hình agent cho Kiro              |
|        +---> adapters/kilo/          --> Không gian làm việc Kilo Code        |
|        +---> adapters/copilot/       --> Chỉ thị không gian làm việc Copilot  |
|        +---> adapters/windsurf/      --> Luồng bộ nhớ Cascade của Windsurf    |
+-------------------------------------------------------------------------------+
9 Nhóm Quy Chuẩn Đồng Bộ Bắt Buộc (Parity Groups)
Để bảo đảm một agent duy trì tính nhất quán tuyệt đối về hành vi, rào chắn an toàn và giới hạn năng lực bất kể lập trình viên đang mở IDE nào, tài liệu core/adapter-parity.md thiết lập 9 Nhóm Quy Chuẩn Bắt Buộc:
- Đồng bộ định danh vai trò: Định nghĩa vai trò và ranh giới quyết định giống nhau trên mọi adapter.
- Đồng bộ quy tắc an toàn: Quy chuẩn cổng duyệt commit zero-trust và che giấu bí mật hoàn toàn thống nhất.
- Đồng bộ khám phá kỹ năng: Cú pháp chỉ mục và cách gọi nạp động JIT kỹ năng đồng nhất.
- Đồng bộ ranh giới công cụ: Đánh chặn đồng bộ mọi hành vi gọi công cụ trái phép.
- Đồng bộ hợp đồng bàn giao: Áp dụng các móc kiểm tra lược đồ A2A giống nhau.
- Đồng bộ giai đoạn quy trình: Thứ tự các bước trong danh sách kiểm tra SOP được bảo toàn.
- Đồng bộ cửa sổ ngữ cảnh: Thứ tự sắp xếp prefix giữ nguyên vẹn các điểm ngắt bộ nhớ đệm KV cache.
- Đồng bộ phán quyết chính sách: Đánh giá fail-closed đối chiếu với
action-boundaries.yamlnhất quán. - Đồng bộ chuẩn nghiệm thu: Yêu cầu bắt buộc 100% kiểm thử đạt PASS trước khi bàn giao công việc.
Hệ Thống 19 Cổng Kiểm Chuẩn SARIF Tự Động Trong CI
Để bảo vệ tính toàn vẹn của bộ công cụ, mọi commit đưa lên kho lưu trữ đều phải trải qua quá trình kiểm định tự động nghiêm ngặt do script core/scripts/validate-all.py thực hiện. Hệ thống chạy tuần tự 19 trình kiểm tra chuyên sâu, xuất kết quả dưới dạng văn bản, JSON hoặc định dạng chuẩn công nghiệp SARIF 2.1.0 để tích hợp trực tiếp vào GitHub Code Scanning và bảng điều khiển an toàn thông tin của doanh nghiệp:
+-------------------------------------------------------------------------------+
|                       19 CỔNG KIỂM TRA SARIF TỰ ĐỘNG                          |
|                                                                               |
|   1. validate-rules.py          - Kiểm tra cú pháp quy tắc & nhóm đồng bộ     |
|   2. validate-roles.py          - Xác thực ranh giới vai trò & ánh xạ skill   |
|   3. validate-skills.py         - Soát xét frontmatter & script của skill     |
|   4. validate-workflows.py      - Rà soát lược đồ checklist & máy trạng thái  |
|   5. validate-packs.py          - Đảm bảo tính hợp lệ của các gói pack        |
|   6. validate-schemas.py        - Kiểm định hợp đồng JSON Schema Draft 2020-12|
|   7. validate-policies.py       - Đánh giá toàn vẹn action-boundaries.yaml    |
|   8. validate-adapters.py       - Kiểm tra 8 adapter đủ 9 nhóm quy chuẩn      |
|   9. validate-a2a.py            - Xác thực cú pháp đăng ký Agent Card A2A     |
|  10. validate-anchors.py        - Kiểm tra tính toàn vẹn liên kết tài liệu    |
|  11. validate-toc.py            - Đồng bộ mục lục tài liệu kỹ thuật           |
|  12. validate-tokens.py         - Kiểm toán ngân sách token trên từng tệp     |
|  13. validate-security.py       - Quét bí mật, PII và biểu thức không an toàn |
|  14. validate-licenses.py       - Xác minh giấy phép mã nguồn mở hợp lệ       |
|  15. validate-citations.py      - Kiểm tra trích dẫn & tài liệu tham khảo     |
|  16. validate-diagrams.py       - Kiểm định cú pháp & từ khóa biểu đồ Mermaid |
|  17. validate-jsonld.py         - Soát xét cấu trúc Schema.org JSON-LD        |
|  18. validate-sandbox.py        - Đảm bảo đặc tả cô lập container hợp chuẩn  |
|  19. validate-parity.py         - Xác minh tính toàn vẹn bitwise giữa hai repo|
+-------------------------------------------------------------------------------+
Chỉ cần một trình kiểm tra phát hiện lỗi lược đồ, liên kết đứt gãy hoặc vi phạm chính sách, quy trình CI sẽ dừng ngay lập tức với mã lỗi exit code 1, ngăn chặn triệt để nguy cơ các prompt bị lỗi lọt vào môi trường làm việc của kỹ sư.
8. Lộ Trình Triển Khai Cho Doanh Nghiệp & Câu Hỏi Thường Gặp
Việc đưa một tổ chức kỹ thuật chuyển đổi từ cách dùng prompt chatbot tùy tiện sang mô hình quản trị agent chuyên nghiệp cần một lộ trình triển khai theo từng chặng khả thi và chắc chắn.
Lộ Trình 4 Giai Đoạn Đưa Vào Sản Xuất
- Giai Đoạn 1: Tái Cấu Trúc Kho Mã Chuẩn Hóa (Tuần 1–2)
- Rà soát toàn bộ prompt hiện có của các nhóm và phân tách thành 5 thư mục chuẩn:
roles/,rules/,workflows/,skills/, vàevals/. - Thiết lập khối prefix tĩnh L1+L2 để tận dụng ngay lập tức ưu thế về tỷ lệ hit cache của KV prefix caching.
- Rà soát toàn bộ prompt hiện có của các nhóm và phân tách thành 5 thư mục chuẩn:
- Giai Đoạn 2: Khóa Ranh Giới & Kiểm Soát Công Cụ (Tuần 3–4)
- Soạn thảo
action-boundaries.yamlcho 3–5 vai trò kỹ thuật quan trọng nhất (như@backend-developer,@qa-engineer). - Cài đặt các hook kiểm tra chính sách trước khi gọi lệnh để chấm dứt tình trạng chạy lệnh tùy tiện hoặc lấn sân vai trò.
- Soạn thảo
- Giai Đoạn 3: Hợp Đồng Bàn Giao Đa Agent A2A (Tuần 5–8)
- Triển khai máy chủ tác vụ A2A 1.0 JSON-RPC và đăng ký các Agent Card máy đọc để tự động hóa định tuyến công việc.
- Thay thế việc trao đổi văn bản tự do bằng các bản giao nhận định kiểu mạnh theo chuẩn JSON Schema Draft 2020-12.
- Giai Đoạn 4: Phủ Sóng Mọi IDE & Tự Động Hóa Kiểm Tra CI (Từ Tuần 9 Trở Đi)
- Biên dịch gói chuẩn tắc sang các adapter IDE thông dụng trong tổ chức (Antigravity, Cursor, Claude Code, Copilot).
- Tích hợp 19 validator SARIF vào GitHub Actions, bảo đảm không có bất kỳ cảnh báo nào trước khi mã nguồn được hợp nhất.
Câu Hỏi Thường Gặp (FAQ)
Ngăn xếp prompt 4 lớp giúp tiết kiệm hơn 70% chi phí token của LLM như thế nào?
Sự khác biệt giữa kỹ năng Primary và Supporting trong cơ chế Khóa Hộp Công Cụ là gì?
Tại sao giao thức A2A 1.0 lại sử dụng chuẩn JSON Schema Draft 2020-12 thay vì bàn giao văn bản tự do?
Engine chính sách Fail-Closed ngăn chặn rủi ro OWASP ASI05 (Thực thi mã ngoài dự kiến) ra sao?
action-boundaries.yaml. Nếu động từ hành động hoặc tài nguyên tác động không nằm trong danh sách trắng được cho phép, engine sẽ tự động phán quyết từ chối theo cơ chế fail-closed, chặn đứng việc thực thi và phát sự kiện kiểm toán OCSF 99001. Ngoài ra, mọi lệnh được phép chạy đều diễn ra trong các sandbox gVisor hoặc MicroVM có hệ thống tệp chỉ-đọc và tước bỏ mọi đặc quyền nhạy cảm của Linux.Làm thế nào để 8 bộ adapter IDE duy trì sự đồng bộ tuyệt đối về quy tắc mà không bị sai lệch mã?
core/. Các bộ chuyển đổi tự động sẽ ánh xạ các tệp markdown và YAML chuẩn tắc sang định dạng cấu hình tương thích cho Google Antigravity, Claude Code, Cursor, Copilot và các môi trường khác. Quy trình CI chạy script validate-adapters.py trên từng commit để bảo đảm cả 8 adapter đều tuân thủ đầy đủ 9 nhóm quy chuẩn đồng bộ, ngăn ngừa hoàn toàn sự phân mảnh cấu hình.Tài Liệu Kỹ Thuật Tham Khảo Thêm
Dành cho các đội ngũ kỹ sư đang nghiên cứu kiến trúc AI-Native và an ninh Zero-Trust chuyên sâu:
- Generative UI with MCP & AI-Native Frontend Architectures — Thiết kế Model Context Protocol (MCP) server và truyền luồng component động ở biên.
- Zero-Trust Service Mesh Security: SPIFFE/SPIRE & Istio in Golang — Triển khai xác thực danh tính khối lượng công việc và mã hóa mTLS vi phân đoạn.
- Bản Đồ Định Hướng Kiến Trúc Kỹ Thuật Doanh Nghiệp — Lộ trình nghiên cứu các hệ thống phân tán thông lượng cao, saga phân tán và kiến trúc multi-agent.
- Tư Vấn Kiến Trúc & Cố Vấn Kỹ Sư Trưởng — Hợp tác cùng đội ngũ kỹ sư trưởng để thiết kế và triển khai các bộ agent skills pack cấp doanh nghiệp.